Так — HackRF One здатен виявляти дрони. Він перестроюється від 1 МГц до 6 ГГц, охоплюючи всі діапазони, у яких передають побутові та FPV-дрони; його 20 МГц миттєвої смуги пропускання вміщують увесь цифровий низхідний канал дрона, а режим сканування в прошивці проходить увесь діапазон 6 ГГц приблизно за 0,75 с. Не менш реальні й обмеження: 8-розрядний АЦП, відсутність попередньої селекції у вхідному тракті та один напівдуплексний приймальний канал через USB 2.0. Ця комбінація робить його сильною платформою для прототипування і слабким польовим сенсором — цей посібник розбирає обидві половини такого висновку та шлях модернізації між ними.
Що HackRF One дає для виявлення дронів
Документація Great Scott Gadgets підсумовує платформу кількома цифрами, і кожна з них має безпосередній наслідок для роботи з дронами:
- Перестроювання 1 МГц — 6 ГГц, напівдуплекс. Кожен цікавий «дроновий» діапазон — керування 433/868/915 МГц, аналогове відео 1,2 ГГц, керування та відео 2,4 і 5,8 ГГц — лежить усередині цього діапазону. Напівдуплекс означає, що робота лише на прийом цілком припустима; він має значення, лише якщо ви уявляєте цій коробці щось інше, окрім прослуховування (чого з правових причин, розглянутих далі, робити не варто).
- 2–20 Мвиб/с у квадратурі, 8 розрядів I і 8 розрядів Q. 20 МГц смуги — це рівно один OFDM-канал низхідного ліку класу OcuSync, тож ви бачите сигнал увесь одразу. Визначальним обмеженням є 8-розрядний перетворювач за ним (аналоговий інтерфейс MAX5864, 48,5 дБ SINAD на 22 Мвиб/с за даташитом виробника — менше восьми ефективних розрядів): слабкий канал дрона, що ділить спектр із потужним сплеском Wi-Fi, просто розчиняється в шумі квантування перетворювача. Саме тому серійні приймачі протидії дронам використовують 12–16-розрядні перетворювачі.
- Без преселекції, максимум −5 дБм на вході. У широкосмугового вхідного тракту немає смугових фільтрів перед ним, тож телефон чи точка доступу поруч пригнічують увесь тракт, а справді потужний близький передавач може його пошкодити. Фільтрація вхідного тракту — ознака серійного виробу.
- Hi-Speed USB 2.0. Один HackRF One на 20 Мвиб/с практично вибирає всю пропускну здатність однієї шини USB 2.0 — підключити кілька пристроїв через хаб і так масштабуватися не вийде. Правило: один пристрій на шину.
- Штатний кварцовий резонатор, вхід зовнішнього опорного сигналу. HackRF One постачається без термокомпенсованого генератора (новіший HackRF Pro має вбудований TCXO). Для точної за частотою роботи подайте меандр 10 МГц, 3,3 В на порт CLKIN (SMA) або з'єднайте ланцюжком CLKOUT одного пристрою з CLKIN іншого.
- Режим сканування в прошивці.
hackrf_sweepперестроює радіо без участі хоста, досягаючи швидкості сканування 8 ГГц на секунду — 0,75 с на весь діапазон 6 ГГц. Він чергує два вихідні зрізи по 5 МГц на кожен крок 20 МГц, щоб оминути центральний DC-сплеск і спад на краях смуги, ціною половини теоретичної швидкості; лінійний режим використовує всі 20 МГц кожного кроку, але видає DC-сплеск кожні 20 МГц.
Дві практичні примітки з документації. По-перше, частоти дискретизації нижче 8 Мвиб/с не рекомендовані — нижче них базовий фільтр не відфільтровує енергію сусіднього спектру. По-друге, приймальне посилення розподілене між трьома каскадами (ВЧ-підсилювач ~11 дБ, посилення ПЧ 0–40 дБ кроками 8 дБ, посилення базової смуги 0–62 дБ кроками 2 дБ), і підбір правильної комбінації для вашого майданчика — ручна робота, яка напряму визначає, чи лежать слабкі канали дронів над вашим ефективним рівнем шуму, чи під ним. Детальніше про те, де HackRF стоїть поміж донглами RTL-SDR, пристроями USRP і спеціалізованими військовими приймачами, — у нашому порівнянні платформ SDR для оборони.
Які випромінювання дронів HackRF реально виявляє
Не всі сигнали дронів однаково помітні, а одна поширена категорія взагалі не є задачею для SDR. Чесна версія того, що показує вам HackRF:
| Випромінювання дрона | Діапазон | Що показує HackRF | Висновок |
|---|---|---|---|
| Дрони на Wi-Fi (іграшкові, навчальні, керовані телефоном) | 2,4 / 5 ГГц 802.11 | Звичайні сплески Wi-Fi — дрон це просто ще одна станція чи точка доступу | Легко побачити, важко ідентифікувати |
| Цифрові канали керування та відео (класу DJI OcuSync) | 2,4 + 5,8 ГГц, OFDM-канали по 20 МГц | Безперервна широкосмугова OFDM-пара; AES-шифрування корисного навантаження не ховає енергію | Виявляється по всьому діапазону |
| Фірмовий маяк відстеження (типу DJI DroneID) | У низхідному OFDM-каналі, інтервал ~640 мс | Маленькі періодичні кадри, відокремлені від відеопотоку | Найкраще джерело ідентифікації, якщо вкластися в декодування |
| Аналогове FPV-відео | Каналізовані 5,645–5,945 ГГц; 1,2/1,3 ГГц для великих дальностей | Потужна стабільна аналогова відео-несуча завширшки ~8 МГц | Найлегший сигнал у небі |
| Керування дальньої дії (клас ExpressLRS, Crossfire) | 433/868/915 МГц та 2,4 ГГц | Вузькі стрибки частоти з низьким коефіцієнтом заповнення або LoRa-чірпи | Потрібен широкосмуговий каналізований нагляд |
| Remote ID (ASTM F3411) | Транспорти Bluetooth і Wi-Fi | Звичайні кадри BLE / Wi-Fi, без характерної RF-сигнатури | Використовуйте приймач Wi-Fi/BLE |
Три з цих рядків заслуговують на пояснення. OFDM-канали керування і відео мейнстримних побутових дронів — це основний сценарій: виявлення не потребує розшифрування, лише наявності OFDM-сигналу шириною 20 МГц із дроновим таймінгом і коефіцієнтом заповнення. DJI обіцяє для цих каналів близько 15 км прямої видимості, тож дрон зазвичай випромінює значно більше потужності, ніж потрібно вашому приймачеві, щоб його побачити, — обмеженням є ваш рівень шуму, а не дрон.
Рядок про маяк відстеження — найцікавіший. Дослідники Рурського університету в Бохумі та CISPA (NDSS 2023) реверс-інжинірингом розібрали фірмову трансляцію DJI DroneID і показали: по-перше, вона не зашифрована всупереч поширеній думці, а по-друге, вона містить положення дрона, домашню точку та розташування дистанційного пілота, повторюючись приблизно кожні 640 мс. Їхній прототип — ноутбук плюс невеликий SDR — декодував її надійно в межах приблизно 10 м; ця дальність обмежена зосередженістю авторів на реверс-інжинірингу, а не на продуктивності, і не властивостями самого сигналу. Ми свідомо лишаємося на цьому описовому рівні; продукційний декодувальний ланцюг — це власна окрема інженерна програма.
Remote ID — не задача для SDR. Правило Part 89 FAA вимагає від зареєстрованих дронів транслювати ідентифікацію та положення у спектрі, сумісному зі звичайними персональними бездротовими пристроями, на транспортах Bluetooth і Wi-Fi, визначених в ASTM F3411. HackRF покаже цей трафік лише як загальну ISM-енергію; приймач із Wi-Fi/Bluetooth — у границі, звичайний телефон — і є правильним інструментом. І сам стандарт зауважує, що не стосується літальних апаратів, які свідомо ухиляються від Remote ID, — саме тому RF-виявлення самих каналів залишається необхідним. Архітектуру навколо всіх цих випромінювань розібрано в нашому супровідному посібнику з виявлення дронів за RF.
Конвеєр виявлення: сканування, огляд, класифікація, тривога
Робочий прототип на HackRF — це невеликий конвеєр, і кожна стадія має стандартну форму:
- Спершу зафіксуйте еталон майданчика. Перш ніж тривожити на що-небудь, запишіть, як виглядає нормальна зайнятість спектра — наш посібник із обстеження RF-спектра для виявлення дронів розбирає це детально. Детектор без еталону або кричить на кожен сплеск Wi-Fi, або сидить глухим.
- Скануйте широко, потім зупиніться на каналі. Запустіть
hackrf_sweepна весь діапазон (або на підсмуги ISM 2,4 і 5,8 ГГц), щоб знайти енергію-кандидата, потім «паркуйтеся» на 20 Мвиб/с на активному зрізі, щоб захопити канал увесь — послідовність стрибків, таймінг посилок тощо. - Виявляйте з адаптивним порогом. Перетворіть IQ на спектрограму і запустіть детектор типу CFAR, який оцінює рівень шуму для кожного частотного біна і позначає перевищення відносно цієї оцінки, а ніколи — відносно фіксованого абсолютного рівня потужності.
- Витягуйте ознаки. Для кожного виявлення: центральна частота, ширина смуги, тривалість посилки, період між посилками, темп і візерунок стрибків. Канал керування зі стрибкоподібною зміною частоти видає себе візерунком стрибків, а не окремою посилкою.
- Класифікуйте. Почніть із правил (стабільна несуча 8 МГц на 5,8 ГГц — аналогове відео; парні OFDM-блоки по 20 МГц з асиметричним таймінгом посилок — побутовий канал керування/відео), потім переходьте до натренованих моделей — ці методики розібрано в наших статтях про класифікацію сигналів методом машинного навчання та конвеєри обробки сигналів на SDR.
- Тривожте з логікою треків. Вимагайте кількох узгоджених виявлень у межах вікна часу, перш ніж підняти тривогу, щоб один артефакт від мікрохвильовки ніколи не дійшов до оператора.
Інструментарій навмисно нудний: hackrf_sweep видає CSV-рядки виду date, time, hz_low, hz_high, hz_bin_width, num_samples, dB, … з шириною бінів від 5 МГц до 2445 Гц, які будь-яка скриптова мова спокійно споживає:
# sweep the 2.4 GHz ISM band at ~2.4 kHz resolution
hackrf_sweep -f 2400:2483 -w 2445
# date, time, hz_low, hz_high, hz_bin_width, num_samples, dB, dB, ...
Навколо нього GNU Radio і SDR++ обслуговують захоплення огляду на 20 Мвиб/с, SoapySDR тримає код обробки переносимим на інші приймачі, а Python із NumPy вистачає для детектора та стадії ознак на будь-якому сучасному ноутбуці. Вимоги до хоста скромні — документація не вказує мінімального процесора, а лише попереджає, що SDR прожерливе на процесор і що на високих частотах дискретизації HackRF хоче фактично всю шину USB 2.0 для себе.
Хибні спрацювання: як вижити в міському завантаженні 2,4 і 5,8 ГГц
Смуги ISM 2,4 і 5,8 ГГц — найзавантаженіший неліцензований спектр у світі, і саме в них живуть побутові дрони. У міському розгортанні ваш детектор конкурує з сотнями мереж Wi-Fi, трафіком Bluetooth і відеопередавачами, а 8-розрядний АЦП HackRF ускладнює проблему: кожен потужний ISM-сигнал з'їдає динамічний діапазон перетворювача, необхідний слабкому каналу дрона. Три практики тримають хибні спрацювання в межах. Перша — відносні пороги для кожного біна замість абсолютних рівнів потужності. Друга — підтримуваний ковзний еталон, щоб детектор помічав відхилення від нормальної зайнятості саме цього майданчика, а не спектральні абсолюті. Третя — логіка підтвердження, що вимагає дроноподібного візерунка — тривалий коефіцієнт заповнення, структура стрибків, пара висхідний/низхідний канал — а не разове енергетичне перевищення. Стадія класифікації — там, де живе більша частина справжньої інженерії, і це та сама задача, яким би не був вхідний тракт — HackRF чи серійний приймач.
Чому один HackRF не дасть вам пеленг
Один HackRF One повідомляє частоту, ширину смуги та потужність. Він не може сказати, де знаходиться випромінювач, бо пеленгація потребує або фазово-когерентної багатоканальної решітки на одному майданчику, або кількох синхронізованих за часом сенсорів для визначень TDOA чи FDOA. Апаратура пропонує будівельні блоки — спільний тактовий сигнал 10 МГц через CLKIN/CLKOUT та апаратний тригер, якому документація приписує синхронізацію часу з точністю до менш ніж одного періоду дискретизації, — але документація свідомо не обіцяє фазової когерентності між пристроями, а некогерентний TDOA-стенд із незалежних генераторів дає проблеми частотного зсуву раніше, ніж визначення положення. Опційний перемикач антен Opera Cake має часовий режим, прямо призначений для експериментів із псевдодоплерівською пеленгацією — це законний досвід визначення напрямку рівня шкільного наукового проєкту, а не продукційна можливість пеленгації. Когерентні решітки — як-от п'ятиканальні приймачі для визначення напрямку — існують у нижньому сегменті ринку і працюють добре, але покривають приблизно 100 МГц — 1 ГГц, що виключає 2,4 і 5,8 ГГц. Для реальної геолокації потрібні когерентні багатоканальні SDR або мережева архітектура TDOA/FDOA; геометрію розбирають супровідна стаття про геолокацію за FDOA та наш наявний огляд пасивних методів TDOA/FDOA.
Від прототипу на HackRF до серійного сенсора
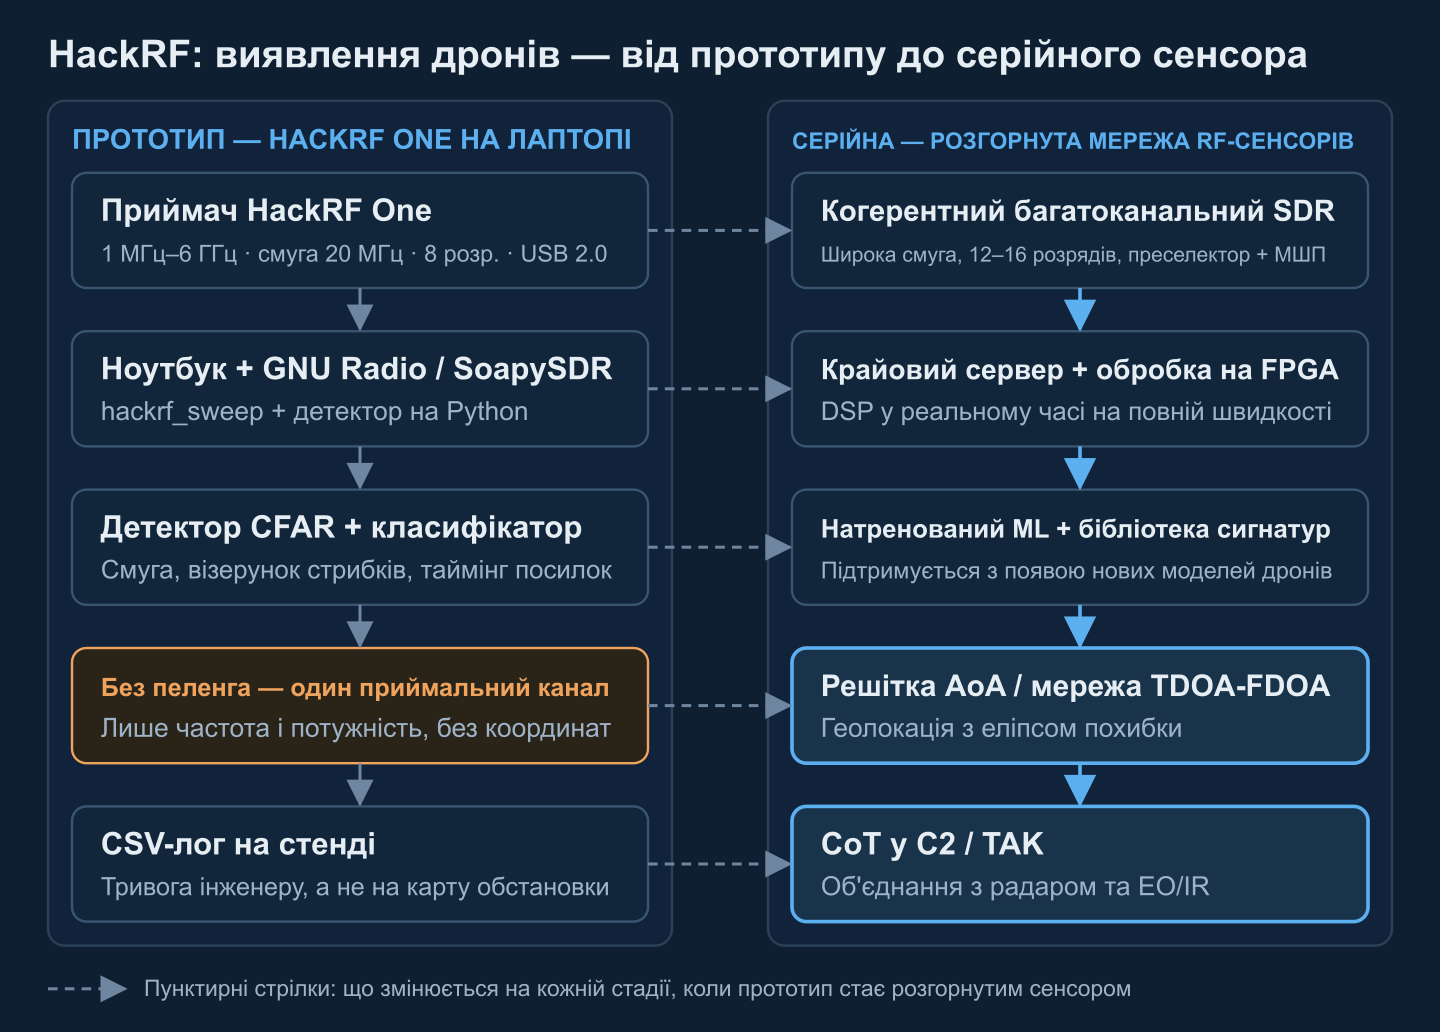
Прототип доводить працездатність ланцюга виявлення. Серійна система зберігає ланцюг і модернізує кожну його стадію:
| Можливість | Прототип на HackRF One | Серійний RF-сенсор протидії дронам |
|---|---|---|
| Діапазон перестроювання | 1 МГц — 6 ГГц | ~70 МГц — 6 ГГц на канал, смугово-орієнтовані вхідні тракти |
| Миттєва смуга | 20 МГц, один канал | 100–400 МГц на двох чи більше когерентних каналах |
| Динамічний діапазон | 8-розрядний АЦП, 48,5 дБ SINAD | 12–16-розрядні АЦП — на десятки дБ більше робочого діапазону |
| Вхідний тракт | Широкосмуговий, без преселекції, максимум −5 дБм | Преселектори, МШП, відфільтровані підсмуги, захист входу |
| Опорний генератор | Штатний кварц; опційний CLKIN 10 МГц | Підпорядковані GPS генератори, калібровані приймальні тракти |
| Геолокація | Немає — один канал (псевдодоплер лише як експеримент) | Когерентні решітки AoA і/або мережі сенсорів TDOA-FDOA |
| Пропускна здатність | USB 2.0, один потік 20 Мвиб/с на шину | 10 GbE або обробка на FPGA на повній швидкості захоплення |
| Логіка виявлення | hackrf_sweep + відкриті інструменти + самописні правила | Підтримувані бібліотеки сигнатур, натреновані ML-класифікатори, керування треками |
| Умови експлуатації | Корпус для лабораторного стенду | Захищене виконання, екранування від ЕМІ, робочий температурний діапазон |
| Вихід | CSV-рядки в терміналі | CoT у C2/TAK, об'єднання з радаром та EO/IR |
Два рядки заслуговують на окремий наголос. Бібліотека сигнатур — живий актив: класифікатор, натренований на сьогоднішніх побутових дронах, не впізнає модель наступного сезону, тож операційна програма закладає у бюджет безперервний збір, розмітку й перенавчання — робота з набором даних це постійні витрати, а не разове налаштування. А тестування й оцінювання на льотних цілях (дружні дрони за сценарними профілями польоту) — це те, що перетворює заяви вендорів на виміряні ймовірності виявлення на вашому майданчику; власне довідник FAA зазначає, що спостерігалися суттєві розбіжності між заявами вендорів і реальною продуктивністю.
Саме тут стендовий прототип стає інженерною програмою: когерентні вхідні тракти, геолокація, підтримка сигнатур та інтеграція з C2. Ми будуємо конвеєри RF-виявлення та класифікації, мережі DF/TDOA-сенсорів і інтеграцію з TAK для програм протидії дронам — розкажіть, що знайшов ваш експеримент із HackRF, і ми окреслимо сенсор, у який він виростає.
Публікація виявлень: CoT, TAK та об'єднання сенсорів
Виявлення, що живе в CSV-файлі, нікого не захищає. Стандартний шаблон — публікувати кожне підтверджене виявлення як подію Cursor-on-Target на TAK Server (TCP/TLS, зазвичай порт 8089), який одразу розсилає її клієнтам ATAK, WinTAK і CloudTAK на єдиній карті оперативної обстановки. Подія використовує код типу ворожої чи невідомої повітряної цілі, машинно-згенеровану атрибуцію та час застарівання (stale) на 20–30 с наперед, щоб трек переживав короткі прогалини виявлення:
<event version="2.0" uid="RF-SNSR-1-DET-42" type="a-h-A-M-H-Q" how="m-g"
       time="2026-10-07T10:00:00.000Z" stale="2026-10-07T10:00:30.000Z">
  <point lat="48.3794" lon="31.1656" hae="150.0" ce="9999999.0" le="9999999.0"/>
  <detail><contact callsign="RF-DETECTION"/>
    <remarks>5.8 GHz analog FPV video, sensor-relative, no fix yet</remarks></detail>
</event>
Сигнальні значення ce/le чесно кажуть «положення невідоме» — до геолокації голе виявлення може повідомити лише власне положення сенсора та параметри випромінювача. RF-виявлення має також сліпу зону, яку закривають інші сенсорні модальності: дрон, переведений на автономний політ за точками маршруту з вимкненим каналом керування, перестає випромінювати сигнали, на яких тримається RF-сенсор. Саме тому серійні архітектури об'єднують RF з радаром (який супроводжує планер незалежно від випромінювань) та EO/IR (який підтверджує візуально), а асоціація треків вирішує, коли три сенсорні контакти стають одним об'єктом БпЛА — архітектуру детально розібрано в наших посібниках із C2-ПЗ протидії дронам, EW-ПЗ протидії БпЛА та інтеграції телеметрії дронів із TAK.
Правові межі та безпека
Усе в цій статті — лише прийом. Це свідомий рубіж. У Сполучених Штатах міжвідомча правова консультація 2020 року від FAA, DOJ, FCC і DHS зазначає, що RF-системи, які моніторять обмін між БпЛА та її наземною станцією, можуть зачіпати статут Pen/Trap та Закон про прослуховування (Wiretap Act) — залежно від того, що саме захоплюється чи декодується; пасивне виявлення енергії та декодування протоколів трактується неоднаково. Передача — зовсім інший світ: 47 U.S.C. §333 забороняє навмисну дію на ліцензовані радіокомунікації, а §302a прямо забороняє глушарки, тож глушіння, спуфінг чи захоплення керування дроном для цивільних є незаконними, і ми не даємо на це жодних настанов. Інші юрисдикції різняться в деталях, але проводять ту саму межу між виявленням і впливом. Залучайте юристів до розгортання, а не після.
Перетворіть ваш SDR-прототип на польовий сенсор
Corvus Intelligence будує конвеєри RF-виявлення та класифікації, когерентні мережі DF/TDOA-сенсорів та інтеграцію C2/TAK для програм протидії дронам — від стендів перевірки концепції рівня HackRF до багатоканальних серійних сенсорів.
Підготовлено інженерною командою SIGINT/RF компанії Corvus Intelligence, яка будує конвеєри виявлення дронів, мережі геолокації та інтеграції з C2 для оборонних замовників; кожну апаратну цифру в цьому посібнику звірено з документацією Great Scott Gadgets, даташитами виробників та рецензованими дослідженнями. Про Corvus Intelligence →