Im Jahr 2022 haben viele ukrainische Behörden, Staatsunternehmen und regulierte Unternehmen ihre Informationssysteme zu Microsoft Azure, AWS und anderen Public Clouds im Ausland verlagert, um den Betrieb unter Kriegsrecht aufrechtzuerhalten. Das hat funktioniert – doch die meisten dieser Systeme werden bis heute in derselben Cloud gesichert: beim selben Anbieter und oft in derselben Region. Wird das Konto gesperrt, fällt die Region aus oder verschafft sich ein Angreifer Administratorrechte, sind Produktivsysteme und sämtliche Wiederherstellungspunkte auf einen Schlag verloren.
Eine unabhängige Wiederherstellungsreserve schließt diese Lücke: eine unveränderbare, verschlüsselte Kopie jedes kritischen Systems – vorgehalten in einem zertifizierten Rechenzentrum in der Ukraine, täglich aktualisiert und planmäßig getestet. Dieser Beitrag stellt die Referenzarchitektur vor, die wir einsetzen, und zeigt, wie Sie sie dimensionieren, was sie kostet und wie Sie sie in rund 40 Tagen einführen.
Warum natives Cloud-Backup keine unabhängige Reserve ist
Native Backup-Dienste eignen sich hervorragend für alltägliche Wiederherstellungen, teilen aber das Schicksal der Plattform, die sie schützen. Azure Backup speichert Wiederherstellungspunkte in einem Recovery Services vault, der zum selben Abonnement und Tenant gehört; bei lokal redundantem Speicher (LRS) liegen alle Kopien in einer einzigen Region. Die Tresore von AWS Backup folgen demselben Muster.
- Gleicher Anbieter, gleiche Fehlerdomäne. Eine Kontosperrung, ein Abrechnungsstreit, eine Sanktionsentscheidung oder ein regionaler Ausfall legt Produktion und Backups im selben Moment lahm.
- Gleiche Identitäten. Ein kompromittierter globaler Administrator kann Backup-Richtlinien ändern, Aufbewahrungsfristen verkürzen oder vorläufig gelöschte Elemente endgültig entfernen – es sei denn, jede einzelne Schutzmaßnahme ist perfekt konfiguriert.
- Kein Exportweg. Wiederherstellungspunkte von Azure Backup lassen sich nicht als Dateien exportieren. Der einzige Weg, Daten herauszubekommen: die Datenträger eines Wiederherstellungspunkts wiederherstellen und vollständig herunterladen – jedes Mal aufs Neue.
Der letzte Punkt prägt das gesamte Projekt: Ein simples „Übertragen der vorhandenen Backups“ in ein anderes Rechenzentrum ist nicht möglich. Eine unabhängige Reserve braucht eine eigene Backup-Kette – eine Vollkopie, danach tägliche inkrementelle Sicherungen –, die auf Speicher geschrieben wird, den der Cloud-Anbieter nicht kontrolliert.
Was die ukrainische Regulierung von hochkritischen Systemen verlangt
Die ukrainischen Vorschriften weisen in dieselbe Richtung. Die verbindlichen Anforderungen an Informationssysteme, genehmigt durch den Kabinettsbeschluss Nr. 205 vom 21. Februar 2025, sehen vor, dass Eigentümer von Systemen der Kategorien I und II eine Wiederherstellungsreserve vorhalten, die von der primären Betriebsumgebung unabhängig ist.
Der Kabinettsbeschluss Nr. 263 vom 12. März 2022 erlaubt es, staatliche Informationsressourcen während des Kriegsrechts in Clouds im Ausland zu hosten, und verpflichtet öffentliche Stellen, diese Praxis innerhalb von sechs Monaten nach Ende des Kriegsrechts einzustellen. Eine aktuelle Kopie in der Ukraine ist die praktische Voraussetzung für diese Rückverlagerung.
Auch wo die Reserve liegen darf, ist geregelt. Nach dem ukrainischen Gesetz „Über Cloud-Dienste“ und dem Kabinettsbeschluss Nr. 154 vom 11. Februar 2025 nutzen öffentliche Stellen Cloud- und Rechenzentrumsdienste von Anbietern, die auf der offiziellen Liste des Staatlichen Dienstes für Sonderkommunikation und Informationsschutz der Ukraine (SSSCIP) stehen. Mitte 2026 umfasste diese Liste De Novo, GigaCloud, DataPark und UCloud – alle betreiben Cloud-Infrastruktur mit einer Attestierung nach KSZI (ukrainisches umfassendes Informationsschutzsystem).
Unterm Strich: Eine unabhängige Kopie in einer KSZI-zertifizierten Cloud in der Ukraine schließt die Resilienzlücke, erfüllt die Reserveanforderung für Systeme der Kategorien I–II und ebnet den Rückweg aus ausländischen Clouds.
Referenzarchitektur: zwei unveränderbare Kopien in der Ukraine
Die Architektur lässt das native Cloud-Backup unangetastet und ergänzt eine separate, unabhängige Kette, die in der Ukraine endet.
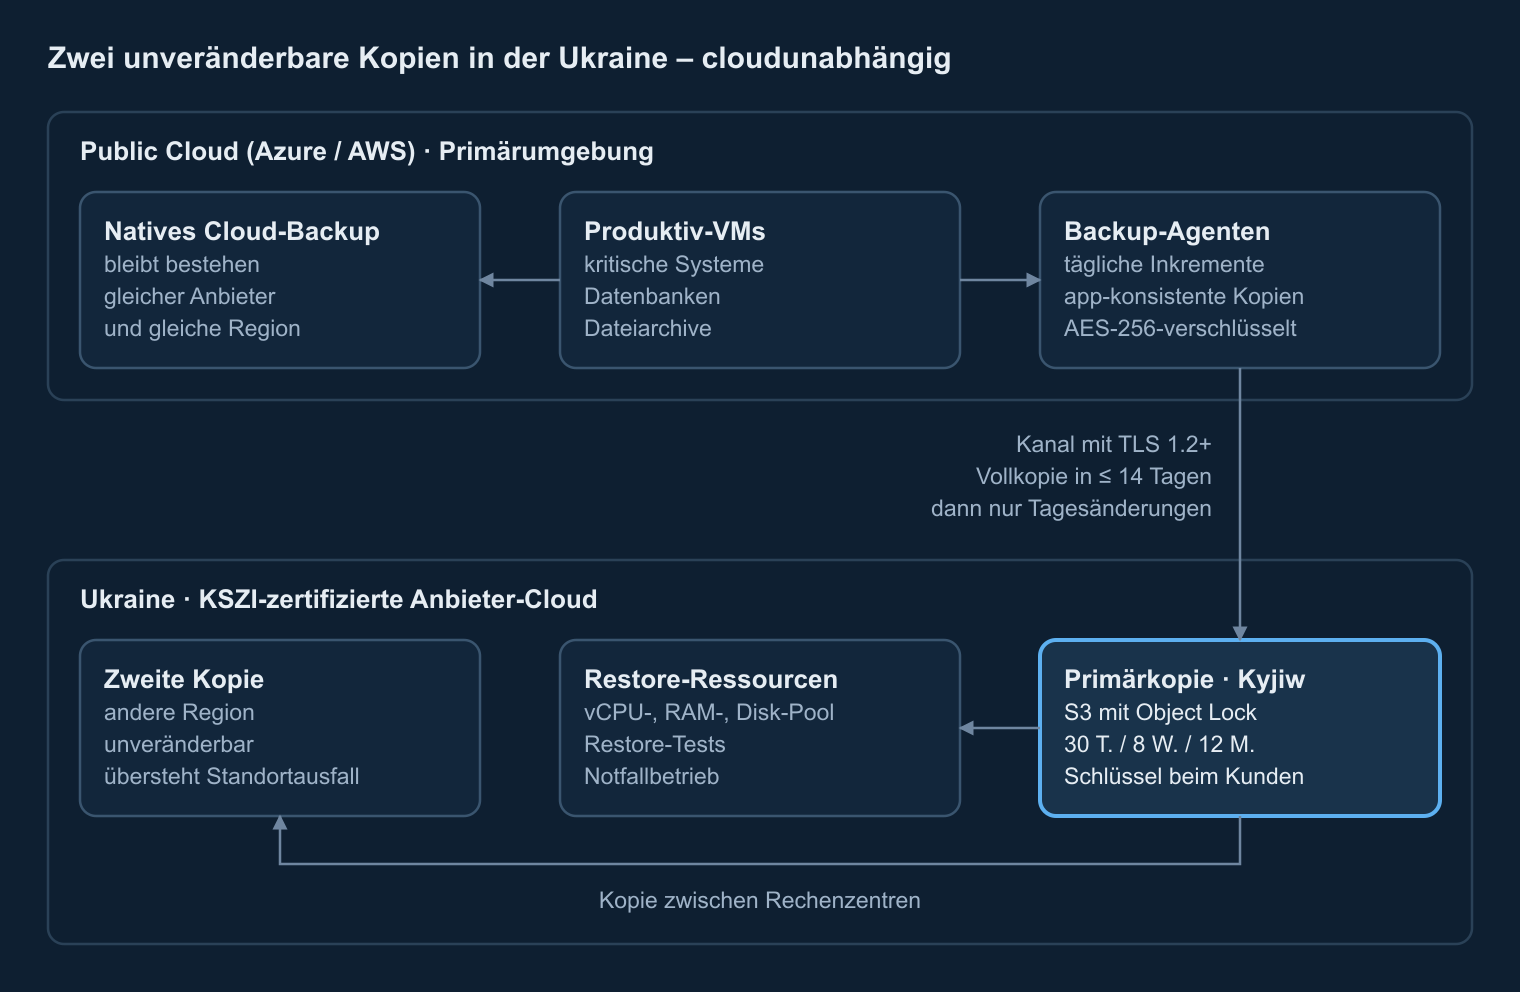
- Backup-Agenten in der Cloud. Veeam-Agenten (oder Veeam Backup for Microsoft Azure) laufen direkt bei jeder geschützten VM und erstellen anwendungskonsistente Kopien von Datenbanken unter Oracle, Microsoft SQL Server und PostgreSQL. Die Daten werden komprimiert und mit AES-256 verschlüsselt, bevor sie die VM verlassen.
- Verschlüsselte Übertragung. Die Kopien gelangen über TLS 1.2+ zu einem S3-kompatiblen Endpunkt in der Ukraine. Die erste Vollkopie wird innerhalb von zwei Wochen übertragen; danach werden nur noch die täglichen Änderungen gesendet.
- Unveränderbare Primärkopie. Ein S3-Bucket mit Object Lock im Compliance-Modus (WORM) hält jeden Wiederherstellungspunkt über die gesamte Aufbewahrungsdauer unveränderbar – selbst Administratoren können ihn nicht löschen.
- Zweite Kopie in einer anderen Region. Die Wiederherstellungspunkte werden in ein Rechenzentrum in einer anderen Region der Ukraine repliziert. Fällt ein Standort aus, ist die Reserve damit nicht verloren.
- Wiederherstellungsressourcen. Ein Pool aus vCPU, RAM und Festplattenspeicher in unmittelbarer Nähe des Backup-Speichers dient planmäßigen Wiederherstellungstests und im Bedarfsfall dazu, Systeme ohne die Cloud in der Ukraine hochzufahren.
Die Identitäten sind bewusst getrennt: Backup-Konten nutzen eine eigene Multi-Faktor-Authentifizierung und sind nicht mit Ihrer Microsoft Entra ID föderiert – ein kompromittierter Cloud-Tenant eröffnet also keinen Weg zu den Kopien. Die Verschlüsselungsschlüssel bleiben bei Ihnen.
Aufbewahrungsrichtlinie und Speicherdimensionierung
Die Kapazität hängt von der Größe einer Vollkopie, der täglichen Änderungsrate und der Aufbewahrungsrichtlinie ab. Ein Großvater-Vater-Sohn-Schema (GFS) mit 30 täglichen, 8 wöchentlichen und 12 monatlichen Wiederherstellungspunkten ist ein gängiger Zielwert für Systeme der Kategorie I; für weniger kritische Workloads genügt eine schlankere Richtlinie mit 14 Tagen / 4 Wochen.
| Eingangsgröße | Beispielwert | Bedeutung |
|---|---|---|
| Belegte Daten (nicht provisionierte Datenträger) | 20 TB | Bestimmt die Größe der Vollkopie |
| Datenreduktion | 1,5× | Vollkopie ≈ 13,3 TB im Speicher |
| Tägliche Änderung nach Reduktion | 200 GB | Größe jedes täglichen Wiederherstellungspunkts |
| Aufbewahrung | 30 T. / 8 W. / 12 M. | Anzahl der vorgehaltenen Wiederherstellungspunkte |
| Ergebnis inkl. Overhead und 15 % Wachstum | ≈ 42 TB | gegenüber ≈ 22 TB bei 14 T. / 4 W. |
Der häufigste Fehler: die Reserve als „eine Kopie der Datenträger“ zu dimensionieren. Bei einer Aufbewahrung von 12 Monaten kann die Historie so groß werden wie die Vollkopie selbst. Unser Schritt-für-Schritt-Leitfaden zur Dimensionierung zeigt die Formeln und ein Rechenbeispiel.
Wovon die Kosten abhängen
Eine Reserve in der Ukraine umfasst vier Kostenpositionen. Wer sie von Anfang an kennt, stellt einen belastbaren Budgetantrag.
- Speicher pro TB und Monat in der KSZI-zertifizierten Cloud des Anbieters, für die Primär- und die Zweitkopie. Abgerechnet wird in der Regel das tatsächliche durchschnittliche Monatsvolumen.
- Einmalige Leistungen: Konzeption und Einrichtung der Backup-Kette, Erstübertragung der Vollkopie und die erste Runde der Wiederherstellungstests.
- Wiederherstellungsressourcen pro Nutzungsmonat – für Tests und für die Wiederherstellung im Notfall.
- Cloud-Egress, abgerechnet vom Cloud-Anbieter. Zu den Listenpreisen von Azure für Europa kosten die ersten 10 TB pro Monat 0,087 $ pro GB und die nächsten 40 TB 0,083 $ pro GB. Die Erstübertragung von 25 TB kostet damit rund 2.100 $, 6–15 TB monatliche Änderungen schlagen mit 500–1.300 $ zu Buche.
Komprimierung, Deduplizierung und Preise mit Routingpräferenz können die Egress-Kosten um ein Drittel oder mehr senken. Ist das Cloud-Abonnement durch ein Sponsoring-Programm abgedeckt, ist der Egress unter Umständen bereits bezahlt.
Wiederherstellungstests und -ressourcen
Eine Kopie, die nie wiederhergestellt wurde, ist eine Hoffnung – keine Reserve. Wir stellen jedes geschützte System nach der Erstübertragung wieder her, wiederholen vollständige Tests mindestens einmal jährlich und dokumentieren die gemessene Wiederherstellungszeit (RTO) und den Wiederherstellungspunkt (RPO).
Für die größten Systeme – typischerweise ein Dokumentenmanagementsystem mit zwei Servern oder eine ERP-Datenbank – braucht der Restore-Pool genug Speicherplatz für den vollständigen Datenbestand und zwei gleichzeitig laufende VMs. Ein Pool mit 32 vCPU, 128 GB RAM und 20 TB Festplattenspeicher reicht für die meisten mittelgroßen Organisationen und dient zugleich als Ausweichumgebung für den Notfall, falls die Cloud nicht verfügbar ist.
Rollout-Plan für 40 Tage
- Tag 0–5. Zugänge, Speicher-Buckets mit Object Lock, Backup-Server, Verschlüsselung, MFA und Audit-Logging.
- Tag 5–19. Erste Vollkopie jeder geschützten VM; die täglichen inkrementellen Sicherungen starten, sobald die erste Kopie der jeweiligen VM abgeschlossen ist.
- Tag 19–26. Replikation in die zweite Region und Prüfung der Backup-Kette.
- Tag 26–40. Wiederherstellungstests aller Systeme, Testprotokolle, Backup-Richtlinie und Disaster-Recovery-Plan.
- Danach monatlich. Monitoring, Integritätsprüfungen und ein Bericht über erfolgreiche Jobs, Datenvolumen und Vorfälle.
Was Sie mit Corvus Intelligence erhalten
- Eine dokumentierte Architektur und Backup-Richtlinie, abgestimmt auf die Reserveanforderung für Systeme der Kategorien I–II.
- Unveränderbare Primär- und Sekundärkopien in KSZI-zertifizierten Clouds von Anbietern auf der SSSCIP-Liste.
- Wiederherstellungstests mit Protokollen und einen Disaster-Recovery-Plan, den Ihr Team umsetzen kann.
- 24/7-Überwachung der Backup-Jobs und ein SLA mit einer Reaktionszeit von einer Stunde bei kritischen Vorfällen.
- Transparente Einzelpreise – pro TB, pro Monat Wiederherstellungsressourcen und pro Einmalleistung –, die sich direkt in Ihren Budgetantrag übernehmen lassen.
Die Reserve lässt sich ideal mit kontinuierlicher Sicherheitsüberwachung kombinieren: Unser Managed SOC mit Security Onion überwacht Backup-Ereignisse gemeinsam mit der übrigen Infrastruktur und schlägt bei jedem Manipulationsversuch Alarm.
Lassen Sie Kapazität und Kosten Ihrer Reserve schätzen
Senden Sie uns die Liste Ihrer Systeme und Datenvolumen – Sie erhalten von uns eine Architektur, eine Schätzung für Speicher und Egress sowie einen Rollout-Plan.
Diesen Leitfaden haben Ingenieure von Corvus Intelligence erstellt, die Backup, Disaster Recovery und Sicherheitsüberwachung für Behörden und Betreiber kritischer Infrastrukturen konzipieren. Über Corvus Intelligence →