Angriffe auf öffentliche Einrichtungen in der Ukraine halten sich nicht an Bürozeiten. Die meisten Organisationen können ein Security Operations Center jedoch nicht rund um die Uhr besetzen: Dafür braucht es Analysten im Dreischichtbetrieb, eine Detection-Plattform, Threat Intelligence und Incident-Response-Playbooks – und das Ganze muss nächsten Monat funktionieren, nicht erst in zwei Jahren.
Ein Managed SOC liefert genau diese Fähigkeiten als Service. Im Folgenden stellen wir die Referenzarchitektur vor, die wir mit Security Onion umsetzen – einer offenen Plattform für Bedrohungserkennung und Threat Hunting. Alle Ereignisse und Logs bleiben dabei in einer Cloud in der Ukraine, die nach KSZI (ukrainisches umfassendes Informationsschutzsystem) zertifiziert ist.
Warum der öffentliche Sektor auf SOC as a Service setzt
- 24/7-Abdeckung ohne neun Neueinstellungen. Drei Schichten mit L1-, L2- und L3-Analysten werden von mehreren Kunden gemeinsam genutzt – Sie zahlen nur Ihren Anteil.
- Schneller Mehrwert. Die Überwachung startet nach rund 40 Tagen statt erst nach einem mehrjährigen SIEM-Programm.
- Regelkonform. Logs bleiben in der Ukraine, Zugriffe werden kontrolliert, und Vorfälle werden innerhalb der vereinbarten Fristen an CERT-UA gemeldet.
- Planbares Budget. Ein Preis pro überwachtem Server und Arbeitsplatzrechner plus Plattformressourcen – keine bösen Überraschungen bei Lizenzverlängerungen.
Referenzarchitektur
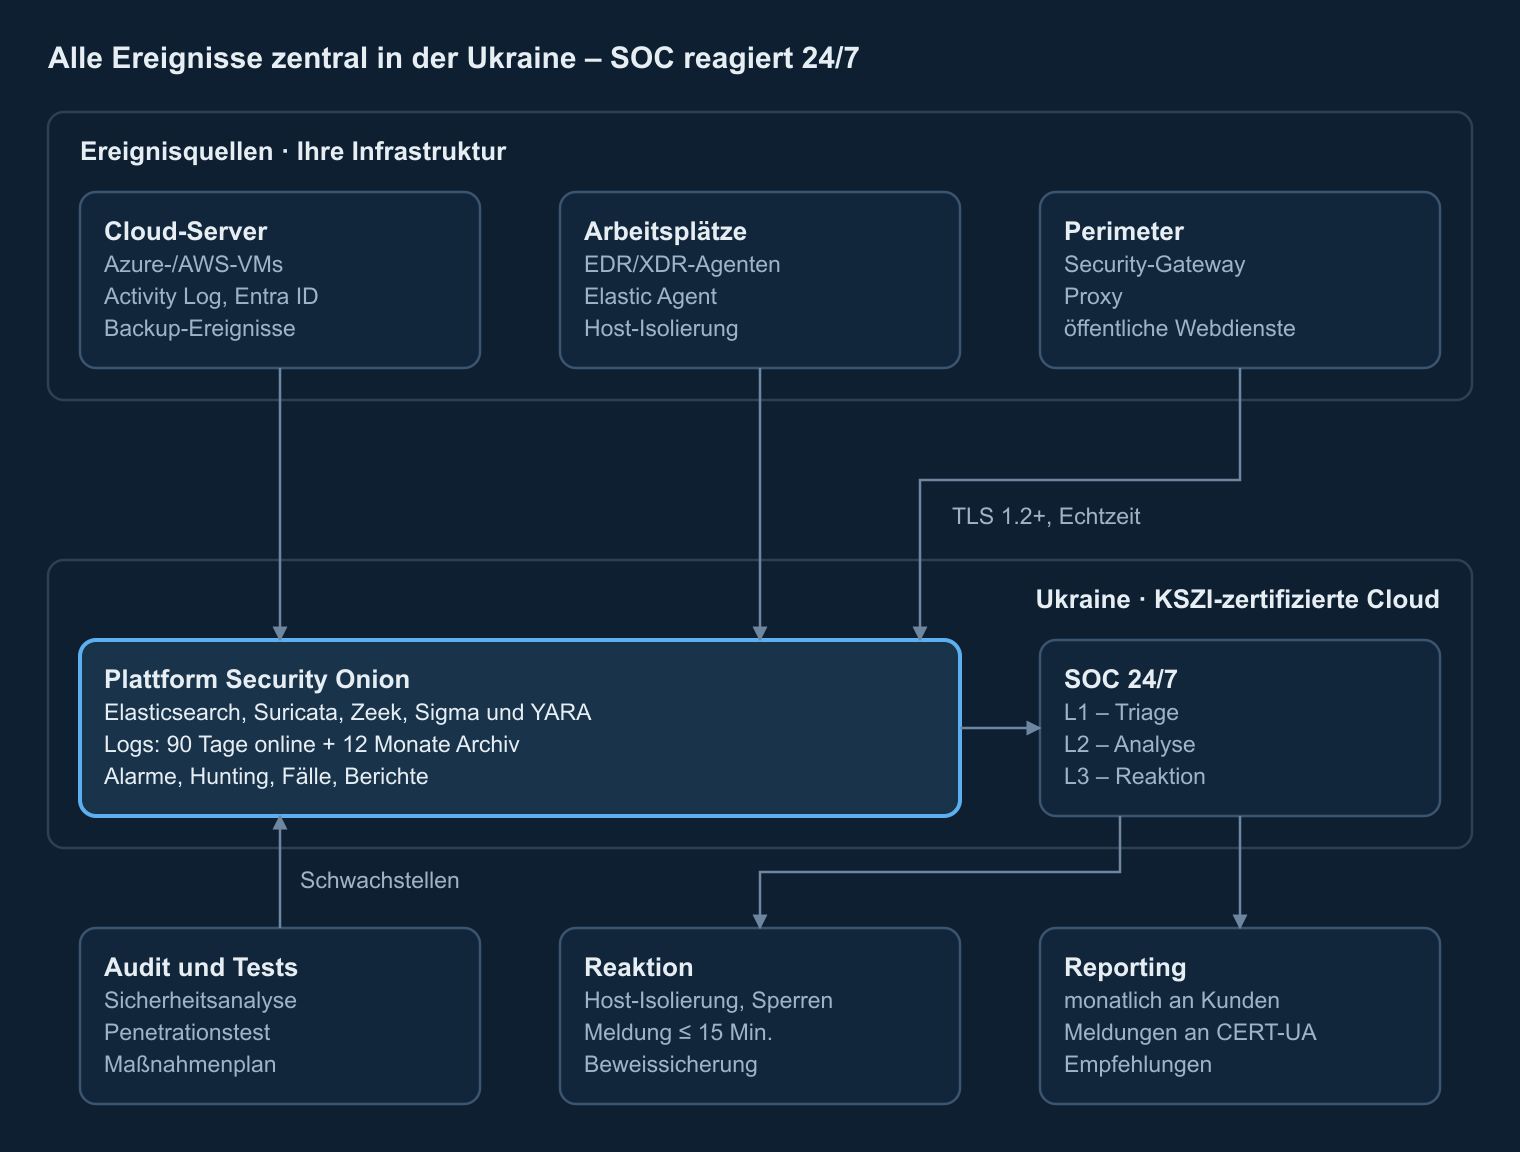
Zu den Ereignisquellen gehören Cloud-Server – etwa Azure-VMs mit ihrem Activity Log, Anmeldungen bei Microsoft Entra ID und Backup-Ereignissen –, Arbeitsplatzrechner mit EDR/XDR-Agenten sowie der Netzwerkperimeter: Security-Gateway, Proxy und öffentliche Webdienste. Die Ereignisse gelangen per TLS zur Plattform Security Onion in der Ukraine, wo sie normalisiert, korreliert und gespeichert werden: 90 Tage online und 12 Monate im Archiv.
Die Analysten arbeiten in der Konsole von Security Onion: L1 übernimmt die Triage der Alarme, L2 untersucht, L3 dämmt Vorfälle ein und betreibt Threat Hunting. Reaktionsmaßnahmen – etwa einen Host per EDR isolieren oder eine Adresse am Gateway sperren – folgen einem vorab mit Ihnen abgestimmten Playbook.
Warum Security Onion
Security Onion ist eine kostenlose, offene Plattform – von Verteidigern für Verteidiger entwickelt. Version 2.4 vereint Netzwerk- und Host-Sichtbarkeit, Log-Management und Fallmanagement in einem Stack:
- Elasticsearch speichert und durchsucht alle Ereignisse.
- Elastic Agent erfasst Host-Daten von Servern und Arbeitsplatzrechnern, mit Live-Abfragen über osquery und zentraler Verwaltung in Elastic Fleet; Geräte ohne Agent senden Syslog.
- Suricata und Zeek liefern signaturbasierte Netzwerkerkennung, Protokoll-Metadaten und Dateiextraktion; Strelka analysiert die extrahierten Dateien.
- Sigma-, YARA- und Suricata-Regeln steuern die Erkennung und werden im Modul Detections feinjustiert.
- Die Security Onion Console bündelt Alarme, Dashboards, Hunting, Fälle und Paketmitschnitte – inklusive CyberChef zur Analyse von Artefakten.
Da die Plattform offen ist, fallen keine SIEM-Lizenzgebühren an: Das Budget fließt in Analysten, Detection Engineering und Infrastruktur statt in Lizenzen pro Gigabyte.
Detection Engineering mit Mapping auf MITRE ATT&CK
Mitgelieferte Standardregeln sind ein Ausgangspunkt, keine Erkennungsstrategie. Während des Onboardings erfassen wir 10–15 Tage lang die normale Aktivität als Baseline, justieren Regeln mit vielen Fehlalarmen nach und ergänzen Erkennungen für die Techniken, die am häufigsten gegen öffentliche Stellen eingesetzt werden: Diebstahl von Zugangsdaten, Missbrauch von Fernzugriffstools, Living-off-the-Land-Binaries, Bereitstellung (Staging) und Exfiltration von Daten.
Jede Regel ist MITRE ATT&CK zugeordnet, sodass Abdeckungslücken sichtbar werden. Ein vierteljährliches Review zeigt, welche Taktiken abgedeckt sind, welche Regeln ausgelöst haben und was nachjustiert wurde.
Response-Playbooks und SLA
Die Reaktionszeiten werden ab dem Moment gemessen, in dem ein Alarm in der Plattform erscheint:
| Priorität | Beispiel | Benachrichtigung | Reaktionsbeginn |
|---|---|---|---|
| Kritisch | Ransomware, kompromittiertes Admin-Konto, Datenabfluss | 15 Min. | 30 Min. |
| Hoch | Verdächtige Serveraktivität, Password Spraying | 1 Std. | 2 Std. |
| Mittel | Richtlinienverstöße, neu entdeckte Schwachstellen | 4 Std. | 1 Arbeitstag |
| Niedrig | Informative Ereignisse | Monatsbericht | — |
Die Monatsberichte umfassen Vorfälle und ergriffene Maßnahmen, Ereignisstatistiken, den Zustand der Agenten, Schwachstellen und Empfehlungen; einmal im Quartal bewerten wir gemeinsam mit Ihnen die Sicherheitslage. Meldungen über Vorfälle an CERT-UA werden in Abstimmung mit Ihnen vorbereitet und versendet.
Logs bleiben in der Ukraine: Compliance und Zugriffskontrolle
- Hosting. Die Plattform läuft in der KSZI-zertifizierten Cloud eines Anbieters auf der Liste des Staatlichen Dienstes für Sonderkommunikation und Informationsschutz der Ukraine (SSSCIP) – etwa De Novo, GigaCloud, DataPark oder UCloud.
- Verschlüsselung. TLS 1.2+ bei der Übertragung und AES-256 bei der Speicherung.
- Zugriff. Isolierte Analystenkonten mit MFA und lückenlosem Audit-Logging; die SOC-Identitäten sind nicht mit Ihrer Microsoft Entra ID föderiert.
- Minimale Berechtigungen. Nur-Lese-Rollen in der Cloud (Reader, Security Reader); Reaktionsmaßnahmen ausschließlich gemäß dem vereinbarten Playbook.
- Vertraulichkeit. Eine Geheimhaltungsvereinbarung und keine Weitergabe Ihrer Daten an Dritte.
Onboarding-Plan für 40 Tage
- Tag 0–10. Bereitstellung der Plattform in der KSZI-zertifizierten Cloud, Zugänge und sichere Ereigniskanäle.
- Tag 10–25. Agenten auf Servern und Arbeitsplatzrechnern; Konnektoren für Cloud-Logs, Identitätsdienste, Gateway und Proxy.
- Tag 25–40. Baselining, Feinjustierung und Start der 24/7-Überwachung.
- Erstes Quartal. Sicherheitsanalyse und Schwachstellenscan mit Maßnahmenplan.
- Drittes Quartal. Externer Penetrationstest und Nachtest der umgesetzten Korrekturen.
Wie sich der Preis eines Managed SOC zusammensetzt
Ein transparenter SOC-Preis besteht aus vier Bestandteilen, die Sie jeweils selbst nachprüfen können:
- Monitoring pro Objekt und Monat – ein Server oder eine Cloud- bzw. Netzwerkquelle kostet mehr als ein Arbeitsplatzrechner, weil dort mehr Ereignisse anfallen und mehr Aufmerksamkeit der Analysten nötig ist.
- Plattformressourcen – vCPU, RAM und Log-Speicher in der KSZI-zertifizierten Cloud, dimensioniert nach Ihrer Ereignisrate.
- Einmaliges Onboarding – Bereitstellung, Anbindung der Quellen und Feinjustierung sowie Sicherheitsanalyse und Penetrationstest.
- EDR/XDR-Lizenzen pro Endpunkt, sofern Sie noch keine passende Lösung im Einsatz haben.
Kombinieren Sie das SOC mit einer unveränderbaren Backup-Reserve in der Ukraine, und Sie decken Erkennung und Wiederherstellung gleichermaßen ab: Das SOC überwacht die Backup-Jobs und schlägt bei jedem Manipulationsversuch Alarm.
Fordern Sie eine SOC-Readiness-Bewertung an
Sagen Sie uns, was überwacht werden soll – wir schlagen Ihnen die Architektur, die Dimensionierung nach Ereignisrate und einen Onboarding-Plan für 40 Tage vor.
Diesen Leitfaden haben Ingenieure von Corvus Intelligence erstellt, die Backup, Disaster Recovery und Sicherheitsüberwachung für Behörden und Betreiber kritischer Infrastrukturen konzipieren. Über Corvus Intelligence →