У 2022 році багато органів державної влади, державних підприємств і компаній із регульованих галузей перенесли свої інформаційні системи до Microsoft Azure, AWS та інших публічних хмар за кордоном, щоб зберегти їхню роботу в умовах воєнного стану. Це рішення себе виправдало, але резервні копії більшості цих систем досі зберігаються в тій самій хмарі, у того самого провайдера й часто в тому самому регіоні. Якщо обліковий запис заблокують, регіон вийде з ладу або зловмисник отримає права адміністратора, робочі системи й усі точки відновлення зникнуть одночасно.
Цю прогалину закриває незалежний відновлювальний резерв: незмінна зашифрована копія кожної критичної системи, що зберігається в сертифікованому ЦОД в Україні, щодня оновлюється й перевіряється за графіком. У статті ми розглянемо еталонну архітектуру, яку розгортаємо, і покажемо, як розрахувати її обсяг, скільки вона коштує та як запровадити її приблизно за 40 днів.
Чому вбудоване резервне копіювання в хмарі не є незалежним резервом
Вбудовані сервіси резервного копіювання чудово підходять для повсякденних відновлень, але поділяють долю платформи, яку захищають. Azure Backup зберігає точки відновлення в Recovery Services vault, що належить до тієї самої підписки й того самого тенанта; у разі локально надлишкового зберігання (LRS) усі копії розміщуються в одному регіоні. Сховища AWS Backup влаштовані за тим самим принципом.
- Один провайдер — одна точка відмови. Призупинення облікового запису, суперечка щодо оплати, санкційне рішення чи збій у регіоні одночасно роблять недоступними і робочі системи, і резервні копії.
- Ті самі облікові записи. Скомпрометований глобальний адміністратор може змінити політики резервного копіювання, скоротити строк зберігання або остаточно стерти копії, позначені для видалення, якщо не всі запобіжники налаштовано бездоганно.
- Немає способу експорту. Точки відновлення Azure Backup не можна експортувати у вигляді файлів. Єдиний спосіб дістати дані — відновити диски з однієї точки відновлення й повністю їх завантажити, і так щоразу.
Саме останній пункт визначає весь проєкт: не вийде просто «перенести наявні резервні копії» до іншого ЦОД. Незалежному резерву потрібен власний ланцюжок копій — одна повна, далі щоденні інкрементні, — який записується в сховище поза контролем хмарного провайдера.
Чого вимагає українське законодавство від критичних систем
До того самого висновку підводять і українські норми. Обов'язкові вимоги до створення (модернізації, модифікації, розвитку), адміністрування та забезпечення функціонування засобу інформатизації, затверджені постановою Кабінету Міністрів України від 21 лютого 2025 р. № 205, зобов'язують власників засобів інформатизації I та II категорій мати відновлювальний резерв, незалежний від основного середовища функціонування.
Постанова КМУ від 12 березня 2022 р. № 263 на час воєнного стану дозволяє розміщувати державні інформаційні ресурси в хмарах за кордоном і зобов'язує державні органи відмовитися від такого розміщення протягом шести місяців після завершення воєнного стану. Актуальна копія в Україні — практична передумова для такого повернення.
Де саме можна розміщувати резерв, також визначено нормативно. Відповідно до Закону України «Про хмарні послуги» та постанови КМУ від 11 лютого 2025 р. № 154 державні органи отримують хмарні послуги та послуги ЦОД від надавачів, включених до Переліку надавачів хмарних послуг та/або послуг ЦОД, який веде Державна служба спеціального зв'язку та захисту інформації України (Держспецзв'язку). Станом на середину 2026 року до Переліку входили De Novo, GigaCloud, DataPark і UCloud — усі вони експлуатують хмарну інфраструктуру з атестованою комплексною системою захисту інформації (КСЗІ).
Висновок: незалежна копія в українській хмарі з атестованою КСЗІ закриває прогалину в стійкості, виконує вимогу щодо відновлювального резерву для засобів інформатизації I та II категорій і прокладає шлях для повернення з іноземних хмар.
Еталонна архітектура: дві незмінні копії в Україні
Рішення залишає вбудоване резервне копіювання в хмарі без змін і додає окремий незалежний ланцюжок, кінцева точка якого — в Україні.
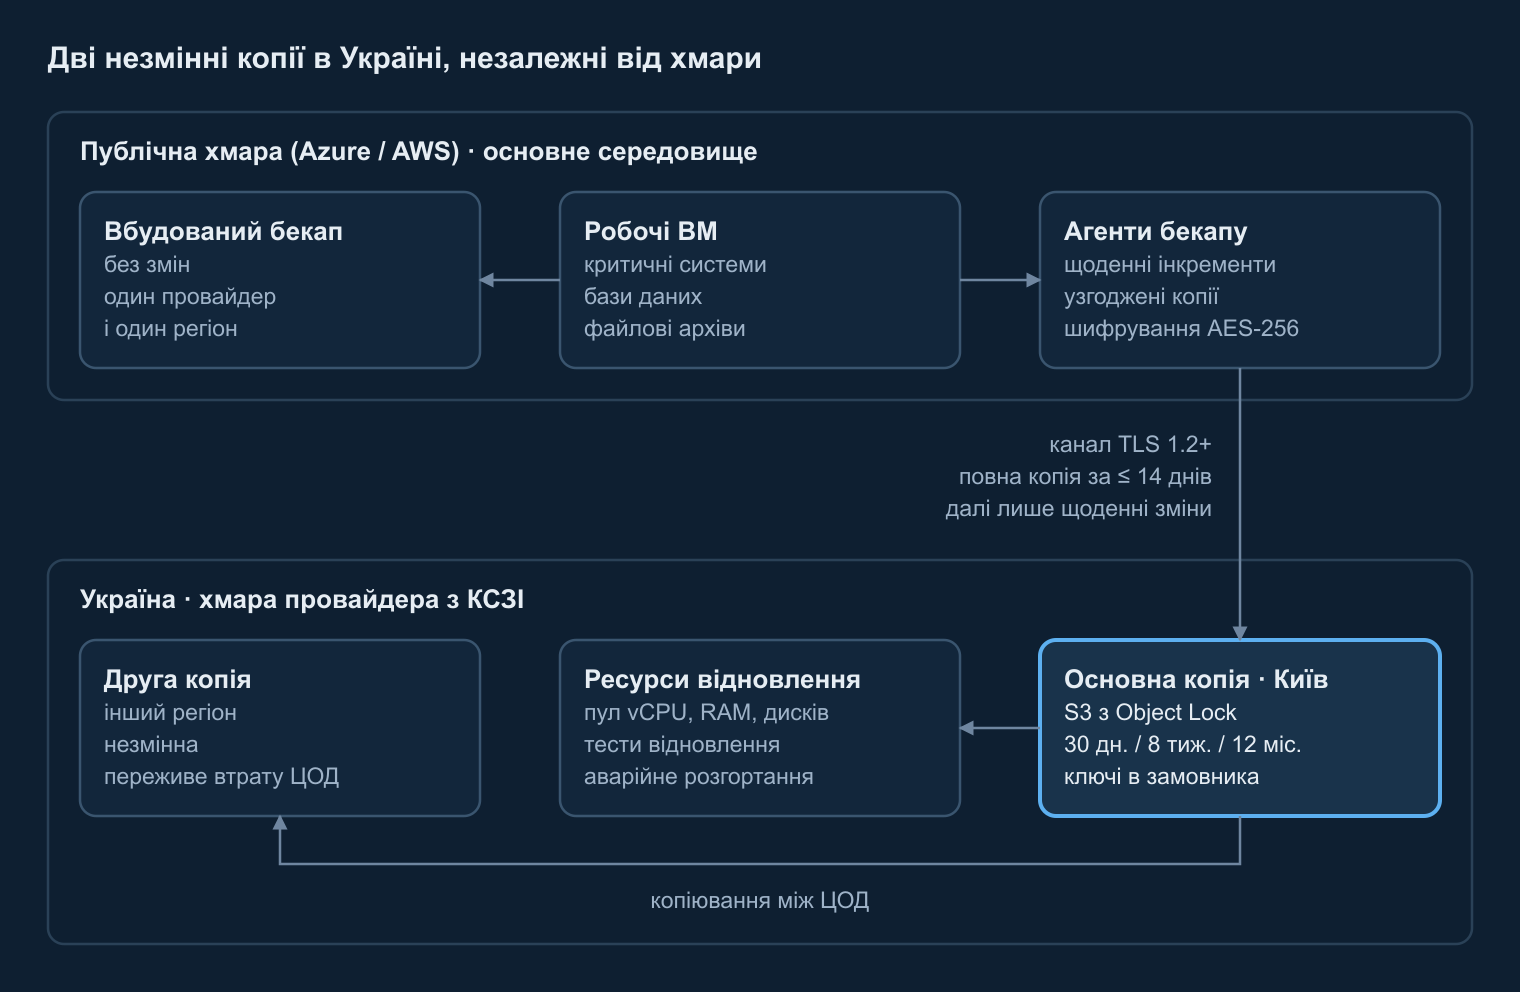
- Агенти резервного копіювання в хмарі. Агенти Veeam (або Veeam Backup for Microsoft Azure) працюють поруч із кожною захищеною ВМ і створюють узгоджені на рівні застосунків копії баз даних Oracle, Microsoft SQL Server і PostgreSQL. Дані стискаються й шифруються за алгоритмом AES-256 ще до того, як залишають ВМ.
- Зашифроване передавання. Копії надходять каналом TLS 1.2+ до S3-сумісного сховища в Україні. Першу повну копію завантажують упродовж двох тижнів, далі передаються лише щоденні зміни.
- Основна незмінна копія. S3-бакет з Object Lock у режимі compliance (WORM) гарантує незмінність кожної точки відновлення протягом усього строку зберігання — видалити її не можуть навіть адміністратори.
- Друга копія в іншому регіоні. Точки відновлення реплікуються до ЦОД в іншому регіоні України, тож утрата одного майданчика не означає втрати резерву.
- Ресурси для відновлення. Пул vCPU, RAM і дискового простору поруч зі сховищем використовують для планових тестів відновлення, а за потреби — щоб запустити системи в Україні без хмари.
Керування ідентифікацією свідомо відокремлено: облікові записи резервного копіювання мають власну багатофакторну автентифікацію й не пов'язані федерацією з Microsoft Entra ID замовника, тож скомпрометований хмарний тенант не відкриває шляху до копій. Ключі шифрування залишаються в замовника.
Політика зберігання та розрахунок обсягу сховища
Потрібна ємність залежить від розміру однієї повної копії, обсягу щоденних змін і політики зберігання. Для систем I категорії типовою є схема «дід-батько-син» (GFS) із 30 щоденними, 8 тижневими та 12 місячними точками відновлення; для менш критичних систем підійде легша політика 14 днів / 4 тижні.
| Параметр | Приклад значення | Чому це важливо |
|---|---|---|
| Використаний обсяг даних (а не виділені диски) | 20 ТБ | Визначає розмір повної копії |
| Скорочення обсягу даних | 1,5× | Повна копія ≈ 13,3 ТБ у сховищі |
| Щоденні зміни після скорочення | 200 ГБ | Розмір кожної щоденної точки відновлення |
| Глибина зберігання | 30 дн. / 8 тиж. / 12 міс. | Кількість збережених точок відновлення |
| Разом із накладними витратами та 15% на зростання | ≈ 42 ТБ | проти ≈ 22 ТБ для 14 дн. / 4 тиж. |
Найпоширеніша помилка — розраховувати резерв як «одну копію дисків». За політики на 12 місяців історія змін може займати стільки ж місця, скільки сама повна копія. Формули й приклад розрахунку наведено в нашому покроковому посібнику з розрахунку обсягів.
З чого складається вартість
Бюджет резерву в Україні має чотири статті витрат. Якщо знати їх заздалегідь, бюджетний запит буде обґрунтованим.
- Зберігання з оплатою за ТБ на місяць у хмарі провайдера з атестованою КСЗІ — для основної та другої копії. Зазвичай оплата нараховується за фактичним середньомісячним обсягом.
- Разові послуги: проєктування й налаштування ланцюжка резервного копіювання, початкове завантаження повної копії та перший цикл тестів відновлення.
- Ресурси для відновлення з оплатою за місяць використання — для тестів і аварійного відновлення.
- Вихідний трафік із хмари, який тарифікує хмарний провайдер. За прейскурантними цінами Azure для Європи перші 10 ТБ на місяць коштують 0,087 $ за ГБ, а наступні 40 ТБ — 0,083 $ за ГБ, тож початкове завантаження 25 ТБ обійдеться приблизно у 2 100 $, а 6–15 ТБ щомісячних змін — у 500–1 300 $.
Стиснення, дедуплікація та тарифікація з параметром routing preference можуть скоротити цю статтю витрат на третину й більше. Якщо хмарну підписку покриває спонсорська програма, вихідний трафік, можливо, уже оплачено.
Тестове відновлення та ресурси для нього
Копія, з якої жодного разу не відновлювалися, — це надія, а не резерв. Ми відновлюємо кожну захищену систему після початкового завантаження й повторюємо повні тести щонайменше раз на рік, документуючи виміряні час відновлення (RTO) і точку відновлення (RPO).
Для найбільших систем — зазвичай це система електронного документообігу на двох серверах або база даних ERP — пулу відновлення потрібно достатньо дискового простору для повного набору даних і ресурсів для одночасної роботи двох ВМ. Пулу з 32 vCPU, 128 ГБ RAM і 20 ТБ дискового простору вистачає більшості організацій середнього розміру, а в разі недоступності хмари він слугує аварійним майданчиком.
План впровадження за 40 днів
- Дні 0–5. Доступи, бакети з Object Lock, сервер резервного копіювання, шифрування, MFA та журналювання аудиту.
- Дні 5–19. Початкова повна копія кожної захищеної ВМ; щоденні інкрементні копії стартують одразу після завершення першої копії відповідної ВМ.
- Дні 19–26. Реплікація до другого регіону та перевірка ланцюжка копій.
- Дні 26–40. Тестове відновлення кожної системи, протоколи випробувань, політика резервного копіювання та план аварійного відновлення.
- Далі щомісяця. Моніторинг, перевірки цілісності та звіт про успішність завдань, обсяги й інциденти.
Що ви отримуєте від Corvus Intelligence
- Задокументовані архітектура та політика резервного копіювання, що відповідають вимозі щодо відновлювального резерву для засобів інформатизації I та II категорій.
- Незмінні основна й друга копії в хмарах з атестованою КСЗІ у провайдерів із переліку Держспецзв'язку.
- Тести відновлення з протоколами та план аварійного відновлення, який ваша команда зможе виконати.
- Цілодобовий моніторинг завдань резервного копіювання та SLA з реагуванням на критичні інциденти протягом години.
- Прозорі ціни за одиницю — за ТБ, за місяць використання ресурсів для відновлення та за кожну разову послугу, — готові для бюджетного запиту.
Резерв органічно доповнює безперервний моніторинг безпеки: наш керований SOC на Security Onion відстежує події резервного копіювання разом з рештою інфраструктури та сповіщає про будь-яку спробу втрутитися в них.
Отримайте розрахунок обсягу й вартості вашого резерву
Надішліть перелік систем і обсяги даних — ми запропонуємо архітектуру, оцінку обсягу сховища й вартості вихідного трафіку, а також план впровадження.
Матеріал підготували інженери Corvus Intelligence, які проєктують системи резервного копіювання, аварійного відновлення та моніторингу безпеки для органів державної влади та організацій критичної інфраструктури. Про Corvus Intelligence →