Атаки на українські державні установи не зважають на робочий графік. Проте більшість організацій не має змоги забезпечити цілодобову роботу власного центру кібербезпеки: для цього потрібні аналітики у три зміни, платформа виявлення загроз, дані розвідки кіберзагроз і сценарії реагування на інциденти — і все це має запрацювати вже наступного місяця, а не через два роки.
Керований SOC надає всі ці можливості як послугу. Нижче наведено еталонну архітектуру, яку ми розгортаємо на Security Onion, відкритій платформі для виявлення та проактивного пошуку загроз; усі події та журнали зберігаються в українській хмарі з атестованою КСЗІ.
Чому державні організації обирають SOC як сервіс
- Цілодобове покриття без найму дев'яти фахівців. Три зміни аналітиків L1, L2 і L3 обслуговують кількох замовників, тож ви платите лише за свою частку.
- Швидкий результат. Моніторинг стартує приблизно за 40 днів — без багаторічного проєкту впровадження SIEM.
- Відповідність вимогам. Журнали залишаються в Україні, доступ контрольований, а про інциденти повідомляють CERT-UA в погоджені строки.
- Передбачуваний бюджет. Ціна за кожен сервер і робочу станцію під моніторингом плюс ресурси платформи — жодних несподіванок під час продовження ліцензій.
Еталонна архітектура
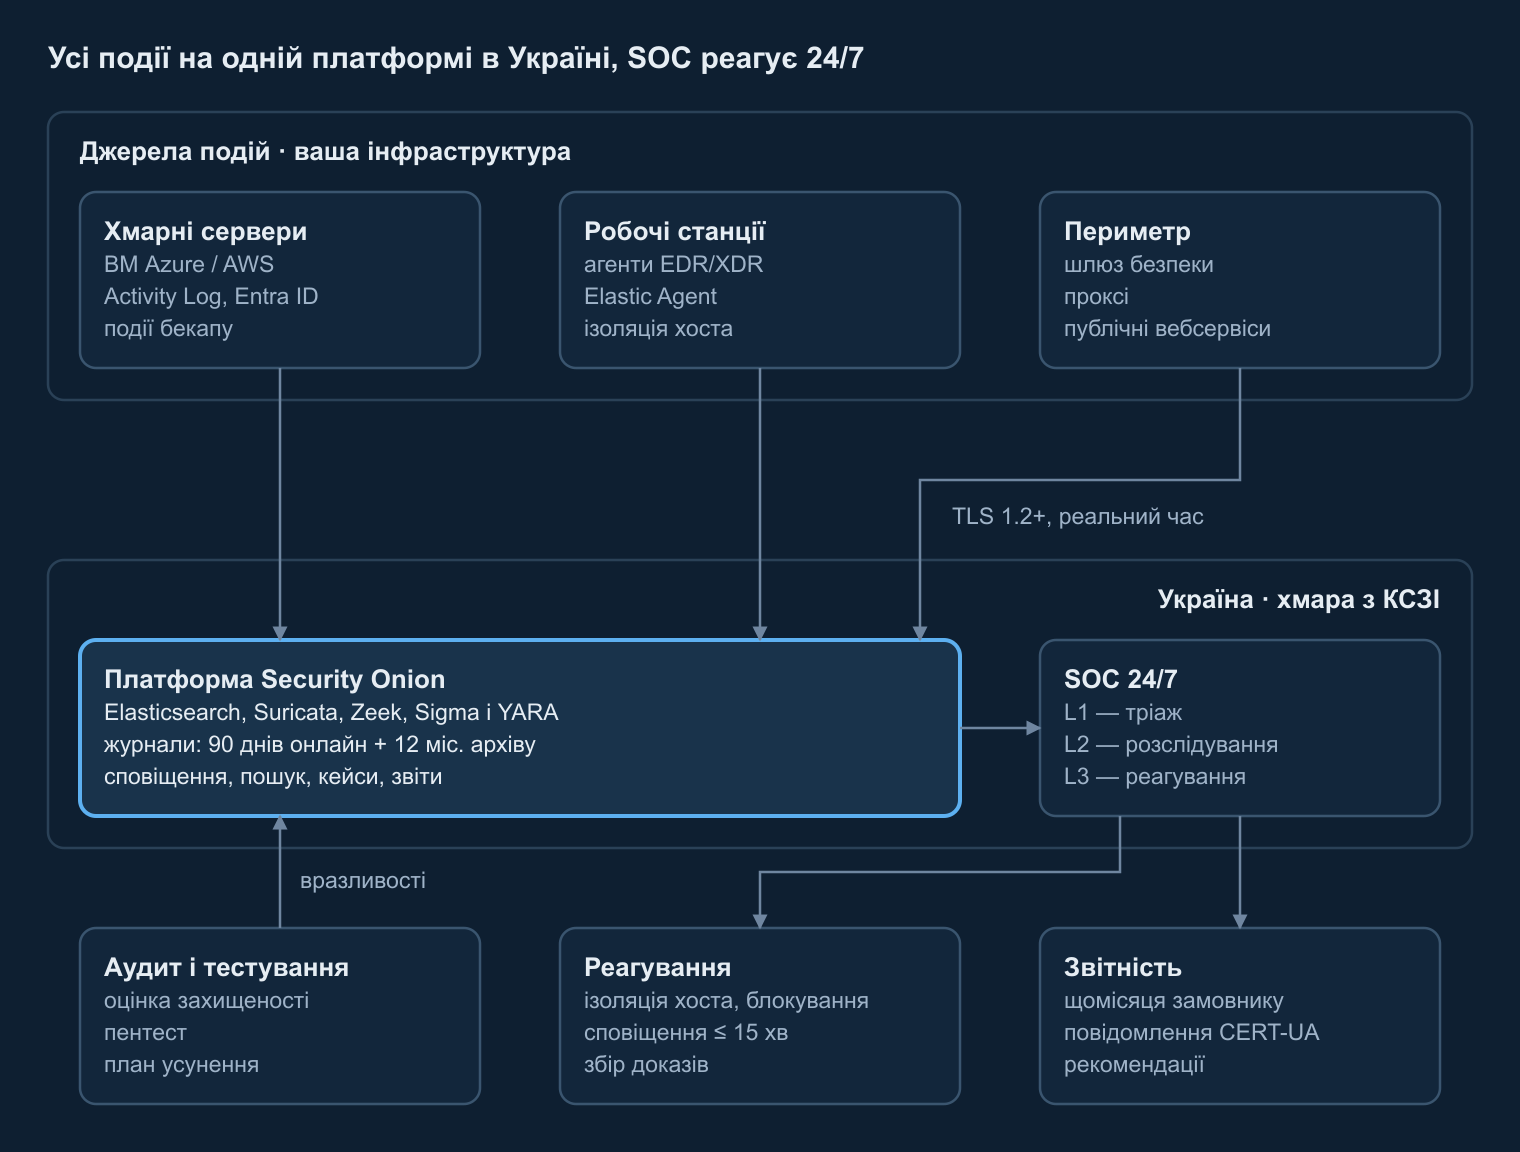
Джерела подій — це хмарні сервери (наприклад, ВМ Azure з їхнім Activity Log, входами в Microsoft Entra ID і подіями резервного копіювання), робочі станції з агентами EDR/XDR, а також мережевий периметр: шлюз безпеки, проксі та публічні вебсервіси. Події передаються через TLS на платформу Security Onion в Україні, де їх нормалізують, корелюють і зберігають: 90 днів в оперативному доступі та 12 місяців в архіві.
Аналітики працюють у консолі Security Onion: L1 первинно опрацьовує сповіщення, L2 проводить розслідування, L3 локалізує інциденти та проактивно шукає загрози. Дії з реагування — ізоляцію хоста через EDR чи блокування адреси на шлюзі — виконують за сценарієм, заздалегідь погодженим із вами.
Чому Security Onion
Security Onion — безкоштовна відкрита платформа, яку створили захисники для захисників. Версія 2.4 поєднує в одному стеку видимість мережі та хостів, керування журналами й ведення кейсів:
- Elasticsearch зберігає всі події та забезпечує пошук за ними.
- Elastic Agent збирає дані з серверів і робочих станцій, підтримує запити в реальному часі через osquery та централізоване керування в Elastic Fleet; пристрої без агентів надсилають події через Syslog.
- Suricata і Zeek забезпечують сигнатурне виявлення загроз у мережі, метадані протоколів і вилучення файлів; Strelka аналізує вилучені файли.
- Правила Sigma, YARA і Suricata лежать в основі виявлення та налаштовуються в модулі Detections.
- Security Onion Console об'єднує сповіщення, дашборди, пошук загроз, кейси та захоплення пакетів, а також CyberChef для аналізу артефактів.
Оскільки платформа відкрита, ліцензійних платежів за SIEM немає: бюджет іде на аналітиків, розроблення правил виявлення та інфраструктуру, а не на ліцензії з оплатою за кожен гігабайт.
Розроблення правил виявлення з прив'язкою до MITRE ATT&CK
Правила «з коробки» — лише відправна точка, а не стратегія виявлення. Під час підключення ми впродовж 10–15 днів визначаємо базовий профіль нормальної активності, налаштовуємо «шумні» правила та доповнюємо їх виявленням технік, які найчастіше застосовують проти державних органів: крадіжка облікових даних, зловживання засобами віддаленого доступу, використання легітимних системних утиліт (living off the land), підготовка даних до викрадення та їх ексфільтрація.
Кожне правило прив'язане до MITRE ATT&CK, тож прогалини в покритті видно одразу. Щоквартальний огляд показує, які тактики покрито, які правила спрацювали і що було налаштовано.
Сценарії реагування та SLA
Час реагування відраховується з моменту появи сповіщення на платформі:
| Пріоритет | Приклад | Сповіщення | Початок реагування |
|---|---|---|---|
| Критичний | програма-вимагач, скомпрометований обліковий запис адміністратора, витік даних | 15 хв | 30 хв |
| Високий | підозріла активність на сервері, атака password spraying | 1 год | 2 год |
| Середній | порушення політик, щойно виявлені вразливості | 4 год | 1 робочий день |
| Низький | інформаційні події | щомісячний звіт | — |
Щомісячні звіти охоплюють інциденти та вжиті заходи, статистику подій, стан агентів, вразливості й рекомендації; раз на квартал ми спільно аналізуємо рівень захищеності. Повідомлення про інциденти до CERT-UA ми готуємо та надсилаємо за погодженням із вами.
Журнали залишаються в Україні: відповідність вимогам і контроль доступу
- Розміщення. Платформа працює в хмарі з атестованою КСЗІ у провайдера з переліку Держспецзв'язку — наприклад, De Novo, GigaCloud, DataPark чи UCloud.
- Шифрування. TLS 1.2+ під час передавання та AES-256 під час зберігання.
- Доступ. Ізольовані облікові записи аналітиків з MFA та повним журналюванням дій; облікові записи SOC не пов'язані федерацією з вашим Microsoft Entra ID.
- Мінімальні привілеї. У хмарі — лише ролі для читання (Reader, Security Reader); дії з реагування — тільки за погодженим сценарієм.
- Конфіденційність. Угода про нерозголошення та жодної передачі ваших даних третім особам.
План підключення за 40 днів
- Дні 0–10. Розгортання платформи в хмарі з атестованою КСЗІ, налаштування доступів і захищених каналів передавання подій.
- Дні 10–25. Агенти на серверах і робочих станціях; конектори для хмарних журналів, системи ідентифікації, шлюзу та проксі.
- Дні 25–40. Визначення базового профілю активності, налаштування правил і запуск цілодобового моніторингу.
- Перший квартал. Оцінка захищеності та сканування вразливостей із планом їх усунення.
- Третій квартал. Зовнішній тест на проникнення та повторна перевірка виправлень.
Як формується ціна керованого SOC
Прозора ціна SOC складається з чотирьох частин, і кожну з них ви можете перевірити:
- Моніторинг — за об'єкт на місяць: сервер, хмарне чи мережеве джерело коштує дорожче за робочу станцію, бо генерує більше подій і потребує більше уваги аналітиків.
- Ресурси платформи — vCPU, RAM і сховище журналів у хмарі з атестованою КСЗІ, розраховані під ваш потік подій.
- Разове підключення — розгортання, підключення джерел і налаштування, а також оцінка захищеності й тест на проникнення.
- Ліцензії EDR/XDR — за кожну кінцеву точку, якщо у вас ще немає відповідного рішення.
Поєднайте SOC з незмінним відновлювальним резервом в Україні, щоб охопити і виявлення, і відновлення: SOC стежить за завданнями резервного копіювання та сповіщає про будь-яку спробу втрутитися в них.
Замовте оцінку готовності до запуску SOC
Розкажіть, що потрібно моніторити, — ми запропонуємо архітектуру, розрахунок ресурсів під ваш потік подій і план підключення за 40 днів.
Матеріал підготували інженери Corvus Intelligence, які проєктують системи резервного копіювання, аварійного відновлення та моніторингу безпеки для органів державної влади та організацій критичної інфраструктури. Про Corvus Intelligence →