Da — un HackRF One poate detecta drone. Se acordează de la 1 MHz la 6 GHz, acoperind toate benzile pe care transmit dronele de consum și cele FPV; cei 20 MHz de bandă instantanee captează o legătură descendentă digitală completă a dronei; iar modul de scanare din firmware parcurge întregul interval de 6 GHz în aproximativ 0,75 s. Limitele sunt la fel de reale: un convertor de 8 biți, lipsa preselecției în front-end și un singur canal de recepție semiduplex pe USB 2.0. Combinația îl face o platformă puternică de prototipare și un senzor de teren slab — acest ghid acoperă ambele jumătăți ale verdictului și calea de modernizare dintre ele.
Ce aduce HackRF One la detectarea dronelor
Documentația Great Scott Gadgets rezumă platforma în câteva cifre, iar fiecare are o consecință directă pentru lucrul cu dronele:
- Acord 1 MHz – 6 GHz, semiduplex. Orice bandă de interes pentru drone — comandă pe 433/868/915 MHz, video analogic pe 1,2 GHz, comandă și video pe 2,4 și 5,8 GHz — se află în interval. Semiduplexul înseamnă că funcționarea doar în recepție este în regulă; contează doar dacă vă imaginați cutia făcând altceva decât să asculte (ceea ce, din motive juridice tratate mai jos, nu ar trebui făcut).
- 2–20 Msps în cuadratură, 8 biți I și 8 biți Q. Douăzeci de MHz de bandă sunt exact un canal descendent OFDM de clasa OcuSync, deci vedeți întregul semnal dintr-o dată. Constrângerea definitorie din spatele lui este convertorul de 8 biți (un front-end analogic MAX5864, 48,5 dB SINAD la 22 Msps conform fișei de date a producătorului — sub opt biți efectivi): o legătură slabă de dronă care împarte spectrul cu o rafală Wi-Fi puternică dispare pur și simplu în zgomotul de cuantizare al convertorului. Receptoarele de producție anti-dronă folosesc convertori de 12–16 biți exact din acest motiv.
- Fără preselecție, maximum −5 dBm la intrare. Front-end-ul de bandă largă nu are filtre de subbandă în față, deci un telefon sau un punct de acces din apropiere desensibilizează totul, iar un emițător cu adevărat puternic din apropiere poate deteriora receptorul. Filtrarea front-end-ului este o funcție de producție.
- Hi-Speed USB 2.0. Un singur HackRF One la 20 Msps consumă practic toată lățimea de bandă a unei magistrale USB 2.0 — nu puteți atârna mai multe pe un hub și scala așa. Regula: un dispozitiv pe magistrală.
- Cuarț din fabricație, port pentru ceas extern. HackRF One vine fără oscilator compensat termic (HackRF Pro, mai nou, are un TCXO integrat). Pentru lucru cu precizie de frecvență injectați un semnal dreptunghicular de 10 MHz, 3,3 V în portul CLKIN (SMA) sau înlănțuiți CLKOUT-ul unui dispozitiv la CLKIN-ul altuia.
- Mod de scanare în firmware.
hackrf_sweepreacordează radioul fără implicarea gazdei și atinge o viteză de scanare de 8 GHz pe secundă — 0,75 s pentru tot intervalul de acord de 6 GHz. Împletește două felii de ieșire de 5 MHz la fiecare pas de 20 MHz ca să ocolească vârful DC central și atenuarea la marginile benzii, cu prețul jumătății din rata teoretică; un mod liniar folosește toți cei 20 MHz ai fiecărui pas, dar tipărește un vârf DC la fiecare 20 MHz.
Două note de exploatare din documentație contează în practică. În primul rând, ratele de eșantionare sub 8 Msps nu sunt recomandate — sub această valoare filtrul bandei de bază nu respinge curat energia spectrului adiacent. În al doilea rând, câștigul de recepție este distribuit pe trei trepte (un amplificator RF de ~11 dB, câștig IF 0–40 dB în pași de 8 dB, câștig bandă de bază 0–62 dB în pași de 2 dB), iar găsirea combinației potrivite pentru amplasamentul dumneavoastră este un exercițiu manual care determină direct dacă legăturile slabe de drone sunt deasupra sau sub podeaua dumneavoastră de zgomot efectivă. Pentru o comparație mai completă a locului ocupat de HackRF printre dongle-urile RTL-SDR, dispozitivele USRP și receptoarele militare dedicate, vedeți ghidul nostru despre platformele SDR pentru apărare.
Ce emisiuni de drone poate un HackRF detecta realist
Nu toate semnalele dronele sunt la fel de vizibile, iar o categorie comună nu este deloc o problemă de SDR. Tabelul de mai jos este versiunea onestă a ceea ce vă arată un HackRF:
| Emisia dronei | Banda | Ce arată HackRF | Verdict |
|---|---|---|---|
| Drone pe Wi-Fi (jucării, educative, conduse de telefon) | 2,4 / 5 GHz 802.11 | Rafale Wi-Fi obișnuite — drona este doar încă o stație sau un punct de acces | Ușor de văzut, greu de atribuit |
| Legături digitale de comandă și video (clasa DJI OcuSync) | 2,4 + 5,8 GHz, canale OFDM de 20 MHz | O pereche OFDM de bandă largă continuă; încărcătura criptată AES nu ascunde energia | Detectabil pe toată banda |
| Balon de urmărire al producătorului (de tip DJI DroneID) | Călătorește pe legătura descendentă OFDM, interval ~640 ms | Cadre periodice mici, detașate de fluxul video | Cea mai bună sursă de identitate dacă investiți în decodare |
| Video FPV analogic | 5,645–5,945 GHz canalizat; 1,2/1,3 GHz pentru rază lungă | Purtătoare video analogică puternică și stabilă de aproximativ 8 MHz lățime | Cel mai ușor semnal de pe cer |
| Comandă RC de rază lungă (clasa ExpressLRS, Crossfire) | 433/868/915 MHz și 2,4 GHz | Salturi de frecvență înguste cu ciclu de lucru redus sau chirpuri LoRa | Cere o veghe de bandă largă canalizată |
| Remote ID (ASTM F3411) | Transporturi Bluetooth și Wi-Fi | Cadre BLE / Wi-Fi obișnuite, fără semnătură RF distinctivă | Folosiți un receptor Wi-Fi/BLE |
Trei dintre aceste rânduri merită explicații. Legăturile OFDM de comandă și video ale dronelor de consum mainstream sunt cazul de utilizare central: detectarea nu cere descifrare, doar prezența unui semnal OFDM de 20 MHz lățime cu timpire și ciclu de lucru specifice dronelor. DJI promite pentru aceste legături circa 15 km în vizibilitate directă, deci drona radiază de obicei mult mai multă putere decât are nevoie receptorul dumneavoastră ca să o vadă — constrângerea este podeaua dumneavoastră de zgomot, nu drona.
Rândul balonului de urmărire este cel interesant. Cercetători de la Ruhr-Universität Bochum și CISPA (NDSS 2023) au făcut inginerie inversă pe difuzarea proprietară DroneID a DJI și au arătat, în primul rând, că nu este criptată contrar credinței răspândite, iar în al doilea rând, că poartă poziția dronei, punctul de start și locația pilotului de la distanță, repetându-se aproximativ la fiecare 640 ms. Prototipul lor — un laptop plus un SDR mic — o decoda fiabil în aproximativ 10 m; raza asta a fost o consecință a concentrării pe ingineria inversă, nu a proprietăților semnalului. Rămânem deliberat la acest nivel descriptiv; un lanț de decodare de producție este un program de inginerie în sine.
Remote ID nu este o problemă de SDR. Regula Part 89 a FAA cere dronelor înregistrate să difuzeze identificare și poziție într-un spectru compatibil cu dispozitivele radio personale obișnuite, pe transporturile Bluetooth și Wi-Fi definite în ASTM F3411. Un HackRF va arăta acest trafic doar ca energie ISM generică; unealta potrivită este un receptor cu Wi-Fi/Bluetooth — până la un telefon, la limită. Iar standardul însuși notează că nu se adresează aeronavelor care ocolesc deliberat Remote ID — exact de aceea detectarea RF a legăturilor brute rămâne necesară. Arhitectura din jurul tuturor acestor emisiuni este tratată în ghidul nostru însoțitor despre detectarea dronelor prin RF.
Lanțul de detecție: scanează, oprește-te, clasifică, avertizează
Un prototip HackRF funcțional este un lanț mic, iar fiecare stagiu are o formă standard:
- Mai întâi stabiliți referința amplasamentului. Înainte de a avertiza pe orice, înregistrați cum arată ocuparea normală a spectrului — ghidul nostru de survey al spectrului RF pentru drone tratează asta aprofundat. Un detector fără referință fie urlă la fiecare rafală Wi-Fi, fie stă surd.
- Scanează larg, apoi oprește-te. Rulați
hackrf_sweeppe tot intervalul (sau subbenzile ISM 2,4 și 5,8 GHz) pentru a găsi energie candidată, apoi parcați la 20 Msps pe felia activă pentru a captura tot canalul — secvențele de salturi, timpirea rafalelor și tot restul. - Detectați cu un prag adaptiv. Convertiți IQ într-un spectrogram și rulați un detector de tip CFAR care estimează podeaua de zgomot pe fiecare bin de frecvență și semnalează depășirile relativ la acea estimare, niciodată față de un nivel absolut de putere fix.
- Extrageți caracteristicile. Pentru fiecare detecție: frecvența centrală, lățimea de bandă, durata rafalei, perioada dintre rafale, ritmul și tiparul salturilor. O legătură de comandă cu salturi de frecvență se trădează prin tiparul salturilor, nu printr-o rafală izolată.
- Clasificați. Începeți cu reguli (o purtătoare stabilă de 8 MHz la 5,8 GHz este video analogic; blocuri OFDM pereche de 20 MHz cu timpire asimetrică a rafalelor este o legătură de comandă/video de consum), apoi treceți la modele antrenate — tehnicile sunt tratate în articolele noastre despre clasificarea semnalelor cu învățare automată și lanțurile de prelucrare a semnalelor SDR.
- Avertizați cu logică de pistă. Cereți mai multe detecții consecvente într-o fereastră de timp înainte de a ridica o avertizare, astfel încât un singur artefact de la cuptorul cu microunde să nu ajungă niciodată la un operator.
Uneltele sunt intenționat plictisitoare: hackrf_sweep emite rânduri CSV de forma date, time, hz_low, hz_high, hz_bin_width, num_samples, dB, … cu lățimi de bin de la 5 MHz până la 2445 Hz, pe care orice limbaj de scripting le consumă fără probleme:
# sweep the 2.4 GHz ISM band at ~2.4 kHz resolution
hackrf_sweep -f 2400:2483 -w 2445
# date, time, hz_low, hz_high, hz_bin_width, num_samples, dB, dB, ...
În jur, GNU Radio și SDR++ se ocupă de capturile cu oprire la 20 Msps, SoapySDR menține codul de prelucrare portabil către alte receptoare, iar Python cu NumPy este suficient pentru detector și etapa de caracteristici pe orice laptop modern. Cerințele față de gazdă sunt modeste — documentația nu specifică un CPU minim și doar avertizează că SDR-ul este intensiv pe CPU și că un HackRF vrea practic toată magistrala USB 2.0 pentru el la rate de eșantionare mari.
Alarme false: supraviețuirea în aglomerația urbană de 2,4 și 5,8 GHz
Benzile ISM 2,4 și 5,8 GHz sunt cel mai aglomerat spectru fără licență din lume — și exact acolo trăiesc dronele de consum. Într-o desfășurare urbană detectorul dumneavoastră concurează cu sute de rețele Wi-Fi, trafic Bluetooth și emițătoare video, iar ADC-ul de 8 biți al HackRF agravează problema: fiecare semnal ISM puternic mănâncă domeniul dinamic al convertorului de care are nevoie o legătură slabă de dronă. Trei practici țin alarmele false suportabile. Întâi, praguri relative pe bin în loc de plafoare absolute de putere. Apoi, o referință rulantă întreținută, ca detectorul să observe abaterile de la ocuparea normală a acestui amplasament, nu absolutele întregului spectru. În fine, logică de confirmare care cere un tipar asemănător dronelor — ciclu de lucru susținut, structura salturilor, perechea legăturii ascendent/descendent — nu o singură excursie de energie. Etapa de clasificare este locul unde stă cea mai mare parte a ingineriei reale, și este aceeași problemă fie că front-end-ul este un HackRF, fie un receptor de producție.
De ce un singur HackRF nu vă dă un relevment
Un singur HackRF One raportează frecvență, lățime de bandă și putere. Nu vă poate spune unde este emițătorul, pentru că determinarea direcției cere ori o matrice multicanal coerentă în fază într-un singur loc, ori mai mulți senzori sincronizați în timp pentru determinări TDOA sau FDOA. Hardware-ul oferă cărămizi — un ceas partajat de 10 MHz prin CLKIN/CLKOUT și o declanșare hardware căreia documentația îi atribuie o sincronizare a timpului la mai puțin de o perioadă de eșantionare — dar documentația se oprește deliberat înainte de a promite coerență de fază între dispozitive, iar un montaj TDOA necoerent din oscilatoare independente vă dă probleme de offset de frecvență înainte să vă dea determinări. Comutatorul opțional de antene Opera Cake are un mod de timp destinat explicit experimentării cu radiogoniometria pseudo-Doppler — un experiment legitim de relevment la nivelul unui concurs științific școlar, nu o capabilitate de producție. Matricele coerente, precum receptoarele goniometrice pe cinci canale, există la capătul de jos al pieței și funcționează bine — dar acoperă aproximativ 100 MHz – 1 GHz, ceea ce exclude 2,4 și 5,8 GHz. Pentru geolocalizare reală aveți nevoie de SDR-uri multicanal coerente sau de o arhitectură în rețea TDOA/FDOA; geometria este tratată în articolul însoțitor despre geolocalizarea FDOA și în acoperirea noastră existentă a tehnicilor pasive TDOA/FDOA.
De la prototipul HackRF la senzorul de producție
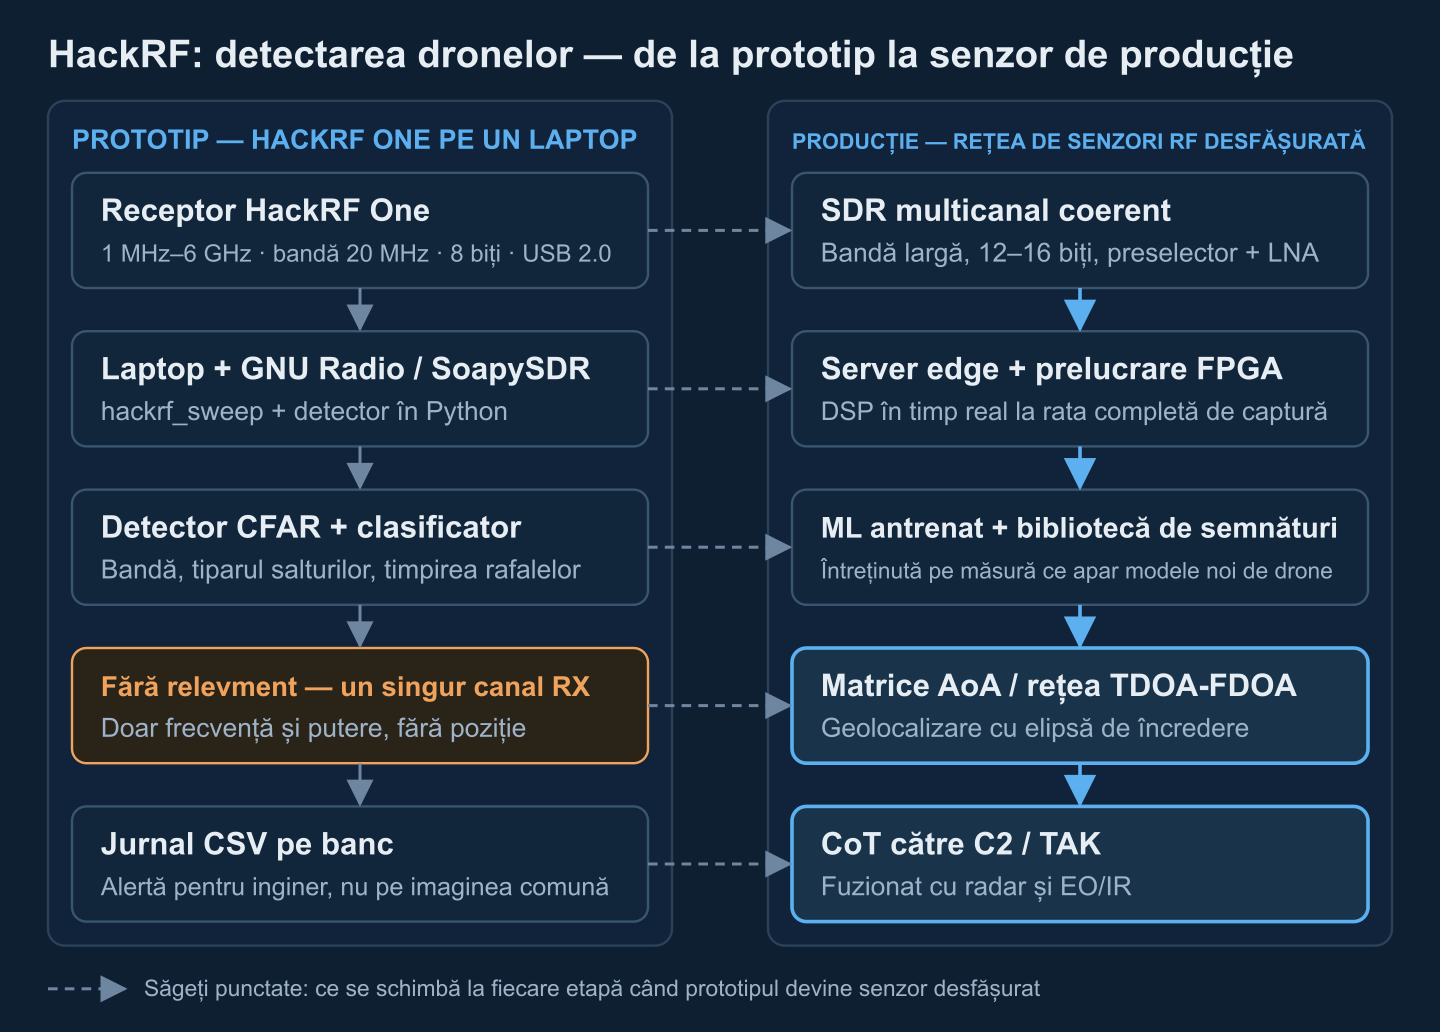
Prototipul dovedește lanțul de detecție. Sistemul de producție păstrează lanțul și modernizează fiecare etapă a lui:
| Capabilitate | Prototip HackRF One | Senzor RF anti-dronă de producție |
|---|---|---|
| Interval de acord | 1 MHz – 6 GHz | ~70 MHz – 6 GHz pe canal, front-end-uri specializate pe benzi |
| Bandă instantanee | 20 MHz, un canal | 100–400 MHz pe două sau mai multe canale coerente |
| Domeniu dinamic | ADC 8 biți, 48,5 dB SINAD | ADC-uri de 12–16 biți — cu zeci de dB mai mult domeniu utilizabil |
| Front-end | Bandă largă, fără preselecție, max. −5 dBm la intrare | Preselectoare, LNA, subbenzi filtrate, protecție la intrare |
| Referință | Cuarț din fabricație; CLKIN 10 MHz opțional | Oscilatoare disciplinate de GPS, lanțuri de recepție calibrate |
| Geolocalizare | Niciuna — un singur canal (pseudo-Doppler doar ca experiment) | Matrice AoA coerente și/sau rețele de senzori TDOA-FDOA |
| Debit | USB 2.0, un flux de 20 Msps pe magistrală | 10 GbE sau prelucrare FPGA la rata completă de captură |
| Logica de detecție | hackrf_sweep + unelte deschise + reguli scrise de mână | Biblioteci de semnături întreținute, clasificatoare ML antrenate, managementul pistelor |
| Mediu | Carcasă de banc | Întărit, ecranat EMC, calificat termic |
| Ieșire | Rânduri CSV într-un terminal | CoT către C2/TAK, fuzionat cu radar și EO/IR |
Două rânduri merită subliniate. Biblioteca de semnături este un activ viu: un clasificator antrenat pe dronele de consum de astăzi nu va recunoaște modelul sezonului viitor, deci un program operațional bugetează colectare, etichetare și reantrenare continue — munca pe seturi de date este un cost permanent, nu o configurare unică. Iar testarea și evaluarea pe ținte zburătoare (drone prietenoase pe profiluri scenarizate) este cea care transformă afirmațiile producătorilor în probabilități de detecție măsurate pe amplasamentul dumneavoastră; propriul comunicat consultativ al FAA notează că au fost observate abateri semnificative între afirmațiile producătorilor și performanța reală.
Acesta este punctul în care un prototip de banc devine program de inginerie: front-end-uri coerente, geolocalizare, întreținerea semnăturilor și integrarea C2. Construim linii de detecție și clasificare RF, rețele de senzori DF/TDOA și integrare TAK pentru programe anti-dronă — spuneți-ne ce a găsit experimentul dumneavoastră cu HackRF și vom schița senzorul în care crește.
Publicarea detecțiilor: CoT, TAK și fuziunea senzorilor
O detecție care trăiește într-un fișier CSV nu protejează pe nimeni. Tiparul standard este publicarea fiecărei detecții confirmate ca eveniment Cursor-on-Target către un TAK Server (TCP/TLS, de obicei portul 8089), care o distribuie imediat clienților ATAK, WinTAK și CloudTAK pe imaginea operațională comună. Evenimentul folosește un cod de tip pentru țintă aeriană ostilă sau necunoscută, o atribuire generată de mașină și un timp de valabilitate (stale) cu 20–30 s înainte, ca pista să supraviețuiască scurtelor goluri de detecție:
<event version="2.0" uid="RF-SNSR-1-DET-42" type="a-h-A-M-H-Q" how="m-g"
       time="2026-10-07T10:00:00.000Z" stale="2026-10-07T10:00:30.000Z">
  <point lat="48.3794" lon="31.1656" hae="150.0" ce="9999999.0" le="9999999.0"/>
  <detail><contact callsign="RF-DETECTION"/>
    <remarks>5.8 GHz analog FPV video, sensor-relative, no fix yet</remarks></detail>
</event>
Valorile sentinelă ce/le spun onest „poziție necunoscută” — înainte de geolocalizare, o detecție goală poate raporta doar propria poziție a senzorului și parametrii emițătorului. Detectarea RF are și un punct mort pe care celelalte modalități de senzori îl acoperă: o dronă trecută pe zbor autonom pe puncte de rută cu legătura de comandă dezactivată nu mai radiază semnalele pe care se bazează un senzor RF. De aceea arhitecturile de producție fuzionează RF cu radarul (care urmărește celula indiferent de emisiuni) și EO/IR (care confirmă vizual), iar asocierea pistelor decide când trei contacte de senzori devin o singură entitate UAV — arhitectura este detaliată în ghidurile noastre despre software-ul C2 anti-dronă, software-ul de război electronic anti-UAV și integrarea telemetriei dronelor cu TAK.
Limite juridice și de siguranță
Totul în acest articol este doar în recepție. Aceasta este o linie deliberată. În Statele Unite, un aviz juridic comun al agențiilor din 2020 al FAA, DOJ, FCC și DHS notează că sistemele RF care monitorizează comunicațiile dintre un UAS și stația lui la sol pot implica statutul Pen/Trap și Wiretap Act, în funcție de ce este capturat sau decodat — detectarea pasivă a energiei și decodarea protocoalelor nu sunt tratate la fel. Transmiterea este cu totul altă lume: 47 U.S.C. §333 interzice interferența intenționată cu comunicațiile radio licențiate, iar §302a interzice dispozitivele de bruiaj categoric; bruiajul, spoofing-ul sau preluarea controlului unei drone sunt ilegale pentru civili, și nu oferim îndrumări pentru asta. Alte jurisdicții diferă în detalii, dar trag aceeași linie între detectare și intervenție. Implicați consilierii juridici înainte de desfășurare, nu după.
Transformați prototipul SDR într-un senzor de teren
Corvus Intelligence construiește linii de detecție și clasificare RF, rețele coerente de senzori DF/TDOA și integrare C2/TAK pentru programe anti-dronă — de la standuri de fezabilitate de clasa HackRF la senzori multicanal de producție.
Pregătit de echipa de inginerie SIGINT/RF a Corvus Intelligence, care construiește linii de detecție a dronelor, rețele de geolocalizare și integrări C2 pentru clienți din apărare; fiecare cifră de hardware din acest ghid a fost verificată contra documentației Great Scott Gadgets, a fișelor de date ale producătorilor și a cercetării evaluate de colegi. Despre Corvus Intelligence →