În 2022, numeroase instituții guvernamentale, întreprinderi de stat și companii reglementate din Ucraina și-au mutat sistemele informatice în Microsoft Azure, AWS și alte platforme de cloud public din străinătate, pentru a le menține în funcțiune pe durata legii marțiale. Soluția a funcționat — însă copiile de backup ale majorității acestor sisteme se află în continuare în același cloud, la același furnizor și adesea în aceeași regiune. Dacă contul este blocat, regiunea devine indisponibilă sau un atacator obține drepturi de administrator, mediul de producție și toate punctele de recuperare dispar deodată.
O rezervă independentă pentru recuperare închide această breșă: o copie imuabilă și criptată a fiecărui sistem critic, păstrată într-un centru de date certificat din Ucraina, actualizată zilnic și testată după un calendar stabilit. În acest articol prezentăm arhitectura de referință pe care o implementăm, modul de dimensionare, costurile și pașii prin care rezerva poate fi pusă în funcțiune în aproximativ 40 de zile.
De ce backup-ul nativ din cloud nu este o rezervă independentă
Serviciile native de backup sunt excelente pentru restaurările de zi cu zi, dar împărtășesc soarta platformei pe care o protejează. Azure Backup păstrează punctele de recuperare într-un Recovery Services vault care aparține aceluiași abonament și aceluiași tenant; cu stocarea redundantă local (LRS), toate copiile se află într-o singură regiune. Seifurile de backup din AWS Backup urmează același model.
- Același furnizor, același domeniu de defecțiune. Suspendarea contului, un litigiu legat de facturare, o decizie privind sancțiunile sau o întrerupere la nivel de regiune scot din funcțiune, în același moment, atât producția, cât și backup-urile.
- Aceleași identități. Un cont de administrator global compromis poate modifica politicile de backup, poate reduce perioada de retenție sau poate elimina definitiv elementele șterse temporar (soft delete) — cu excepția cazului în care toate măsurile de protecție sunt configurate impecabil.
- Fără cale de export. Punctele de recuperare din Azure Backup nu pot fi exportate ca fișiere. Singura modalitate de a extrage datele este să restaurați discurile unui punct de recuperare și să le descărcați integral — de fiecare dată.
Ultimul punct definește întregul proiect: nu puteți pur și simplu să „transferați backup-urile existente” într-un alt centru de date. O rezervă independentă are nevoie de propriul lanț de backup — o copie completă, apoi copii incrementale zilnice — salvat într-un spațiu de stocare aflat în afara controlului furnizorului de cloud.
Ce prevăd reglementările ucrainene pentru sistemele cu impact ridicat
Și reglementările ucrainene merg în aceeași direcție. Cerințele obligatorii pentru sistemele informatice, aprobate prin Hotărârea Cabinetului de Miniștri nr. 205 din 21 februarie 2025, prevăd ca deținătorii sistemelor de categoriile I și II să păstreze o rezervă pentru recuperare, independentă de mediul principal de operare.
Hotărârea Cabinetului de Miniștri nr. 263 din 12 martie 2022 permite găzduirea resurselor informaționale de stat în servicii cloud din străinătate pe durata legii marțiale și obligă autoritățile publice să renunțe la această practică în cel mult șase luni de la încetarea legii marțiale. O copie actualizată în Ucraina este, practic, condiția prealabilă pentru această revenire.
Este reglementat și locul în care poate fi păstrată rezerva. Conform Legii Ucrainei „Privind serviciile cloud” și Hotărârii Cabinetului de Miniștri nr. 154 din 11 februarie 2025, autoritățile publice utilizează servicii cloud și de centre de date de la furnizori incluși pe lista oficială gestionată de Serviciul de Stat pentru Comunicații Speciale și Protecția Informațiilor al Ucrainei (SSSCIP). La jumătatea anului 2026, lista includea De Novo, GigaCloud, DataPark și UCloud — toți acești furnizori operează infrastructură cloud cu atestare KSZI (sistemul ucrainean complex de protecție a informațiilor).
Pe scurt: o copie independentă într-un cloud certificat KSZI din Ucraina închide breșa de reziliență, îndeplinește cerința privind rezerva pentru sistemele de categoriile I–II și pregătește revenirea de pe platformele cloud străine.
Arhitectura de referință: două copii imuabile în Ucraina
Soluția păstrează neschimbat backup-ul nativ din cloud și adaugă un lanț separat, independent, care se încheie în Ucraina.
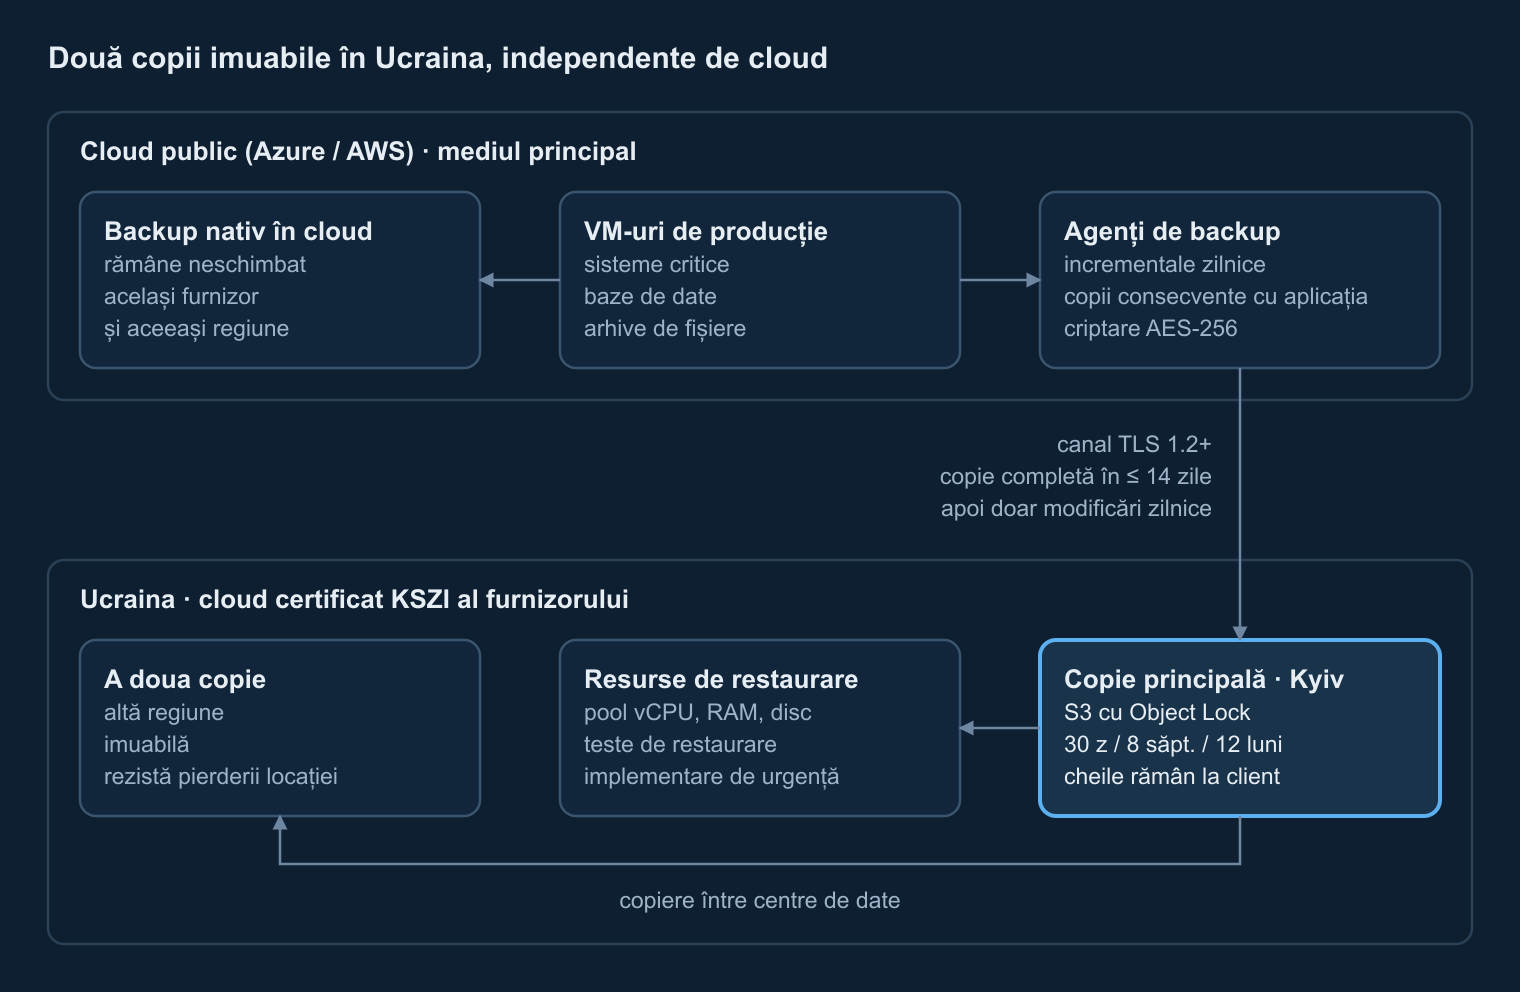
- Agenți de backup în cloud. Agenții Veeam (sau Veeam Backup for Microsoft Azure) rulează lângă fiecare mașină virtuală protejată și creează copii consecvente cu aplicația ale bazelor de date Oracle, Microsoft SQL Server și PostgreSQL. Datele sunt comprimate și criptate cu AES-256 înainte de a părăsi mașina virtuală.
- Transport criptat. Copiile sunt transmise prin TLS 1.2+ către un punct de acces compatibil S3 din Ucraina. Prima copie completă este transferată în cel mult două săptămâni; după aceea se trimit doar modificările zilnice.
- Copie imuabilă principală. Un bucket S3 cu Object Lock în modul compliance (WORM) păstrează fiecare punct de restaurare nemodificabil pe toată perioada de retenție — nici măcar administratorii nu îl pot șterge.
- A doua copie, în altă regiune. Punctele de restaurare sunt replicate într-un centru de date dintr-o altă regiune a Ucrainei, astfel încât pierderea unei locații nu înseamnă și pierderea rezervei.
- Resurse pentru restaurare. Un pool de vCPU, RAM și spațiu pe disc, amplasat lângă stocare, este folosit pentru testele de restaurare planificate și, la nevoie, pentru pornirea sistemelor în Ucraina, fără cloud.
Identitățile sunt separate intenționat: conturile de backup folosesc propria autentificare multifactor și nu sunt federate cu directorul Microsoft Entra ID al clientului, astfel încât un tenant cloud compromis nu oferă nicio cale de acces la copii. Cheile de criptare rămân la client.
Politica de retenție și dimensionarea stocării
Capacitatea necesară depinde de dimensiunea unei copii complete, de rata zilnică a modificărilor și de politica de retenție. O schemă bunic-tată-fiu (GFS) cu 30 de puncte de restaurare zilnice, 8 săptămânale și 12 lunare este o țintă frecventă pentru sistemele de categoria I; o politică mai ușoară, de 14 zile / 4 săptămâni, este potrivită pentru sistemele mai puțin critice.
| Parametru | Valoare de exemplu | De ce contează |
|---|---|---|
| Date utilizate (nu capacitatea alocată a discurilor) | 20 TB | Determină dimensiunea copiei complete |
| Reducerea datelor | 1,5× | Copie completă ≈ 13,3 TB în stocare |
| Modificări zilnice după reducere | 200 GB | Dimensiunea fiecărui punct de restaurare zilnic |
| Retenție | 30 z / 8 săpt. / 12 luni | Numărul de puncte de restaurare păstrate |
| Rezultat, inclusiv spațiul suplimentar și o creștere de 15% | ≈ 42 TB | față de ≈ 22 TB pentru 14 z / 4 săpt. |
Cea mai frecventă greșeală este dimensionarea rezervei ca „o copie a discurilor”. Cu o politică de 12 luni, istoricul poate ajunge la fel de mare ca însăși copia completă. Ghidul nostru pas cu pas pentru dimensionare prezintă formulele și un exemplu de calcul.
Ce determină costul
O rezervă în Ucraina are patru componente de cost. Cunoscându-le din start, puteți întocmi o solicitare de buget corectă.
- Stocarea, per TB pe lună, în infrastructura cloud certificată KSZI a furnizorului, pentru copia principală și pentru cea secundară. Facturarea se face de regulă în funcție de volumul mediu lunar efectiv.
- Servicii cu plată unică: proiectarea și configurarea lanțului de backup, transferul inițial al copiei complete și prima rundă de teste de restaurare.
- Resursele pentru restaurare, per lună de utilizare — pentru teste și pentru recuperarea în situații de urgență.
- Traficul de ieșire din cloud (egress), facturat de furnizorul de cloud. La prețurile de listă Azure pentru Europa, primii 10 TB pe lună costă 0,087 USD per GB, iar următorii 40 TB, 0,083 USD per GB; astfel, transferul inițial a 25 TB costă aproximativ 2.100 USD, iar 6–15 TB de modificări lunare, 500–1.300 USD.
Compresia, deduplicarea și tarifarea cu preferință de rutare (routing preference) pot reduce costul de egress cu o treime sau mai mult. Dacă abonamentul cloud este acoperit de un program de sponsorizare, traficul de ieșire poate fi deja plătit.
Testarea restaurării și resursele de recuperare
O copie care nu a fost niciodată restaurată este o speranță, nu o rezervă. Restaurăm fiecare sistem protejat după transferul inițial și repetăm testele complete cel puțin o dată pe an, documentând valorile măsurate ale timpului de recuperare (RTO) și ale punctului de recuperare (RPO).
Pentru cele mai mari sisteme — de regulă un sistem de management al documentelor pe două servere sau o bază de date ERP — pool-ul de restaurare are nevoie de suficient spațiu pe disc pentru întregul set de date și pentru două mașini virtuale care rulează simultan. Un pool de 32 vCPU, 128 GB RAM și 20 TB de disc acoperă necesarul majorității organizațiilor de dimensiuni medii și poate prelua sistemele în regim de urgență dacă serviciile cloud devin indisponibile.
Planul de implementare în 40 de zile
- Zilele 0–5. Accesul, bucket-urile de stocare cu Object Lock, serverul de backup, criptarea, MFA și jurnalizarea de audit.
- Zilele 5–19. Copia completă inițială a fiecărei mașini virtuale protejate; backup-urile incrementale zilnice pornesc imediat ce se finalizează prima copie a mașinii virtuale respective.
- Zilele 19–26. Replicarea în a doua regiune și verificarea lanțului de copii.
- Zilele 26–40. Teste de restaurare pentru fiecare sistem, procese-verbale de testare, politica de backup și planul de recuperare după dezastru.
- Apoi, lunar. Monitorizare, verificări de integritate și un raport privind reușita joburilor, volumele și incidentele.
Ce obțineți cu Corvus Intelligence
- O arhitectură documentată și o politică de backup aliniate la cerința privind rezerva pentru sistemele de categoriile I–II.
- Copii imuabile, principală și secundară, în infrastructuri cloud certificate KSZI ale furnizorilor de pe lista SSSCIP.
- Teste de restaurare cu procese-verbale și un plan de recuperare după dezastru pe care echipa dumneavoastră îl poate pune în aplicare.
- Monitorizarea 24/7 a joburilor de backup și un SLA cu timp de răspuns de o oră pentru incidentele critice.
- Prețuri unitare transparente — per TB, per lună de resurse de restaurare și per serviciu cu plată unică — gata de inclus într-o solicitare de buget.
Rezerva se completează firesc cu monitorizarea continuă a securității: SOC-ul nostru gestionat pe Security Onion urmărește evenimentele de backup alături de restul infrastructurii și emite alerte la orice tentativă de manipulare a acestora.
Obțineți o estimare de dimensionare și costuri pentru rezerva dumneavoastră
Trimiteți-ne lista sistemelor și volumele de date — vă vom propune o arhitectură, o estimare a stocării și a costurilor de egress, precum și un plan de implementare.
Acest ghid a fost elaborat de inginerii Corvus Intelligence, care proiectează soluții de backup, recuperare după dezastru și monitorizare a securității pentru instituții guvernamentale și operatori de infrastructură critică. Despre Corvus Intelligence →