Atacurile asupra instituțiilor publice ucrainene nu țin cont de programul de lucru. Totuși, majoritatea organizațiilor nu pot asigura personal non-stop pentru un centru de operațiuni de securitate: este nevoie de analiști în trei schimburi, de o platformă de detecție, de informații despre amenințări (threat intelligence) și de proceduri de răspuns la incidente — iar totul trebuie să funcționeze de luna viitoare, nu peste doi ani.
Un SOC gestionat oferă această capacitate sub formă de serviciu. Mai jos prezentăm arhitectura de referință pe care o implementăm pe Security Onion, o platformă deschisă de detecție și de căutare proactivă a amenințărilor (threat hunting), cu toate evenimentele și jurnalele păstrate într-un cloud din Ucraina certificat KSZI (sistemul ucrainean complex de protecție a informațiilor).
De ce echipele din sectorul public aleg SOC ca serviciu
- Acoperire 24/7 fără să angajați nouă oameni. Cele trei schimburi de analiști L1, L2 și L3 sunt partajate între clienți, așa că plătiți doar partea care vă revine.
- Rezultate rapide. Monitorizarea începe în aproximativ 40 de zile, nu după un program SIEM de mai mulți ani.
- Conformitate cu reglementările. Jurnalele rămân în Ucraina, accesul este controlat, iar incidentele sunt raportate către CERT-UA în termenele convenite.
- Buget previzibil. Un preț per server și per stație de lucru monitorizate, plus resursele platformei — fără reînnoiri surpriză ale licențelor.
Arhitectura de referință
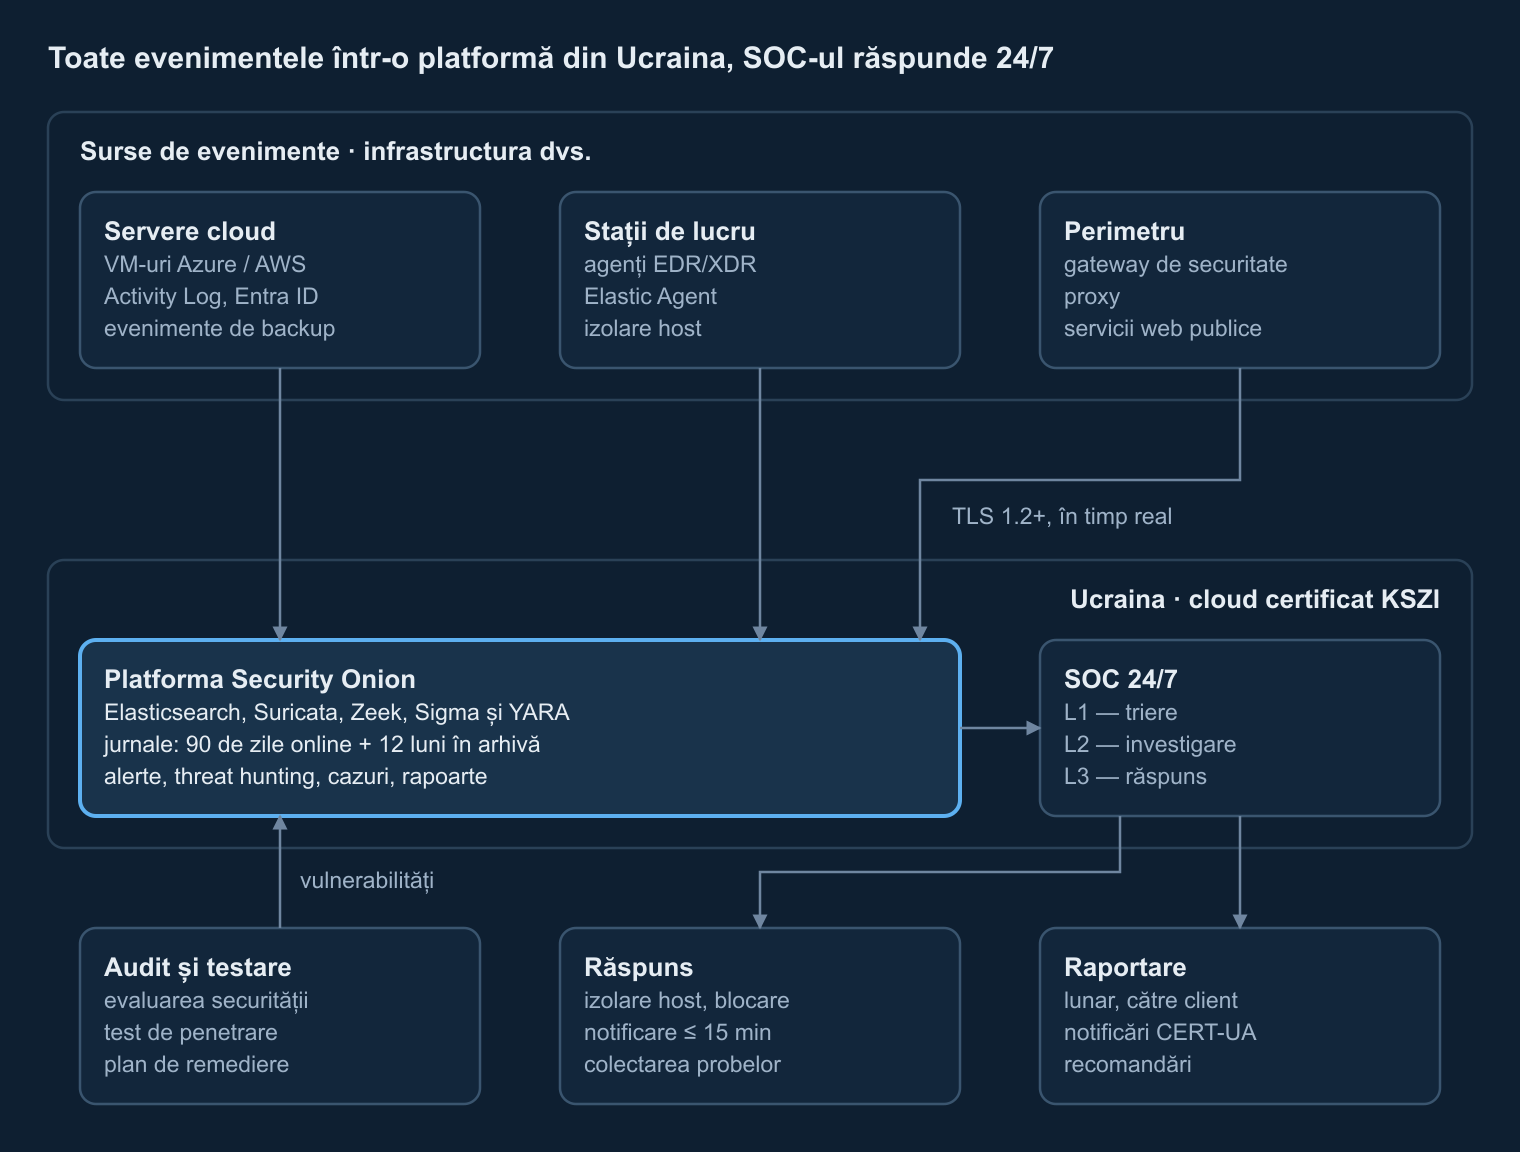
Sursele de evenimente includ serverele din cloud — de exemplu mașinile virtuale Azure, cu jurnalul Activity Log, autentificările în Microsoft Entra ID și evenimentele de backup —, stațiile de lucru cu agenți EDR/XDR și perimetrul rețelei: gateway-ul de securitate, proxy-ul și serviciile web publice. Evenimentele sunt transmise prin TLS către platforma Security Onion din Ucraina, unde sunt normalizate, corelate și stocate: 90 de zile online și 12 luni în arhivă.
Analiștii lucrează în consola Security Onion: L1 triază alertele, L2 investighează, iar L3 limitează extinderea incidentelor și caută proactiv amenințările. Acțiunile de răspuns — izolarea unui host prin EDR sau blocarea unei adrese pe gateway — urmează o procedură de răspuns (playbook) convenită în prealabil cu dumneavoastră.
De ce Security Onion
Security Onion este o platformă gratuită și deschisă, creată de apărători pentru apărători. Versiunea 2.4 reunește într-o singură soluție vizibilitatea asupra rețelei și a hosturilor, gestionarea jurnalelor și gestionarea cazurilor:
- Elasticsearch stochează toate evenimentele și permite căutarea în ele.
- Elastic Agent colectează telemetria de pe servere și stații de lucru, cu interogări în timp real prin osquery și administrare centralizată în Elastic Fleet; dispozitivele fără agenți trimit Syslog.
- Suricata și Zeek asigură detecția în rețea pe bază de semnături, metadatele protocoalelor și extragerea fișierelor; Strelka analizează fișierele extrase.
- Regulile Sigma, YARA și Suricata stau la baza detecțiilor și sunt ajustate în modulul Detections.
- Security Onion Console reunește alertele, tablourile de bord, căutarea amenințărilor, cazurile și captura de pachete, cu CyberChef pentru analiza artefactelor.
Pentru că platforma este deschisă, nu există taxe de licență SIEM: bugetul se îndreaptă către analiști, ingineria detecției și infrastructură, nu către licențe plătite per gigabyte.
Ingineria detecției, aliniată la MITRE ATT&CK
Regulile predefinite sunt un punct de plecare, nu o strategie de detecție. În perioada de integrare stabilim, timp de 10–15 zile, profilul de referință al activității normale, ajustăm regulile care generează prea multe alerte și adăugăm detecții pentru tehnicile folosite cel mai des împotriva autorităților publice: furtul datelor de autentificare, abuzul de instrumente de acces la distanță, folosirea binarelor legitime ale sistemului (living off the land), pregătirea și exfiltrarea datelor.
Fiecare regulă este mapată pe MITRE ATT&CK, astfel încât lacunele de acoperire devin vizibile. O analiză trimestrială arată ce tactici sunt acoperite, ce reguli s-au declanșat și ce ajustări s-au făcut.
Proceduri de răspuns și SLA
Timpii de răspuns se măsoară din momentul în care alerta apare în platformă:
| Prioritate | Exemplu | Notificare | Începerea răspunsului |
|---|---|---|---|
| Critică | ransomware, cont de administrator compromis, scurgere de date | 15 min | 30 min |
| Ridicată | activitate suspectă pe servere, atacuri de tip password spraying | 1 oră | 2 ore |
| Medie | încălcări ale politicilor, vulnerabilități nou descoperite | 4 ore | 1 zi lucrătoare |
| Scăzută | evenimente informative | raport lunar | — |
Rapoartele lunare acoperă incidentele și măsurile luate, statisticile evenimentelor, starea agenților, vulnerabilitățile și recomandările; o dată pe trimestru analizăm împreună postura de securitate. Notificările de incident către CERT-UA sunt pregătite și transmise cu acordul dumneavoastră.
Jurnalele rămân în Ucraina: conformitate și control al accesului
- Găzduire. Platforma rulează în infrastructura cloud certificată KSZI a unui furnizor de pe lista Serviciului de Stat pentru Comunicații Speciale și Protecția Informațiilor al Ucrainei (SSSCIP) — de exemplu De Novo, GigaCloud, DataPark sau UCloud.
- Criptare. TLS 1.2+ pentru datele în tranzit și AES-256 pentru datele stocate.
- Acces. Conturi izolate pentru analiști, cu MFA și jurnalizare completă de audit; identitățile SOC nu sunt federate cu directorul dumneavoastră Microsoft Entra ID.
- Privilegiul minim. Roluri doar de citire în cloud (Reader, Security Reader); acțiunile de răspuns se execută numai conform procedurii convenite.
- Confidențialitate. Acord de confidențialitate și niciun transfer al datelor dumneavoastră către terți.
Planul de integrare în 40 de zile
- Zilele 0–10. Implementarea platformei în mediul cloud certificat KSZI, configurarea accesului și a canalelor securizate pentru evenimente.
- Zilele 10–25. Agenți pe servere și stații de lucru; conectori pentru jurnalele din cloud, identități, gateway și proxy.
- Zilele 25–40. Stabilirea profilului de referință, ajustarea regulilor și lansarea monitorizării 24/7.
- Primul trimestru. Evaluarea securității și scanarea vulnerabilităților, cu un plan de remediere.
- Al treilea trimestru. Test de penetrare extern și retestarea remedierilor.
Cum se stabilește prețul unui SOC gestionat
Un preț transparent pentru SOC are patru componente, pe care le puteți verifica una câte una:
- Monitorizarea, per obiect pe lună — un server sau o sursă cloud ori de rețea costă mai mult decât o stație de lucru, pentru că generează mai multe evenimente și necesită mai multă atenție din partea analiștilor.
- Resursele platformei — vCPU, RAM și stocare pentru jurnale în mediul cloud certificat KSZI, dimensionate în funcție de volumul dumneavoastră de evenimente.
- Integrarea, cu plată unică — implementarea, conectarea surselor și ajustarea, plus evaluarea securității și testul de penetrare.
- Licențele EDR/XDR, per endpoint, dacă nu dețineți deja o soluție potrivită.
Combinați SOC-ul cu o rezervă de backup imuabilă în Ucraina și veți acoperi atât detecția, cât și recuperarea: SOC-ul monitorizează joburile de backup și emite alerte la orice tentativă de manipulare a acestora.
Solicitați o evaluare a pregătirii pentru SOC
Spuneți-ne ce trebuie să monitorizați — vă vom propune arhitectura, dimensionarea în funcție de volumul de evenimente și un plan de integrare în 40 de zile.
Acest ghid a fost elaborat de inginerii Corvus Intelligence, care proiectează soluții de backup, recuperare după dezastru și monitorizare a securității pentru instituții guvernamentale și operatori de infrastructură critică. Despre Corvus Intelligence →