Tak — HackRF One potrafi wykrywać drony. Przestraja się od 1 MHz do 6 GHz, obejmując wszystkie pasma, w których nadają drony konsumenckie i FPV; jego 20 MHz chwilowej szerokości pasma mieści w całości cyfrowy kanał downlink drona, a tryb przeszukiwania w firmware przechodzi cały zakres 6 GHz w około 0,75 s. Równie realne są ograniczenia: 8-bitowy przetwornik ADC, brak preselekcji w torze wejściowym i jeden półdupleksowy kanał odbiorczy przez USB 2.0. Ta kombinacja czyni go mocną platformą prototypową i słabym czujnikiem polowym — niniejszy przewodnik omawia obie połowy tej oceny oraz ścieżkę modernizacji między nimi.
Co HackRF One wnosi do wykrywania dronów
Dokumentacja Great Scott Gadgets podsumowuje platformę garścią liczb, a każda z nich ma bezpośredni skutek dla pracy z dronami:
- Strojenie 1 MHz – 6 GHz, półdupleks. Każde interesujące pasmo dronowe — sterowanie 433/868/915 MHz, analogowe wideo 1,2 GHz, sterowanie i wideo 2,4 i 5,8 GHz — mieści się w tym zakresie. Półdupleks oznacza, że praca w samym odbiorze jest w pełni poprawna; ma znaczenie tylko wtedy, gdy wyobrażasz sobie, że to pudełko robi coś innego niż nasłuch (czego ze względów prawnych, omówionych dalej, nie powinno się robić).
- 2–20 mln próbek/s w kwadraturze, 8 bitów I i 8 bitów Q. 20 MHz pasma to dokładnie jeden kanał OFDM łącza w dół klasy OcuSync, więc widzisz cały sygnał naraz. Definiującym ograniczeniem jest za nim 8-bitowy przetwornik (analogowy front-end MAX5864, 48,5 dB SINAD przy 22 mln próbek/s wg karty katalogowej producenta — mniej niż osiem bitów efektywnych): słabe łącze drona dzielące widmo z silnym pakietem Wi-Fi po prostu znika w szumie kwantyzacji przetwornika. Właśnie z tego powodu produkcyjne odbiorniki przeciwdronowe stosują przetworniki 12–16-bitowe.
- Brak preselekcji, maks. −5 dBm na wejściu. Szerokopasmowy tor wejściowy nie ma przed sobą filtrów podpasmowych, więc telefon lub punkt dostępowy w pobliżu obniża czułość wszystkiego, a naprawdę silny nadajnik w pobliżu może uszkodzić odbiornik. Filtracja toru wejściowego to cecha produktu produkcyjnego.
- Hi-Speed USB 2.0. Jeden HackRF One przy 20 mln próbek/s zajmuje praktycznie całą przepustowość jednej magistrali USB 2.0 — nie da się podłączyć kilku przez hub i w ten sposób skalować. Zasada: jedno urządzenie na magistralę.
- Fabryczny rezonator kwarcowy, port zegara zewnętrznego. HackRF One jest dostarczany bez oscylatora kompensowanego temperaturowo (nowszy HackRF Pro ma wbudowany TCXO). Do pracy wymagającej dokładności częstotliwości podaj przebieg prostokątny 10 MHz, 3,3 V do portu CLKIN (SMA) albo połącz kaskadowo CLKOUT jednego urządzenia z CLKIN drugiego.
- Tryb przeszukiwania w firmware.
hackrf_sweepprzestraja radio bez udziału hosta, osiągając szybkość przeszukiwania 8 GHz na sekundę — 0,75 s na cały zakres 6 GHz. Tryb przeplata dwa wyjściowe wycinki po 5 MHz na każdy krok 20 MHz, aby ominąć centralny pik DC i spadki na krawędziach pasma, kosztem połowy szybkości teoretycznej; tryb liniowy wykorzystuje pełne 20 MHz każdego kroku, ale wypisuje pik DC co 20 MHz.
Dwie uwagi eksploatacyjne z dokumentacji mają w praktyce znaczenie. Po pierwsze, częstotliwości próbkowania poniżej 8 mln próbek/s nie są zalecane — filtr pasma podstawowego nie odrzuca czysto energii sąsiedniego widma poniżej tej wartości. Po druge, wzmocnienie odbiorcze jest rozłożone na trzy stopnie (wzmacniacz RF ~11 dB, wzmocnienie IF 0–40 dB w krokach po 8 dB, wzmocnienie pasma podstawowego 0–62 dB w krokach po 2 dB), a znalezienie właściwej kombinacji dla twojego stanowiska to ręczne ćwiczenie, które wprost przesądza, czy słabe łącza dronów leżą nad twoją efektywną progiem szumu, czy pod nim. Pełniejsze porównanie, gdzie HackRF plasuje się wśród dongli RTL-SDR, urządzeń USRP i celowanych odbiorników wojskowych, znajdziesz w naszym przewodniku po platformach SDR dla obronności.
Które emisje dronów HackRF realnie wykrywa
Nie każdy sygnał drona jest tak samo widoczny, a jedna popularna kategoria w ogóle nie jest problemem dla SDR. Poniższa tabela to uczciwa wersja tego, co pokazuje HackRF:
| Emisja drona | Pasmo | Co pokazuje HackRF | Werdykt |
|---|---|---|---|
| Drony na Wi-Fi (zabawkowe, edukacyjne, sterowane telefonem) | 2,4 / 5 GHz 802.11 | Zwykłe pakiety Wi-Fi — dron to po prostu kolejna stacja lub punkt dostępowy | Łatwo zobaczyć, trudno przypisać |
| Cyfrowe łącza sterowania i wideo (klasy DJI OcuSync) | 2,4 + 5,8 GHz, kanały OFDM 20 MHz | Ciągła szerokopasmowa para OFDM; szyfrowanie AES ładunku nie ukrywa energii | Wykrywalne w całym paśmie |
| Produkcyjny beacon śledzenia (typu DJI DroneID) | W łączeniu OFDM w dół, interwał ~640 ms | Małe okresowe ramki odseparowane od strumienia wideo | Najlepsze źródło tożsamości, jeśli zainwestujesz w dekodowanie |
| Analogowe wideo FPV | Skanalizowane 5,645–5,945 GHz; 1,2/1,3 GHz dla dużych zasięgów | Silna, stabilna analogowa nośna wideo o szerokości około 8 MHz | Najłatwiejszy sygnał na niebie |
| Sterowanie dalekiego zasięgu (klasy ExpressLRS, Crossfire) | 433/868/915 MHz i 2,4 GHz | Wąskie skoki częstotliwości o niskim współczynniku wypełnienia lub chirpy LoRa | Wymaga szerokopasmowej obserwacji z podziałem na kanały |
| Remote ID (ASTM F3411) | Transporty Bluetooth i Wi-Fi | Zwykłe ramki BLE / Wi-Fi, bez charakterystycznej sygnatury RF | Użyj odbiornika Wi-Fi/BLE |
Trzy z tych wierszy zasługują na wyjaśnienie. OFDM-y łącza sterowania i wideo używane przez konsumenckie drony to podstawowy przypadek użycia: detekcja nie wymaga deszyfrowania, jedynie obecności sygnału OFDM o szerokości 20 MHz z dronopodobnym czasowaniem i współczynnikiem wypełnienia. DJI deklaruje dla tych łączy około 15 km zasięgu w linii prostej, więc dron zwykle promieniuje znacznie więcej mocy, niż potrzebuje twój odbiornik, by go zobaczyć — ograniczeniem jest twój próg szumu, nie dron.
Wiersz o beaconie śledzenia jest najciekawszy. Badacze z Ruhr-Universität Bochum i CISPA (NDSS 2023) poddali inżynierii wstecznej własnościowy broadcast DJI DroneID i pokazali, po pierwsze, że nie jest szyfrowany wbrew powszechnemu przekonaniu, a po drugie, że przenosi pozycję drona, punkt startowy i lokalizację pilota zdalnego, powtarzając się mniej więcej co 640 ms. Ich prototyp — laptop plus mały SDR — dekodował go niezawodnie w promieniu około 10 m; ten zasięg wynikał z nacisku na inżynierię wsteczną, a nie z właściwości samego sygnału. Świadomie pozostajemy na tym poziomie opisowym; produkcyjny łańcuch dekodowania to osobny program inżynieryjny.
Remote ID nie jest problemem dla SDR. Reguła Part 89 FAA wymaga od zarejestrowanych dronów nadawania identyfikacji i pozycji w widmie zgodnym ze zwykłymi urządzeniami bezprzewodowymi, w transportach Bluetooth i Wi-Fi zdefiniowanych w ASTM F3411. HackRF pokaże ten ruch jedynie jako generyczną energię ISM; odbiornik z Wi-Fi/Bluetooth — w granicy zwykły telefon — jest właściwym narzędziem. A sam standard zaznacza, że nie obejmuje statków powietrznych celowo obchodzących Remote ID — i właśnie dlatego detekcja RF samych łączy pozostaje konieczna. Architekturę wokół wszystkich tych emisji omawia nasz towarzyszący przewodnik po wykrywaniu dronów za pomocą RF.
Potok wykrywania: przeszukaj, zatrzymaj się, sklasyfikuj, alarmuj
Działający prototyp na HackRF to mały potok, a każdy etap ma standardowy kształt:
- Najpierw zbuduj stan odniesienia stanowiska. Zanim zaczniesz na cokolwiek alarmować, zarejestruj, jak wygląda normalne obłożenie widma — nasz przewodnik po badaniu widma RF dla dronów omawia to dogłębnie. Detektor bez stanu odniesienia albo krzyczy na każdy pakiet Wi-Fi, albo siedzi głuchy.
- Przeszukuj szeroko, potem się zatrzymaj. Uruchom
hackrf_sweepna cały zakres (albo podpasma ISM 2,4 i 5,8 GHz), by znaleźć energię kandydacką, po czym ustaw się na 20 mln próbek/s na aktywnym wycinku, aby przechwycić cały kanał — sekwencję skoków, timing impulsów i wszystko inne. - Detekcja z progiem adaptacyjnym. Przekształć IQ w spektrogram i uruchom detektor w stylu CFAR, który szacuje próg szumu dla każdego przedziału częstotliwości i flaguje przekroczenia względem tego szacunku, nigdy względem stałego absolutnego poziomu mocy.
- Ekstrakcja cech. Dla każdej detekcji: częstotliwość środkowa, szerokość pasma, czas trwania impulsu, okres między impulsami, tempo i wzorzec skoków. Łącze sterowania ze skokami częstotliwości zdradza się wzorcem skoków, nie pojedynczym impulsem.
- Klasyfikacja. Zacznij od reguł (stabilna nośna 8 MHz na 5,8 GHz to wideo analogowe; sparowane bloki OFDM po 20 MHz o asymetrycznym timingu impulsów to konsumenckie łącze sterowania/wideo), potem przejdź do wytrenowanych modeli — techniki omawiamy w artykułach o klasyfikacji sygnałów metodami uczenia maszynowego i potokach przetwarzania sygnałów SDR.
- Alarmuj z logiką śledzenia. Wymagaj kilku spójnych detekcji w oknie czasowym przed podniesieniem alarmu, żeby pojedynczy artefakt z kuchenki mikrofalowej nigdy nie dotarł do operatora.
Narzędzia są celowo nudne: hackrf_sweep wypisuje wiersze CSV postaci date, time, hz_low, hz_high, hz_bin_width, num_samples, dB, … o szerokości przedziałów od 5 MHz do 2445 Hz, które każdy język skryptowy spokojnie przyjmuje:
# sweep the 2.4 GHz ISM band at ~2.4 kHz resolution
hackrf_sweep -f 2400:2483 -w 2445
# date, time, hz_low, hz_high, hz_bin_width, num_samples, dB, dB, ...
Dookoła GNU Radio i SDR++ obsługują przechwytywanie z zatrzymaniem przy 20 mln próbek/s, SoapySDR utrzymuje kod przetwarzania przenośnym na inne odbiorniki, a Python z NumPy wystarcza na detektor i etap cech na każdym współczesnym laptopie. Wymagania wobec hosta są skromne — dokumentacja nie podaje minimalnego CPU, a jedynie ostrzega, że SDR jest wymagające dla procesora i że przy wysokich częstotliwościach próbkowania HackRF chce dla siebie praktycznie całej magistrali USB 2.0.
Fałszywe alarmy: jak przetrwać miejskie zaśmiecenie 2,4 i 5,8 GHz
Pasma ISM 2,4 i 5,8 GHz to najbardziej obciążone nielicencjonowane widmo na świecie — i dokładnie tam żyją drony konsumenckie. W miejskim wdrożeniu twój detektor konkuruje z setkami sieci Wi-Fi, ruchem Bluetooth i nadajnikami wideo, a 8-bitowy przetwornik HackRF pogarsza sprawę: każdy silny sygnał ISM zjada zakres dynamiki przetwornika, którego potrzebuje słabe łącze drona. Trzy praktyki utrzymują fałszywe alarmy w ryzach. Po pierwsze, progi względne dla każdego przedziału zamiast absolutnych progów mocy. Po drugie, utrzymywany kroczący stan odniesienia, żeby detektor zauważał odchylenia od normalnego obłożenia tego stanowiska, a nie absolutów całego widma. Po trzecie, logika potwierdzenia żądająca dronopodobnego wzorca — trwały współczynnik wypełnienia, strukturę skoków, parę łączy w górę i w dół — a nie pojedynczego przekroczenia energii. Etap klasyfikacji to miejsce, gdzie mieszka większość prawdziwej inżynierii, i jest to ten sam problem niezależnie od tego, czy tor wejściowy to HackRF, czy odbiornik produkcyjny.
Dlaczego jeden HackRF nie da ci namiaru
Pojedynczy HackRF One raportuje częstotliwość, szerokość pasma i moc. Nie potrafi powiedzieć, gdzie jest nadajnik, bo wyznaczanie kierunku wymaga albo spójnej fazowo wielokanałowej anteny w jednym miejscu, albo kilku czujników zsynchronizowanych w czasie wykonujących wyznaczenia TDOA lub FDOA. Sprzęt oferuje klocki budulcowe — współdzielony zegar 10 MHz przez CLKIN/CLKOUT oraz wyzwalanie sprzętowe, któremu dokumentacja przypisuje synchronizację czasu z dokładnością do mniej niż jednego okresu próbkowania — ale dokumentacja świadomie nie obiecuje spójności fazowej między urządzeniami, a niespójny zestaw TDOA z niezależnych oscylatorów daje problemy offsetu częstotliwości, zanim pozwoli na wyznaczenie pozycji. Opcjonalny przełącznik anten Opera Cake ma tryb czasowy wprost przeznaczony do eksperymentów z pseudodopplerowskim wyznaczaniem kierunku — to prawdziwy eksperyment namiarowy na poziomie szkolnego konkursu naukowego, a nie produkcyjna zdolność DF. Spójne zestawy, jak pięciokanałowe odbiorniki namiarowe, istnieją w niższej półce rynku i działają dobrze — ale obejmują około 100 MHz – 1 GHz, co wyklucza 2,4 i 5,8 GHz. Do realnej geolokalizacji potrzebujesz spójnych wielokanałowych SDR albo sieciowej architektury TDOA/FDOA; geometrię omawiają towarzyszący artykuł o geolokalizacji FDOA oraz nasze istniejące omówienie pasywnych technik TDOA/FDOA.
Od prototypu na HackRF do czujnika seryjnego
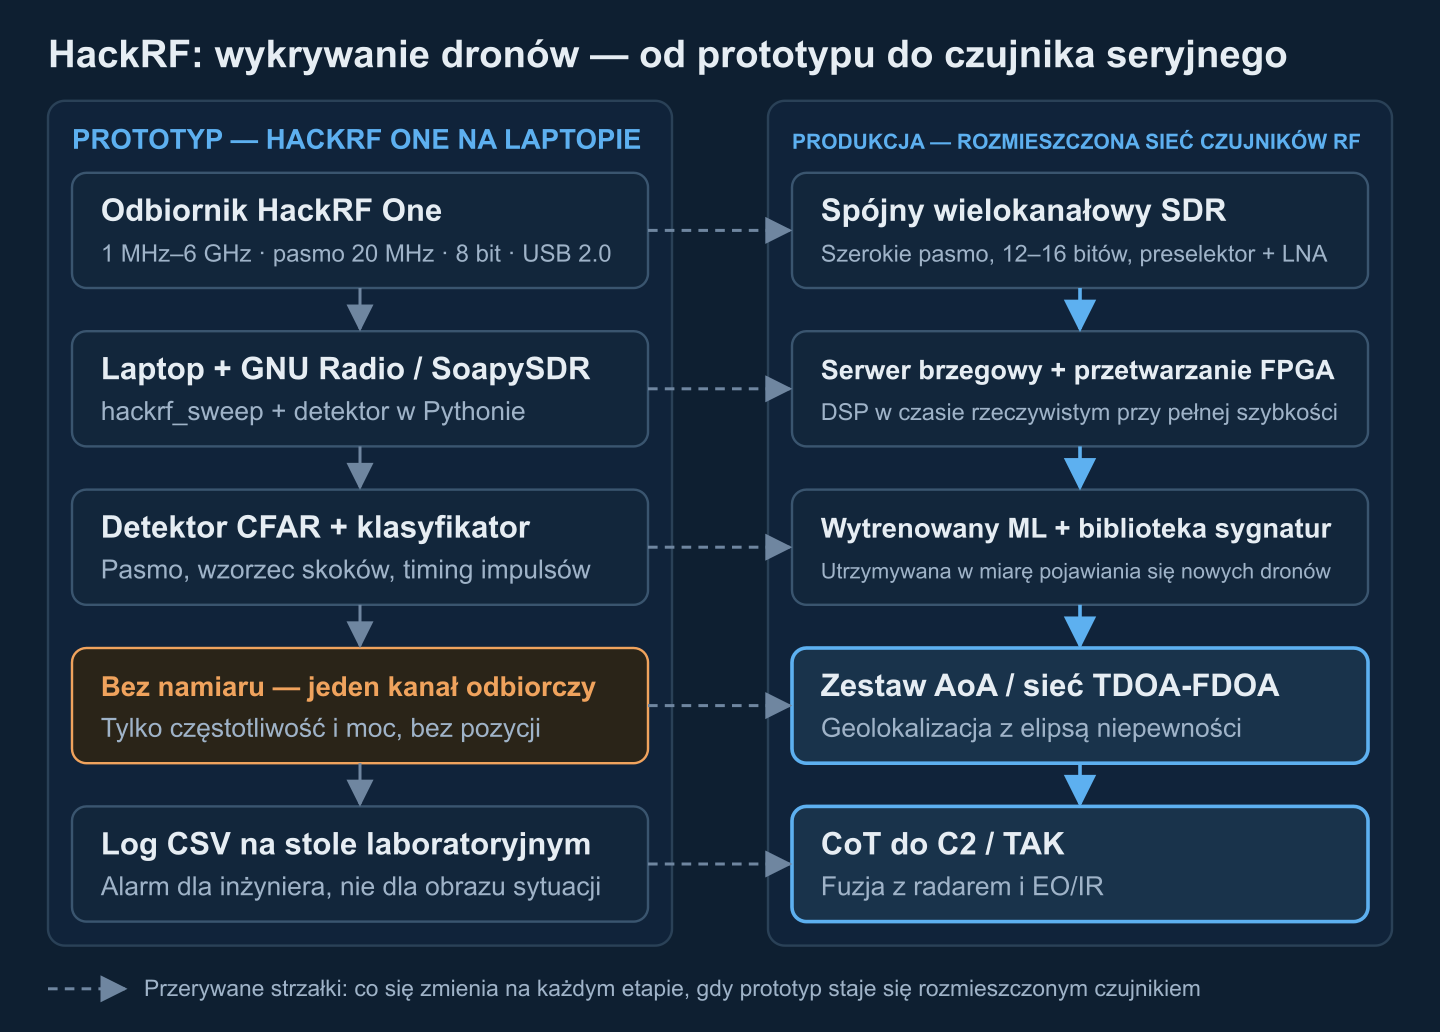
Prototyp dowodzi łańcucha detekcji. System produkcyjny zachowuje łańcuch i modernizuje każdy jego etap:
| Możliwość | Prototyp na HackRF One | Produkcyjny czujnik RF przeciwdronowy |
|---|---|---|
| Zakres strojenia | 1 MHz – 6 GHz | ~70 MHz – 6 GHz na kanał, tory wejściowe wyspecjalizowane pasmowo |
| Chwilowa szerokość pasma | 20 MHz, jeden kanał | 100–400 MHz na dwóch lub więcej kanałach spójnych |
| Zakres dynamiki | 8-bitowy ADC, 48,5 dB SINAD | Przetworniki 12–16-bitowe — o dziesiątki dB więcej użytecznego zakresu |
| Tor wejściowy | Szerokopasmowy, bez preselekcji, maks. −5 dBm | Preselektory, LNA, filtrowane podpasma, ochrona wejścia |
| Odnośnik | Fabryczny kwarc; opcjonalny CLKIN 10 MHz | Oscylatory dyscyplinowane GPS, skalibrowane tory odbiorcze |
| Geolokalizacja | Brak — jeden kanał (pseudodoppler tylko jako eksperyment) | Spójne zestawy AoA i/lub sieci czujników TDOA-FDOA |
| Przepustowość | USB 2.0, jeden strumień 20 mln próbek/s na magistralę | 10 GbE lub przetwarzanie FPGA przy pełnej szybkości przechwytywania |
| Logika detekcji | hackrf_sweep + narzędzia open source + reguły pisane ręcznie | Utrzymywane biblioteki sygnatur, wytrenowane klasyfikatory ML, zarządzanie torami |
| Środowisko | Obudowa laboratoryjna | Konstrukcja wzmocniona, ekranowanie EMC, zakres temperatur |
| Wyjście | Wiersze CSV w terminalu | CoT do C2/TAK, fuzja z radarem i EO/IR |
Dwa wiersze zasługują na nacisk. Biblioteka sygnatur to żywy zasób: klasyfikator wytrenowany na dzisiejszych dronach konsumenckich nie rozpozna modelu z następnego sezonu, więc program operacyjny musi budżetować ciągłe zbieranie, etykietowanie i ponowne trenowanie — praca nad zbiorem danych to koszt stały, a nie jednorazowa konfiguracja. A testy i ocena na celach latających (przyjazne drony wg scenariuszowych profili lotu) to to, co zamienia deklaracje dostawców w zmierzone prawdopodobieństwa detekcji na twoim stanowisku; sama nota doradcza FAA odnotowuje, że obserwowano istotne rozbieżności między deklaracjami dostawców a realną wydajnością.
To jest moment, w którym prototyp laboratoryjny staje się programem inżynieryjnym: spójne tory wejściowe, geolokalizacja, utrzymanie sygnatur i integracja z C2. Budujemy potoki detekcji i klasyfikacji RF, sieci czujników DF/TDOA oraz integrację TAK dla programów przeciwdronowych — opowiedz, co znalazł twój eksperyment z HackRF, a my określimy czujnik, w który wyrośnie.
Publikacja detekcji: CoT, TAK i fuzja czujników
Detekcja, która żyje w pliku CSV, nikogo nie chroni. Standardowy wzorzec to publikacja każdego potwierdzonego wykrycia jako zdarzenia Cursor-on-Target do TAK Server (TCP/TLS, zwykle port 8089), który natychmiast rozsyła je do klientów ATAK, WinTAK i CloudTAK na wspólnym obrazie sytuacji. Zdarzenie używa kodu typu wrogiego lub nieznanego obiektu powietrznego, atrybucji generowanej maszynowo oraz czasu ważności (stale) wyprzedzającego o 20–30 s, aby tor przeżywał krótkie luki detekcji:
<event version="2.0" uid="RF-SNSR-1-DET-42" type="a-h-A-M-H-Q" how="m-g"
       time="2026-10-07T10:00:00.000Z" stale="2026-10-07T10:00:30.000Z">
  <point lat="48.3794" lon="31.1656" hae="150.0" ce="9999999.0" le="9999999.0"/>
  <detail><contact callsign="RF-DETECTION"/>
    <remarks>5.8 GHz analog FPV video, sensor-relative, no fix yet</remarks></detail>
</event>
Wartości symboliczne ce/le uczciwie mówią „pozycja nieznana” — przed geolokalizacją goła detekcja może raportować jedynie własną pozycję czujnika i parametry nadajnika. Detekcja RF ma też martwą strefę, którą pokrywają inne modalności czujnikowe: dron przełączony na autonomiczny lot po punktach trasy z wyłączonym łączem sterowania przestaje promieniować sygnały, na których opiera się czujnik RF. Dlatego architektury produkcyjne łączą RF z radarem (który śledzi płatowiec niezależnie od emisji) i EO/IR (który potwierdza wizualnie), a skojarzenie torów rozstrzyga, kiedy trzy kontakty czujnikowe stają się jednym obiektem BSP — architekturę szczegółowo omawiają nasze przewodniki po oprogramowaniu C2 do przeciwdziałania dronom, oprogramowaniu walki elektronicznej przeciw BSP i integracji telemetrii dronów z TAK.
Granice prawne i bezpieczeństwo
Wszystko w tym artykule to wyłącznie odbiór. To celowa linia. W Stanach Zjednoczonych międzyagencyjna nota prawna z 2020 roku od FAA, DOJ, FCC i DHS zaznacza, że systemy RF monitorujące łączność między BSP a jego stacją naziemną mogą podlegać ustawie Pen/Trap oraz Wiretap Act — zależnie od tego, co jest przechwytywane lub dekodowane; pasywna detekcja energii i dekodowanie protokołów nie są traktowane tak samo. Nadawanie to zupełnie inny świat: 47 U.S.C. §333 zakazuje celowego zakłócania licencjonowanych łączności radiowych, a §302a zakazuje zagłuszaczy wprost, więc zagłuszanie, spoofing czy przejmowanie sterowania dronem są dla cywilów nielegalne i nie dajemy na to żadnych wytycznych. Inne jurysdykcje różnią się szczegółami, ale kreślą tę samą linię detekcja kontra oddziaływanie. Zaangażuj prawników przed wdrożeniem, nie po.
Zamień prototyp SDR w czujnik polowy
Corvus Intelligence buduje potoki detekcji i klasyfikacji RF, spójne sieci czujników DF/TDOA oraz integrację C2/TAK dla programów przeciwdronowych — od zestawów badawczych klasy HackRF po wielokanałowe czujniki produkcyjne.
Przygotowane przez zespół inżynieryjny SIGINT/RF firmy Corvus Intelligence, który buduje potoki wykrywania dronów, sieci geolokalizacyjne i integracje C2 dla klientów obronnych; każdą liczbę sprzętową w tym przewodniku zweryfikowano względem dokumentacji Great Scott Gadgets, kart katalogowych producentów i badań recenzowanych. O Corvus Intelligence →