W 2022 roku wiele ukraińskich instytucji rządowych, przedsiębiorstw państwowych i firm z sektorów regulowanych przeniosło swoje systemy informacyjne do Microsoft Azure, AWS i innych chmur publicznych za granicą, aby utrzymać ich działanie w warunkach stanu wojennego. Rozwiązanie zdało egzamin — jednak kopie zapasowe większości tych systemów nadal powstają w tej samej chmurze, u tego samego dostawcy, a często nawet w tym samym regionie. Wystarczy blokada konta, awaria regionu albo przejęcie uprawnień administratora przez atakującego, by środowisko produkcyjne i wszystkie punkty odzyskiwania zniknęły jednocześnie.
Tę lukę zamyka niezależna rezerwa odtworzeniowa: niezmienna, zaszyfrowana kopia każdego krytycznego systemu, przechowywana w certyfikowanym centrum danych w Ukrainie, codziennie odświeżana i testowana według harmonogramu. W tym artykule pokazujemy architekturę referencyjną, którą wdrażamy, i wyjaśniamy, jak ją zwymiarować, ile kosztuje i jak uruchomić ją w około 40 dni.
Dlaczego natywna kopia zapasowa w chmurze nie jest niezależną rezerwą
Natywne usługi kopii zapasowych świetnie sprawdzają się przy codziennym przywracaniu danych, ale dzielą los platformy, którą chronią. Azure Backup przechowuje punkty odzyskiwania w Recovery Services vault, który należy do tej samej subskrypcji i tego samego tenanta; przy magazynie lokalnie nadmiarowym (LRS) wszystkie kopie znajdują się w jednym regionie. Tak samo działają magazyny AWS Backup.
- Ten sam dostawca, ta sama domena awarii. Zawieszenie konta, spór o rozliczenia, decyzja sankcyjna lub awaria regionu jednocześnie odcinają dostęp do środowiska produkcyjnego i kopii zapasowych.
- Te same tożsamości. Przejęte konto administratora globalnego pozwala zmienić zasady tworzenia kopii zapasowych, skrócić okres retencji lub trwale usunąć elementy usunięte nietrwale — chyba że wszystkie zabezpieczenia skonfigurowano bez zarzutu.
- Brak możliwości eksportu. Punktów odzyskiwania Azure Backup nie da się wyeksportować jako plików. Jedynym sposobem na wydobycie danych jest przywrócenie dysków z jednego punktu odzyskiwania i pobranie ich w całości — za każdym razem.
Ten ostatni punkt przesądza o kształcie całego projektu: nie da się po prostu „przenieść istniejących kopii zapasowych” do innego centrum danych. Niezależna rezerwa wymaga własnego łańcucha kopii — jednej kopii pełnej, a potem codziennych kopii przyrostowych — zapisywanego w pamięci masowej, nad którą dostawca chmury nie ma kontroli.
Czego ukraińskie przepisy wymagają od systemów o wysokiej krytyczności
Ukraińskie przepisy wskazują ten sam kierunek. Obowiązkowe wymagania dla systemów informacyjnych, zatwierdzone uchwałą Gabinetu Ministrów Ukrainy nr 205 z 21 lutego 2025 r., przewidują, że właściciele systemów kategorii I i II utrzymują rezerwę odtworzeniową niezależną od podstawowego środowiska operacyjnego.
Uchwała Gabinetu Ministrów Ukrainy nr 263 z 12 marca 2022 r. zezwala na utrzymywanie państwowych zasobów informacyjnych w chmurach za granicą na czas stanu wojennego i zobowiązuje organy publiczne do zakończenia tej praktyki w ciągu sześciu miesięcy po zniesieniu stanu wojennego. Aktualna kopia w Ukrainie jest w praktyce warunkiem koniecznym takiego powrotu.
Przepisy określają też, gdzie rezerwa może się znajdować. Zgodnie z ustawą Ukrainy „O usługach chmurowych” i uchwałą Gabinetu Ministrów Ukrainy nr 154 z 11 lutego 2025 r. organy publiczne korzystają z usług chmurowych i usług centrów danych świadczonych przez dostawców wpisanych na oficjalną listę prowadzoną przez Państwową Służbę Łączności Specjalnej i Ochrony Informacji Ukrainy (SSSCIP). W połowie 2026 roku lista obejmowała De Novo, GigaCloud, DataPark i UCloud — wszystkie te firmy eksploatują infrastrukturę chmurową z certyfikatem KSZI (ukraiński kompleksowy system ochrony informacji).
Wniosek: niezależna kopia w chmurze z certyfikatem KSZI w Ukrainie zamyka lukę w odporności, spełnia wymóg utrzymywania rezerwy dla systemów kategorii I–II i przygotowuje drogę powrotu z chmur zagranicznych.
Architektura referencyjna: dwie niezmienne kopie w Ukrainie
Projekt pozostawia natywną kopię zapasową w chmurze bez zmian i dodaje osobny, niezależny łańcuch kopii, którego ostatnie ogniwo znajduje się w Ukrainie.
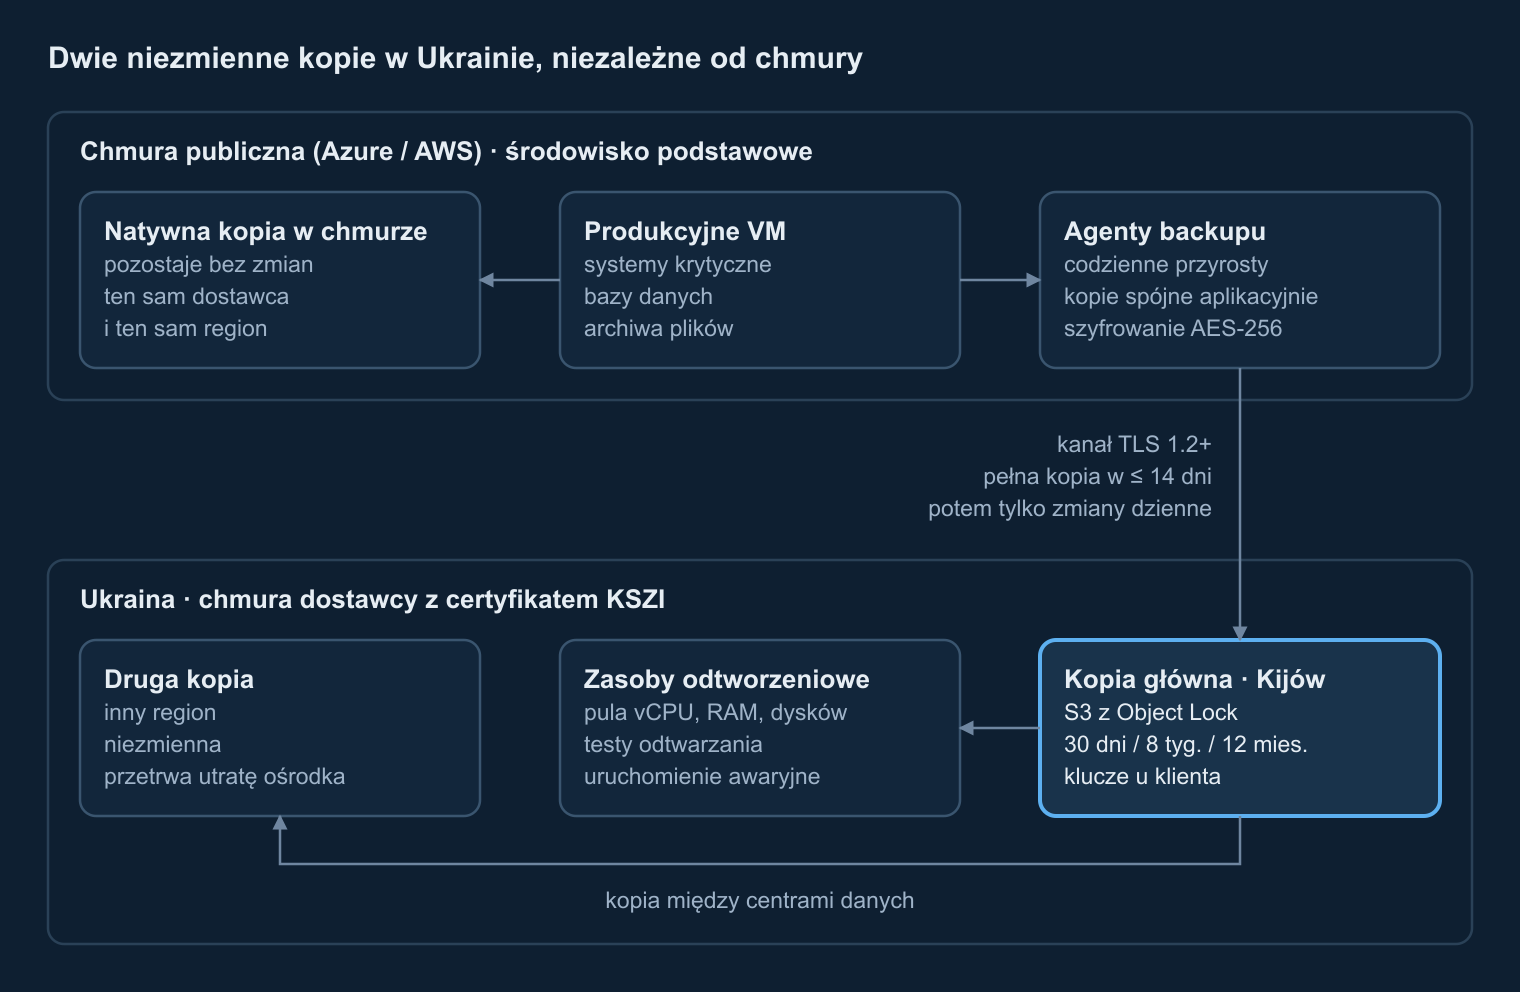
- Agenty kopii zapasowych w chmurze. Agenty Veeam (lub Veeam Backup for Microsoft Azure) działają przy każdej chronionej maszynie wirtualnej i tworzą spójne na poziomie aplikacji kopie baz danych Oracle, Microsoft SQL Server i PostgreSQL. Dane są kompresowane i szyfrowane algorytmem AES-256, zanim opuszczą maszynę wirtualną.
- Szyfrowany transfer. Kopie trafiają przez TLS 1.2+ do punktu końcowego zgodnego z S3 w Ukrainie. Pierwsza pełna kopia jest przesyłana w ciągu dwóch tygodni, a potem wysyłane są już tylko codzienne zmiany.
- Niezmienna kopia główna. Bucket S3 z Object Lock w trybie zgodności (WORM) sprawia, że każdy punkt przywracania pozostaje niezmienny przez cały okres retencji — nie mogą go usunąć nawet administratorzy.
- Druga kopia w innym regionie. Punkty przywracania są replikowane do centrum danych w innym regionie Ukrainy, więc utrata jednej lokalizacji nie oznacza utraty rezerwy.
- Zasoby odtworzeniowe. Pula vCPU, RAM i przestrzeni dyskowej obok pamięci masowej służy do planowych testów odtwarzania, a w razie potrzeby — do uruchomienia systemów w Ukrainie bez udziału chmury.
Tożsamości są celowo rozdzielone: konta systemu kopii zapasowych mają własne uwierzytelnianie wieloskładnikowe i nie są sfederowane z Microsoft Entra ID klienta, więc przejęcie tenanta w chmurze nie otwiera drogi do kopii. Klucze szyfrowania pozostają u klienta.
Polityka retencji i wymiarowanie pamięci masowej
Wymaganą pojemność wyznaczają rozmiar jednej pełnej kopii, dzienne tempo zmian i polityka retencji. Schemat dziadek–ojciec–syn (GFS) z 30 dziennymi, 8 tygodniowymi i 12 miesięcznymi punktami przywracania to typowy cel dla systemów kategorii I; dla mniej krytycznych systemów wystarczy lżejsza polityka 14 dni / 4 tyg.
| Parametr | Przykładowa wartość | Znaczenie |
|---|---|---|
| Zajęte miejsce (nie przydzielona pojemność dysków) | 20 TB | Wyznacza rozmiar pełnej kopii |
| Redukcja danych | 1,5× | Pełna kopia ≈ 13,3 TB w pamięci masowej |
| Dzienny wolumen zmian po redukcji | 200 GB | Rozmiar każdego dziennego punktu przywracania |
| Retencja | 30 dni / 8 tyg. / 12 mies. | Liczba przechowywanych punktów przywracania |
| Wynik z narzutem i 15% zapasu na wzrost | ≈ 42 TB | wobec ≈ 22 TB przy polityce 14 dni / 4 tyg. |
Najczęstszy błąd to wymiarowanie rezerwy jako „jednej kopii dysków”. Przy polityce 12-miesięcznej sama historia może być równie duża jak pełna kopia. Wzory i przykład obliczeń znajdziesz w naszym przewodniku po wymiarowaniu krok po kroku.
Od czego zależą koszty
Koszt rezerwy w Ukrainie obejmuje cztery pozycje. Znając je z góry, przygotujesz rzetelny wniosek budżetowy.
- Pamięć masowa rozliczana za TB miesięcznie w chmurze dostawcy z certyfikatem KSZI — dla kopii głównej i drugiej. Zwykle płaci się za faktyczny średni wolumen w danym miesiącu.
- Usługi jednorazowe: projekt i konfiguracja łańcucha kopii zapasowych, przesłanie pełnej kopii i pierwsza seria testów odtwarzania.
- Zasoby odtworzeniowe rozliczane za miesiąc użycia — do testów i na wypadek awarii.
- Transfer wychodzący z chmury (egress), rozliczany przez dostawcę chmury. Według cennika katalogowego Azure dla Europy pierwsze 10 TB miesięcznie kosztuje 0,087 USD za GB, a kolejne 40 TB — 0,083 USD za GB, więc początkowy transfer 25 TB kosztuje około 2100 USD, a 6–15 TB miesięcznych zmian — 500–1300 USD.
Kompresja, deduplikacja i stawki z preferencją routingu mogą obniżyć tę pozycję o jedną trzecią lub więcej. Jeśli subskrypcja chmury jest objęta programem sponsorskim, transfer wychodzący może być już opłacony.
Testy odtwarzania i zasoby odtworzeniowe
Kopia, której nigdy nie odtworzono, to nadzieja, a nie rezerwa. Każdy chroniony system odtwarzamy po zakończeniu pierwszego transferu i co najmniej raz w roku powtarzamy pełne testy, dokumentując zmierzony czas odtworzenia (RTO) i punkt odtworzenia (RPO).
W przypadku największych systemów — zwykle dwuserwerowego systemu elektronicznego obiegu dokumentów lub bazy danych ERP — pula odtworzeniowa musi pomieścić cały zbiór danych i zapewnić jednoczesne działanie dwóch maszyn wirtualnych. Pula 32 vCPU, 128 GB RAM i 20 TB przestrzeni dyskowej wystarcza większości średnich organizacji, a zarazem pełni funkcję awaryjnego środowiska zastępczego, gdy chmura stanie się niedostępna.
Plan wdrożenia w 40 dni
- Dni 0–5. Dostępy, buckety z Object Lock, serwer kopii zapasowych, szyfrowanie, MFA i logi audytowe.
- Dni 5–19. Pierwsza pełna kopia każdej chronionej maszyny wirtualnej; codzienne kopie przyrostowe startują, gdy tylko zakończy się pierwsza kopia danej maszyny.
- Dni 19–26. Replikacja do drugiego regionu i weryfikacja łańcucha kopii.
- Dni 26–40. Testy odtwarzania każdego systemu, protokoły z testów, polityka kopii zapasowych i plan odtwarzania po awarii.
- Następnie co miesiąc. Monitoring, kontrole integralności i raport o skuteczności zadań, wolumenach danych i incydentach.
Co zyskujesz dzięki Corvus Intelligence
- Udokumentowana architektura i polityka kopii zapasowych zgodne z wymogiem utrzymywania rezerwy dla systemów kategorii I–II.
- Dwie niezmienne kopie — główna i dodatkowa — w chmurach z certyfikatem KSZI u dostawców z listy SSSCIP.
- Testy odtwarzania z protokołami oraz plan odtwarzania po awarii, który twój zespół jest w stanie wykonać.
- Monitoring zadań kopii zapasowych 24/7 i SLA z godzinnym czasem reakcji na incydenty krytyczne.
- Przejrzysty cennik jednostkowy — za TB, za miesiąc korzystania z zasobów odtworzeniowych i za każdą usługę jednorazową — gotowy do wniosku budżetowego.
Rezerwę naturalnie uzupełnia ciągły monitoring bezpieczeństwa: nasz zarządzany SOC na Security Onion śledzi zdarzenia związane z kopiami zapasowymi razem z resztą infrastruktury i alarmuje przy każdej próbie manipulacji nimi.
Poznaj wymaganą pojemność i koszt swojej rezerwy
Prześlij nam listę systemów i wolumeny danych — przygotujemy architekturę, szacunek kosztów pamięci masowej i transferu wychodzącego oraz plan wdrożenia.
Poradnik przygotowali inżynierowie Corvus Intelligence, którzy projektują systemy kopii zapasowych, odtwarzania po awarii i monitorowania bezpieczeństwa dla instytucji rządowych i organizacji z sektora infrastruktury krytycznej. O Corvus Intelligence →