Ataki na ukraińskie instytucje publiczne nie ograniczają się do godzin urzędowania. Większość organizacji nie jest jednak w stanie zapewnić całodobowej obsady centrum operacji bezpieczeństwa: wymaga to analityków pracujących na trzy zmiany, platformy detekcji, źródeł threat intelligence i scenariuszy reagowania na incydenty — a całość musi działać już w przyszłym miesiącu, a nie za dwa lata.
Zarządzany SOC dostarcza te możliwości w modelu usługowym. Poniżej przedstawiamy architekturę referencyjną, którą wdrażamy na Security Onion — otwartej platformie do wykrywania zagrożeń i threat huntingu — przy czym wszystkie zdarzenia i logi są przechowywane w chmurze z certyfikatem KSZI (ukraiński kompleksowy system ochrony informacji) w Ukrainie.
Dlaczego instytucje publiczne wybierają SOC jako usługę
- Ochrona 24/7 bez zatrudniania dziewięciu osób. Analitycy L1, L2 i L3 pracujący na trzy zmiany obsługują wielu klientów, więc płacisz tylko za swój udział.
- Szybkie efekty. Monitoring rusza po około 40 dniach, a nie po kilkuletnim programie wdrażania SIEM.
- Zgodność z przepisami. Logi pozostają w Ukrainie, dostęp jest kontrolowany, a incydenty są zgłaszane do CERT-UA w uzgodnionych terminach.
- Przewidywalny budżet. Cena za każdy monitorowany serwer i stację roboczą plus zasoby platformy — bez niespodzianek przy odnawianiu licencji.
Architektura referencyjna
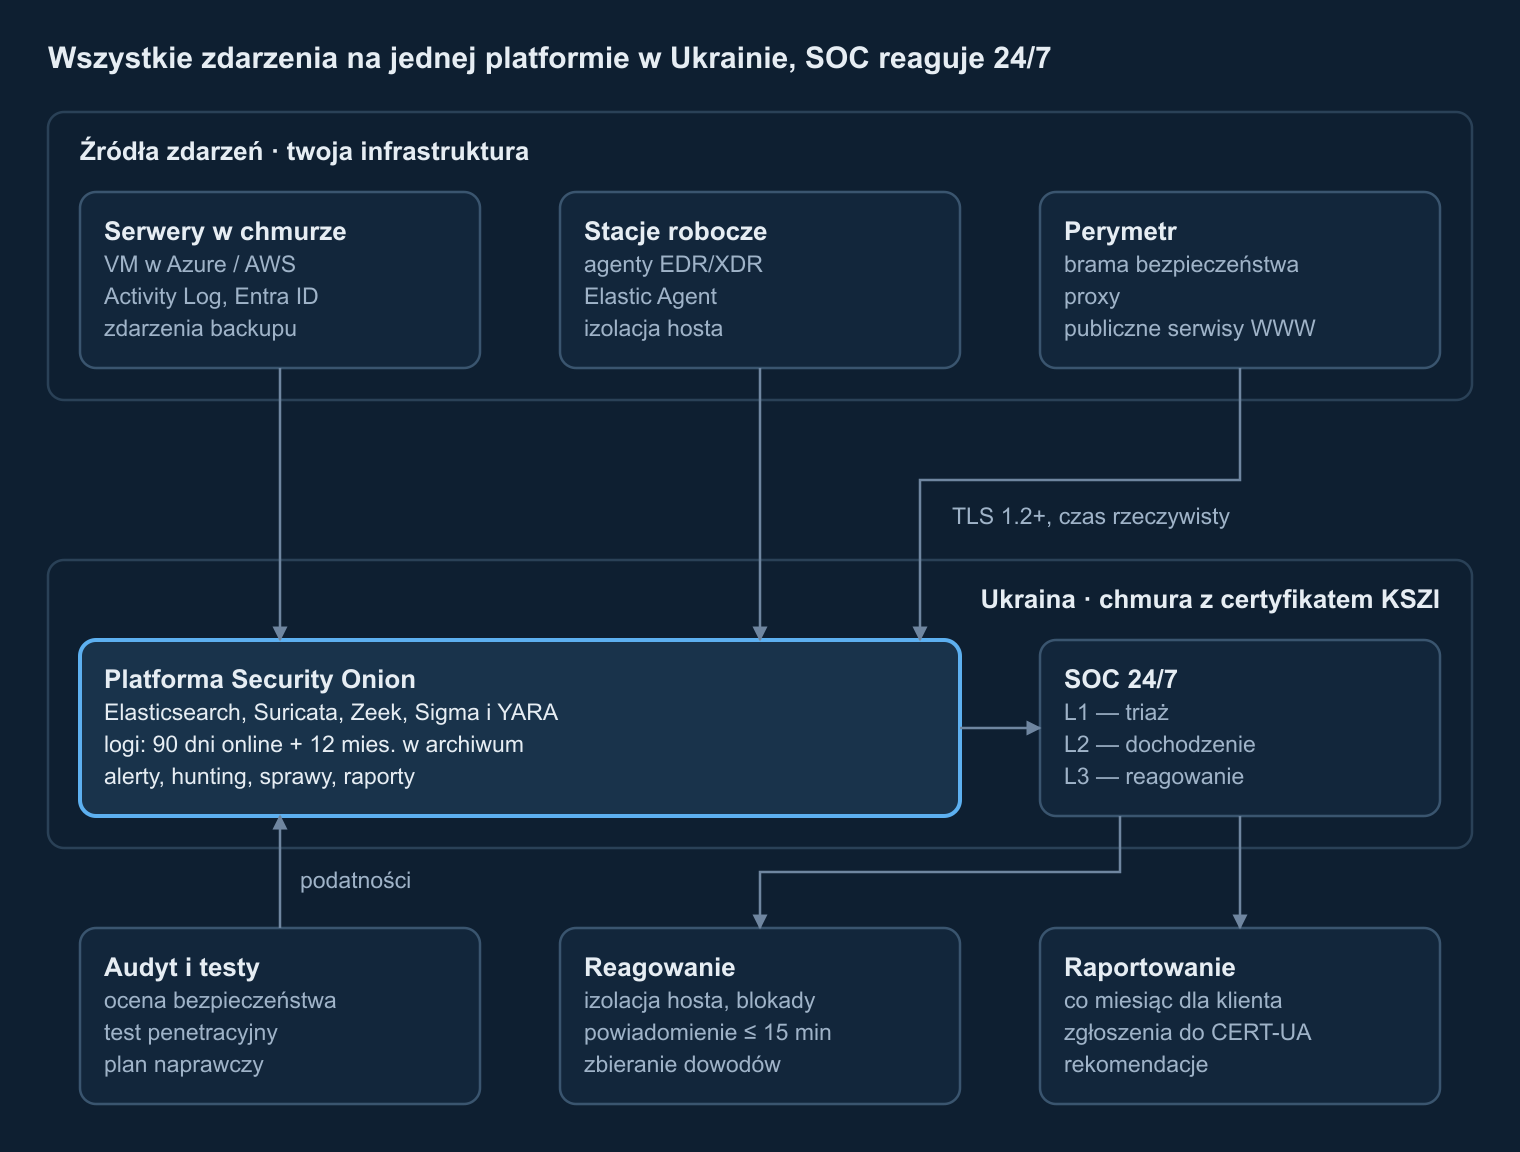
Źródła zdarzeń obejmują serwery w chmurze — na przykład maszyny wirtualne Azure wraz z dziennikiem Activity Log, logowaniami do Microsoft Entra ID i zdarzeniami kopii zapasowych — stacje robocze z agentami EDR/XDR oraz perymetr sieci: bramę bezpieczeństwa, serwer proxy i publiczne serwisy WWW. Zdarzenia trafiają przez TLS do platformy Security Onion w Ukrainie, gdzie są normalizowane, korelowane i przechowywane: 90 dni online i 12 miesięcy w archiwum.
Analitycy pracują w konsoli Security Onion: L1 odpowiada za triaż alertów, L2 za dochodzenia, a L3 za powstrzymywanie incydentów i threat hunting. Działania reagowania — izolacja hosta przez EDR czy blokada adresu na bramie — przebiegają według scenariusza (playbooka) uzgodnionego z tobą z wyprzedzeniem.
Dlaczego Security Onion
Security Onion to bezpłatna, otwarta platforma tworzona przez obrońców dla obrońców. Wersja 2.4 łączy w jednym stosie wgląd w sieć i hosty, zarządzanie logami oraz obsługę spraw (case management):
- Elasticsearch przechowuje i przeszukuje wszystkie zdarzenia.
- Elastic Agent zbiera telemetrię z serwerów i stacji roboczych, umożliwia zapytania na żywo przez osquery i centralne zarządzanie w Elastic Fleet; urządzenia bez agentów przesyłają logi przez Syslog.
- Suricata i Zeek zapewniają sygnaturowe wykrywanie zagrożeń w sieci, metadane protokołów i ekstrakcję plików; wyodrębnione pliki analizuje Strelka.
- Reguły Sigma, YARA i Suricata stanowią podstawę detekcji i są dostrajane w module Detections.
- Security Onion Console łączy alerty, dashboardy, threat hunting, sprawy i przechwytywanie pakietów, a do analizy artefaktów udostępnia CyberChef.
Ponieważ platforma jest otwarta, nie ma opłat licencyjnych za SIEM: budżet trafia na analityków, inżynierię detekcji i infrastrukturę zamiast na licencje rozliczane za każdy gigabajt.
Inżynieria detekcji z mapowaniem na MITRE ATT&CK
Gotowe reguły to punkt wyjścia, a nie strategia detekcji. Podczas wdrożenia przez 10–15 dni ustalamy profil normalnej aktywności, dostrajamy reguły generujące szum i dodajemy detekcje technik najczęściej wykorzystywanych przeciwko instytucjom publicznym: kradzieży poświadczeń, nadużyć oprogramowania do zdalnego dostępu, wykorzystania wbudowanych narzędzi systemowych (living off the land), gromadzenia danych przed wyprowadzeniem i ich eksfiltracji.
Każda reguła jest zmapowana na MITRE ATT&CK, dzięki czemu luki w pokryciu są widoczne. Kwartalny przegląd pokazuje, które taktyki są pokryte, które reguły zadziałały i co zostało dostrojone.
Scenariusze reagowania i SLA
Czasy reakcji liczymy od chwili pojawienia się alertu na platformie:
| Priorytet | Przykład | Powiadomienie | Rozpoczęcie reakcji |
|---|---|---|---|
| Krytyczny | ransomware, przejęte konto administratora, wyciek danych | 15 min | 30 min |
| Wysoki | podejrzana aktywność na serwerach, ataki typu password spraying | 1 godz. | 2 godz. |
| Średni | naruszenia polityk, nowo wykryte podatności | 4 godz. | 1 dzień roboczy |
| Niski | zdarzenia informacyjne | raport miesięczny | — |
Raporty miesięczne obejmują incydenty i podjęte działania, statystyki zdarzeń, stan agentów, podatności oraz rekomendacje; raz na kwartał wspólnie przeglądamy stan zabezpieczeń. Zgłoszenia incydentów do CERT-UA przygotowujemy i wysyłamy w porozumieniu z tobą.
Logi zostają w Ukrainie: zgodność z przepisami i kontrola dostępu
- Hosting. Platforma działa w chmurze z certyfikatem KSZI u dostawcy z listy Państwowej Służby Łączności Specjalnej i Ochrony Informacji Ukrainy (SSSCIP) — na przykład De Novo, GigaCloud, DataPark lub UCloud.
- Szyfrowanie. TLS 1.2+ podczas przesyłania i AES-256 dla danych w spoczynku.
- Dostęp. Odizolowane konta analityków z MFA i pełnym dziennikiem audytu; tożsamości SOC nie są sfederowane z twoim Microsoft Entra ID.
- Minimalne uprawnienia. Role tylko do odczytu w chmurze (Reader, Security Reader); działania reagowania wyłącznie w ramach uzgodnionego scenariusza.
- Poufność. Umowa o zachowaniu poufności i brak przekazywania twoich danych stronom trzecim.
Plan wdrożenia w 40 dni
- Dni 0–10. Wdrożenie platformy w chmurze z certyfikatem KSZI, dostępy i bezpieczne kanały przesyłania zdarzeń.
- Dni 10–25. Agenty na serwerach i stacjach roboczych; konektory do logów chmurowych, systemu tożsamości, bramy i proxy.
- Dni 25–40. Profilowanie normalnej aktywności, dostrajanie reguł i uruchomienie monitoringu 24/7.
- Pierwszy kwartał. Ocena bezpieczeństwa i skanowanie podatności wraz z planem naprawczym.
- Trzeci kwartał. Zewnętrzny test penetracyjny i ponowna weryfikacja wprowadzonych poprawek.
Z czego składa się cena zarządzanego SOC
Przejrzysta cena SOC składa się z czterech elementów, a każdy z nich możesz zweryfikować:
- Monitoring rozliczany za obiekt miesięcznie — serwer czy źródło chmurowe lub sieciowe kosztuje więcej niż stacja robocza, ponieważ generuje więcej zdarzeń i wymaga więcej uwagi analityków.
- Zasoby platformy — vCPU, RAM i przestrzeń na logi w chmurze z certyfikatem KSZI, dobrane do liczby zdarzeń na sekundę w twoim środowisku.
- Jednorazowe wdrożenie — uruchomienie platformy, podłączenie źródeł i dostrojenie reguł, a także ocena bezpieczeństwa i test penetracyjny.
- Licencje EDR/XDR za punkt końcowy, jeśli nie masz jeszcze odpowiedniego rozwiązania.
Połącz SOC z niezmienną rezerwą kopii zapasowych w Ukrainie, a zapewnisz sobie zarówno wykrywanie, jak i odtwarzanie: SOC nadzoruje zadania kopii zapasowych i alarmuje przy każdej próbie ingerencji w nie.
Zamów ocenę gotowości do wdrożenia SOC
Napisz, co chcesz monitorować — zaproponujemy architekturę, wymiarowanie platformy pod liczbę zdarzeń i 40-dniowy plan wdrożenia.
Poradnik przygotowali inżynierowie Corvus Intelligence, którzy projektują systemy kopii zapasowych, odtwarzania po awarii i monitorowania bezpieczeństwa dla instytucji rządowych i organizacji z sektora infrastruktury krytycznej. O Corvus Intelligence →