Ja — een HackRF One kan drones detecteren. Hij stemt af van 1 MHz tot 6 GHz en dekt daarmee elke band waarop consumenten- en FPV-drones zenden; zijn 20 MHz momentane bandbreedte vangt een complete digitale downlink van een drone; en de sweepmodus in de firmware doorloopt het volledige bereik van 6 GHz in ongeveer 0,75 s. De beperkingen zijn minstens zo reëel: een 8-bits converter, geen voorselectie in het front-end en één halfduplex ontvangstkanaal via USB 2.0. Die combinatie maakt hem een sterk prototypingplatform en een slechte veldsensor — deze gids behandelt beide helften van dat oordeel, en het upgradepad ertussen.
Wat de HackRF One biedt voor dronedetectie
De documentatie van Great Scott Gadgets vat het platform samen in een handvol cijfers, en elk daarvan heeft een direct gevolg voor dronewerk:
- Afstemming 1 MHz tot 6 GHz, halfduplex. Elke relevante droneband — besturing op 433/868/915 MHz, analoge video op 1,2 GHz, besturing en video op 2,4 en 5,8 GHz — ligt binnen het bereik. Halfduplex betekent dat alleen-ontvangst prima is; het maakt alleen uit als je van dit doosje iets anders verwacht dan luisteren (wat om de later behandelde juridische redenen niet zou moeten).
- 2 tot 20 Msps in kwadratuur, 8 bits I en 8 bits Q. Twintig MHz aan bandbreedte is precies één OFDM-downlinkkanaal van OcuSync-klasse, je ziet dus het hele signaal in één keer. De bepalende beperking erachter is de 8-bits converter (een analoog front-end MAX5864, 48,5 dB SINAD bij 22 Msps volgens de datasheet van de fabrikant — minder dan acht effectieve bits): een zwakke dronelink die het spectrum deelt met een sterke Wi-Fi-burst verdwijnt gewoon in de kwantisatieruis van de converter. Productie-ontvangers voor dronebestrijding gebruiken om precies deze reden 12–16-bits converters.
- Geen voorselectie, maximaal −5 dBm ingangsniveau. Voor het breedbandige front-end zit geen subbandfiltering, dus een telefoon of access point in de buurt maakt alles ongevoelig, en een echt sterke nabije zender kan de ontvanger beschadigen. Front-end-filtering is een productiefunctie.
- Hi-Speed USB 2.0. Eén HackRF One op 20 Msps gebruikt vrijwel de volledige bandbreedte van één USB 2.0-bus — meerdere exemplaren aan een hub hangen en zo schalen kan dus niet. De regel: één apparaat per bus.
- Standaardkristal, poort voor externe klok. De HackRF One wordt geleverd zonder temperatuurgecompenseerde oscillator (de nieuwere HackRF Pro heeft een ingebouwde TCXO). Voor frequentienauwkeurig werk voed je een blokgolf van 10 MHz, 3,3 V in op de CLKIN-SMA-poort, of je koppelt de CLKOUT van het ene apparaat aan de CLKIN van een ander.
- Sweepmodus in de firmware.
hackrf_sweepherstemt de radio zonder tussenkomst van de host en haalt een sweepsnelheid van 8 GHz per seconde — 0,75 s voor het hele afstembereik van 6 GHz. De modus vlecht twee uitvoerslices van 5 MHz per stap van 20 MHz door elkaar om de centrale DC-piek en de bandkantdemping te omzeilen, ten koste van de helft van de theoretische snelheid; een lineaire modus gebruikt de volle 20 MHz van elke stap maar drukt elke 20 MHz een DC-piek.
Twee praktische opmerkingen uit de documentatie tellen in de praktijk. Ten eerste worden samplesnelheden onder 8 Msps afgeraden — daaronder onderdrukt het basisbandfilter de energie van aangrenzend spectrum niet proper. Ten tweede is de ontvangstversterking over drie trappen verdeeld (een RF-versterker van ~11 dB, IF-versterking 0–40 dB in stappen van 8 dB, basisbandversterking 0–62 dB in stappen van 2 dB), en de juiste combinatie voor jouw locatie vinden is handwerk dat direct bepaalt of zwakke dronelinks boven of onder je effectieve ruisvloer liggen. Voor een vollere vergelijking van waar de HackRF staat tussen RTL-SDR-dongles, USRP-apparaten en doelgebouwde militaire ontvangers, zie onze gids over SDR-platforms voor defensie.
Welke drone-emissies een HackRF realistisch detecteert
Niet elk dronesignaal is even zichtbaar, en één veelvoorkomende categorie is helemaal geen SDR-probleem. Onderstaande tabel is de eerlijke versie van wat een HackRF je laat zien:
| Drone-emissie | Band | Wat de HackRF laat zien | Oordeel |
|---|---|---|---|
| Wi-Fi-gebaseerde drones (speelgoed, educatief, telefoonbestuurd) | 2,4 / 5 GHz 802.11 | Gewone Wi-Fi-bursts — de drone is gewoon weer een station of access point | Makkelijk te zien, moeilijk toe te schrijven |
| Digitale besturings- en videolinks (DJI OcuSync-klasse) | 2,4 + 5,8 GHz, OFDM-kanalen van 20 MHz | Een doorlopend breedbandig OFDM-paar; de AES-versleuteling van de payload verbergt de energie niet | Detecteerbaar over de hele band |
| Leverancierspecifieke trackingbeacon (van het type DJI DroneID) | Rijdt mee op de OFDM-downlink, interval ~640 ms | Kleine periodieke frames, losgekoppeld van de videostroom | Beste identiteitsbron als je in decodering investeert |
| Analoge FPV-video | Gekanaliseerde 5,645–5,945 GHz; 1,2/1,3 GHz voor groot bereik | Een sterke, stabiele analoge videodrager van ongeveer 8 MHz breed | Het makkelijkste signaal in de lucht |
| RC-besturing met groot bereik (ExpressLRS-klasse, Crossfire) | 433/868/915 MHz en 2,4 GHz | Smalle frequentiesprongen met lage duty cycle of LoRa-chirps | Vereist breedbandige, gekanaliseerde bewaking |
| Remote ID (ASTM F3411) | Bluetooth- en Wi-Fi-transports | Gewone BLE-/Wi-Fi-frames, geen onderscheidende RF-signatuur | Gebruik een Wi-Fi/BLE-ontvanger |
Drie van deze rijen verdienen uitleg. De OFDM-besturings- en videolinks van mainstream consumentendrones zijn de kernuse-case: detectie vereist geen ontcijfering, alleen de aanwezigheid van een 20 MHz breed OFDM-signaal met drone-achtige timing en duty cycle. DJI adverteert voor deze links ongeveer 15 km zichtbereik, dus de drone straalt doorgaans veel meer vermogen uit dan jouw ontvanger nodig heeft om hem te zien — de beperking is jouw ruisvloer, niet de drone.
De rij over de trackingbeacon is de interessantste. Onderzoekers van de Ruhr-Universität Bochum en CISPA (NDSS 2023) reverse-engineerden DJI's eigen DroneID-uitzending en toonden aan: ten eerste dat die in tegenstelling tot wat algemeen wordt aangenomen niet versleuteld is, en ten tweede dat hij de positie van de drone, het thuispunt en de locatie van de piloot op afstand bevat, met een herhaling van ruwweg elke 640 ms. Hun prototype — een laptop plus een kleine SDR — decodeerde hem betrouwbaar binnen ongeveer 10 m; dat bereik was een gevolg van hun focus op reverse engineering in plaats van prestatie, niet van een eigenschap van het signaal. Wij blijven bewust op dit beschrijvende niveau; een productiedecodeerketen is een eigen engineeringprogramma.
Remote ID is geen SDR-probleem. De Part 89-regel van de FAA verplicht geregistreerde drones om identificatie en positie uit te zenden in spectrum dat compatibel is met gewone persoonlijke draadloze apparaten, via de in ASTM F3411 gedefinieerde Bluetooth- en Wi-Fi-transports. Een HackRF toont dat verkeer alleen als generieke ISM-energie; het juiste gereedschap is een ontvanger met Wi-Fi/Bluetooth — in het uiterste geval een telefoon. En de norm zelf merkt op dat hij geen luchtvaartuigen dekt die Remote ID bewust omzeilen — precies daarom blijft RF-detectie van de ruwe links noodzakelijk. De architectuur rond al deze emissies behandelt onze begeleidende gids over dronedetectie met RF.
De detectiepijplijn: sweepen, verblijven, classificeren, alarmeren
Een werkend HackRF-prototype is een kleine pijplijn, en elke fase heeft een standaardvorm:
- Stel eerst de basislijn van de locatie vast. Voordat je op iets alarmeert, leg vast hoe normale spectrumbezetting eruitziet — onze gids over RF-spectrumsurvey voor drones behandelt dat grondig. Een detector zonder basislijn gilt bij elke Wi-Fi-burst of blijft doof.
- Sweep breed, verblijf dan. Draai
hackrf_sweepover het volledige bereik (of de ISM-subbanden 2,4 en 5,8 GHz) om kandidaatenergie te vinden, parkeer dan op 20 Msps op de actieve slice om het hele kanaal te vangen — springsequenties, bursttiming en al. - Detecteer met een adaptieve drempel. Zet IQ om in een spectrogram en draai een CFAR-achtige detector die de ruisvloer per frequentiebin schat en overschrijdingen markeert relatief aan die schatting, nooit aan een vast absoluut vermogensniveau.
- Extraheer kenmerken. Voor elke detectie: centrumfrequentie, bandbreedte, burstduur, periode tussen bursts, sprongsnelheid en -patroon. Een besturingslink met frequentiesprongen verraadt zich door het patroon van zijn sprongen, niet door één enkele burst.
- Classificeer. Begin met regels (een stabiele drager van 8 MHz op 5,8 GHz is analoge video; gepaarde OFDM-blokken van 20 MHz met asymmetrische bursttiming is een consumentenbesturings-/videolink), ga daarna over op getrainde modellen — de technieken behandelen onze artikelen over signaalclassificatie met machine learning en SDR-signaalverwerkingspijplijnen.
- Alarmeer met tracklogica. Eis meerdere consistente detecties binnen een tijdvenster voordat een alarm afgaat, zodat één magnetronartefact nooit een operator bereikt.
De tooling is bewust saai: hackrf_sweep spuugt CSV-regels uit van de vorm date, time, hz_low, hz_high, hz_bin_width, num_samples, dB, … met binbreedtes van 5 MHz tot 2445 Hz, die elke scripttaal moeiteloos verwerkt:
# sweep the 2.4 GHz ISM band at ~2.4 kHz resolution
hackrf_sweep -f 2400:2483 -w 2445
# date, time, hz_low, hz_high, hz_bin_width, num_samples, dB, dB, ...
Eromheen doen GNU Radio en SDR++ de verblijfcaptures op 20 Msps, SoapySDR houdt de verwerkingscode overdraagbaar naar andere ontvangers, en Python met NumPy volstaat voor de detector en de kenmerkfase op elke moderne laptop. De eisen aan de host zijn bescheiden — de documentatie specificeert geen minimum-CPU en waarschuwt slechts dat SDR CPU-intensief is en dat een HackRF bij hoge samplesnelheden praktisch de hele USB 2.0-bus voor zichzelf wil.
Valse alarmen: overleven in de stedelijke drukte van 2,4 en 5,8 GHz
De ISM-banden 2,4 en 5,8 GHz zijn de drukste ongelicenceerde spectrum ter wereld — en precies daar leven consumentendrones. In een stedelijke uitrol concurreert jouw detector met honderden Wi-Fi-netwerken, Bluetooth-verkeer en videozenders, en de 8-bits converter van de HackRF maakt het probleem erger: elk sterk ISM-signaal vreet converterdynamiek die een zwakke dronelink nodig heeft. Drie praktijken houden valse alarmen draaglijk. Ten eerste relatieve drempels per bin in plaats van absolute vermogensvloeren. Ten tweede een onderhouden rollende basislijn, zodat de detector afwijkingen van de normale bezetting van deze locatie opmerkt in plaats van spectrumwijde absolute waarden. Ten derde bevestigingslogica die een drone-achtig patroon eist — aanhoudende duty cycle, springstructuur, een gepaarde uplink/downlink — in plaats van één enkele energie-overschrijding. De classificatiefase is waar het meeste echte engineeringwerk zit, en het is hetzelfde probleem of het front-end nu een HackRF is of een productieontvanger.
Waarom één HackRF je geen peiling geeft
Eén HackRF One rapporteert frequentie, bandbreedte en vermogen. Hij kan niet zeggen waar de zender is, want richtingbepaling vergt óf een fasecoherente multikanaal-array op één locatie, óf meerdere in de tijd gesynchroniseerde sensoren voor TDOA- of FDOA-bepalingen. De hardware biedt bouwstenen — een gedeelde 10 MHz-klok via CLKIN/CLKOUT, en hardware-triggering waaraan de documentatie tijdsynchronisatie tot minder dan één sampleperiode toeschrijft — maar de documentatie belooft bewust geen fasecoherentie tussen apparaten, en een niet-coherente TDOA-opstelling uit onafhankelijke oscillatoren geeft je frequentieverschuivingsproblemen voordat het bepalingen geeft. De optionele antenneschakelaar Opera Cake heeft een tijdsmodus die expliciet voor experimenten met pseudo-Doppler-richtingbepaling bedoeld is — een legitieme peilproef op het niveau van een schoolproject, geen productie-DF-capaciteit. Coherente arrays zoals vijfkanaals richtingontvangers bestaan in het lagere segment van de markt en werken goed — maar ze dekken ruwweg 100 MHz tot 1 GHz, wat 2,4 en 5,8 GHz uitsluit. Voor echte geolocatie heb je coherente multikanaal-SDR's of een netwerkarchitectuur met TDOA/FDOA nodig; de geometrie behandelen het begeleidende artikel over FDOA-geolocatie en onze eerdere behandeling van passieve TDOA/FDOA-technieken.
Van HackRF-prototype naar productiesensor
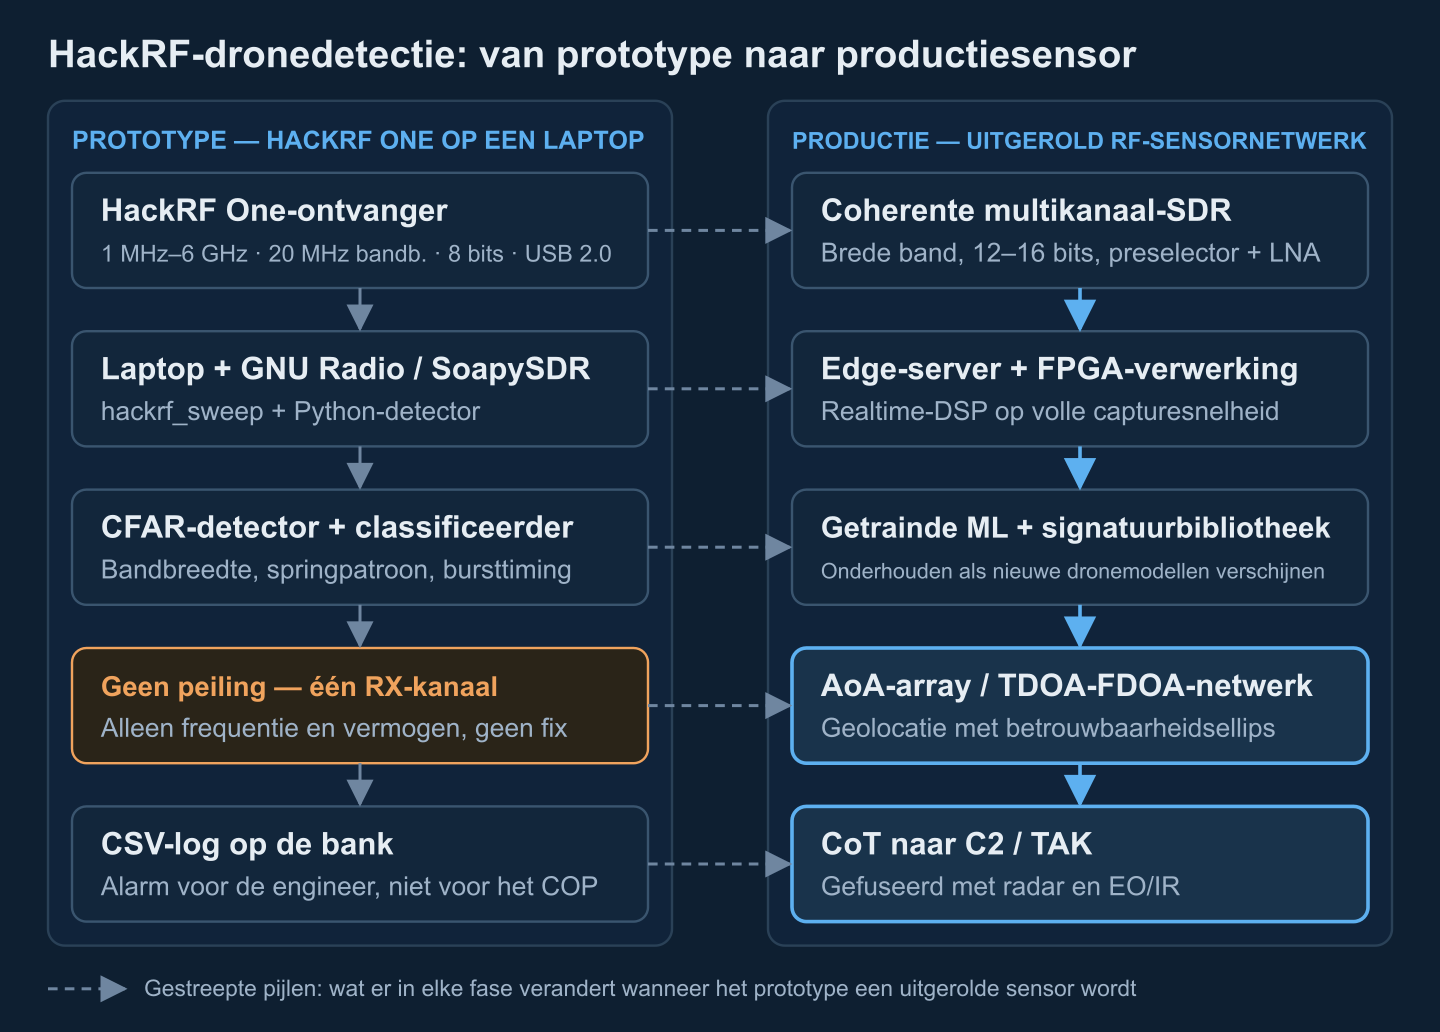
Het prototype bewijst de detectieketen. Het productiesysteem houdt de keten en upgrade elke fase ervan:
| Mogelijkheid | HackRF One-prototype | Productie-RF-sensor voor dronebestrijding |
|---|---|---|
| Afstembereik | 1 MHz–6 GHz | ~70 MHz–6 GHz per kanaal, op banden gerichte front-ends |
| Momentane bandbreedte | 20 MHz, één kanaal | 100–400 MHz over twee of meer coherente kanalen |
| Dynamisch bereik | 8-bits converter, 48,5 dB SINAD | 12–16-bits converters — tientallen dB meer bruikbaar bereik |
| Front-end | Breedband, geen voorselectie, max. −5 dBm ingang | Preselectors, LNA's, gefilterde subbanden, ingangsbeveiliging |
| Referentie | Standaardkristal; optioneel 10 MHz CLKIN | Door GPS gedisciplineerde oscillatoren, gekalibreerde ontvangketens |
| Geolocatie | Geen — één kanaal (pseudo-Doppler alleen als experiment) | Coherente AoA-arrays en/of TDOA-FDOA-sensornetwerken |
| Doorvoer | USB 2.0, één 20 Msps-stroom per bus | 10 GbE of FPGA-verwerking op volle capture-snelheid |
| Detectielogica | hackrf_sweep + open tools + handgeschreven regels | Onderhouden signatuurbibliotheken, getrainde ML-classificeerders, trackbeheer |
| Omgewing | Laboratoriumbehuizing | Geruggediseerd, EMC-afgeschermd, temperatuurgespecificeerd |
| Uitvoer | CSV-regels in een terminal | CoT naar C2/TAK, gefuseerd met radar en EO/IR |
Twee rijen verdienen nadruk. De signatuurbibliotheek is een levend bezit: een classificeerder die op de consumentendrones van vandaag is getraind, herkent het model van volgend seizoen niet, dus een operationeel programma budgetteert doorlopende verzameling, labeling en hertraining — het datawerk is een permanente kostenpost, geen eenmalige setup. En testen en evalueren tegen gevlogen doelen (eigen drones langs geprogrammeerde profielen) is wat leveranciersclaims omzet in gemeten detectiekansen op jouw locatie; het eigen advies van de FAA merkt op dat er significante afwijkingen tussen leveranciersclaims en echte prestaties zijn waargenomen.
Dit is het punt waarop een labprototype een engineeringprogramma wordt: coherente front-ends, geolocatie, signatuuronderhoud en C2-integratie. Wij bouwen RF-detectie- en classificatiepijplijnen, DF/TDOA-sensornetwerken en TAK-integratie voor anti-drone-programma's — vertel wat je HackRF-experiment vond en wij schetsen de sensor waaruit het groeit.
Detecties publiceren: CoT, TAK en sensorfusie
Een detectie die in een CSV-bestand leeft, beschermt niemand. Het standaardpatroon is elke bevestigde detectie publiceren als Cursor-on-Target-event naar een TAK Server (TCP/TLS, doorgaans poort 8089), die hem onmiddellijk uitstuurt naar ATAK-, WinTAK- en CloudTAK-clients op het gemeenschappelijke operationele beeld. Het event gebruikt een typecode voor vijandig of onbekend luchtdoel, machinaal gegenereerde attributie en een vervaltijd (stale) 20–30 s vooruit zodat de track korte detectiegaten overleeft:
<event version="2.0" uid="RF-SNSR-1-DET-42" type="a-h-A-M-H-Q" how="m-g"
       time="2026-10-07T10:00:00.000Z" stale="2026-10-07T10:00:30.000Z">
  <point lat="48.3794" lon="31.1656" hae="150.0" ce="9999999.0" le="9999999.0"/>
  <detail><contact callsign="RF-DETECTION"/>
    <remarks>5.8 GHz analog FPV video, sensor-relative, no fix yet</remarks></detail>
</event>
De sentinelwaarden ce/le zeggen eerlijk „positie onbekend” — vóór geolocatie kan een kale detectie alleen de eigen sensorpositie en de parameters van de zender rapporteren. RF-detectie heeft bovendien een blinde vlek die de andere sensormodaliteiten afdekken: een drone die op autonome waypointvlucht is gegaan met uitgeschakelde besturingslink, straalt de signalen waar een RF-sensor op leunt niet meer uit. Daarom fuseren productiearchitecturen RF met radar (die het toestel ongeacht emissies volgt) en EO/IR (die visueel bevestigt), waarbij trackassociatie beslist wanneer drie sensorcontacten één UAV-entiteit worden — de architectuur is gedetailleerd in onze gidsen over C2-software voor dronebestrijding, EW-software tegen UAV's en integratie van dronetelemetrie met TAK.
Juridische en veiligheidsgrenzen
Alles in dit artikel is uitsluitend ontvangst. Dat is een bewuste lijn. In de Verenigde Staten merkt een interagentuur-advies uit 2020 van de FAA, DOJ, FCC en DHS op dat RF-systemen die het verkeer tussen een UAS en zijn grondstation monitoren de Pen/Trap-wet en de Wiretap Act kunnen raken, afhankelijk van wat er wordt vastgelegd of gedecodeerd — passieve energiedetectie en protocoldecodering worden niet hetzelfde behandeld. Zenden is een hele andere wereld: 47 U.S.C. §333 verbiedt opzettelijke verstoring van gelicenseerde radiocommunicatie en §302a verbiedt stoorsenders ronduit; storen, spoofen of de controle over een drone overnemen is voor burgers illegaal, en daarvoor geven wij geen instructies. Andere rechtsgebieden verschillen in detail maar trekken dezelfde lijn tussen detecteren en ingrijpen. Betrek juristen vóór de uitrol, niet erna.
Maak van je SDR-prototype een veldsensor
Corvus Intelligence bouwt RF-detectie- en classificatiepijplijnen, coherente DF/TDOA-sensornetwerken en C2/TAK-integratie voor anti-drone-programma's — van haalbaarheidsopstellingen in de HackRF-klasse tot multikanaal-productiesensoren.
Samengesteld door het SIGINT/RF-engineeringteam van Corvus Intelligence, dat dronedetectiepijplijnen, geolocatienetwerken en C2-integraties bouwt voor defensieklanten; elk hardwarecijfer in deze gids is gecontroleerd tegen de documentatie van Great Scott Gadgets, fabrikantsdatasheets en peer-reviewed onderzoek. Over Corvus Intelligence →