Aanvallen op Oekraïense overheidsinstellingen houden zich niet aan kantoortijden. Toch kunnen de meeste organisaties geen security operations center (SOC) de klok rond bemensen: daarvoor zijn analisten in drie ploegen nodig, een detectieplatform, threat intelligence en playbooks voor incidentrespons — en het moet volgende maand werken, niet over twee jaar.
Een managed SOC levert die capaciteit als dienst. Hieronder vindt u de referentiearchitectuur die wij inzetten op Security Onion, een open platform voor detectie en threat hunting, waarbij alle events en logs in een KSZI-gecertificeerde cloud in Oekraïne blijven.
Waarom teams in de publieke sector kiezen voor SOC as a service
- 24/7-dekking zonder negen mensen aan te nemen. Drie ploegen L1-, L2- en L3-analisten worden over meerdere klanten gedeeld, zodat u alleen voor uw eigen aandeel betaalt.
- Snel resultaat. De monitoring start na ongeveer 40 dagen, in plaats van na een SIEM-programma dat jaren duurt.
- Past binnen de regelgeving. Logs blijven in Oekraïne, de toegang wordt gecontroleerd en incidenten worden binnen de afgesproken termijnen aan CERT-UA gemeld.
- Voorspelbaar budget. Een prijs per gemonitorde server en werkplek plus platformcapaciteit — geen onverwachte licentieverlengingen.
Referentiearchitectuur
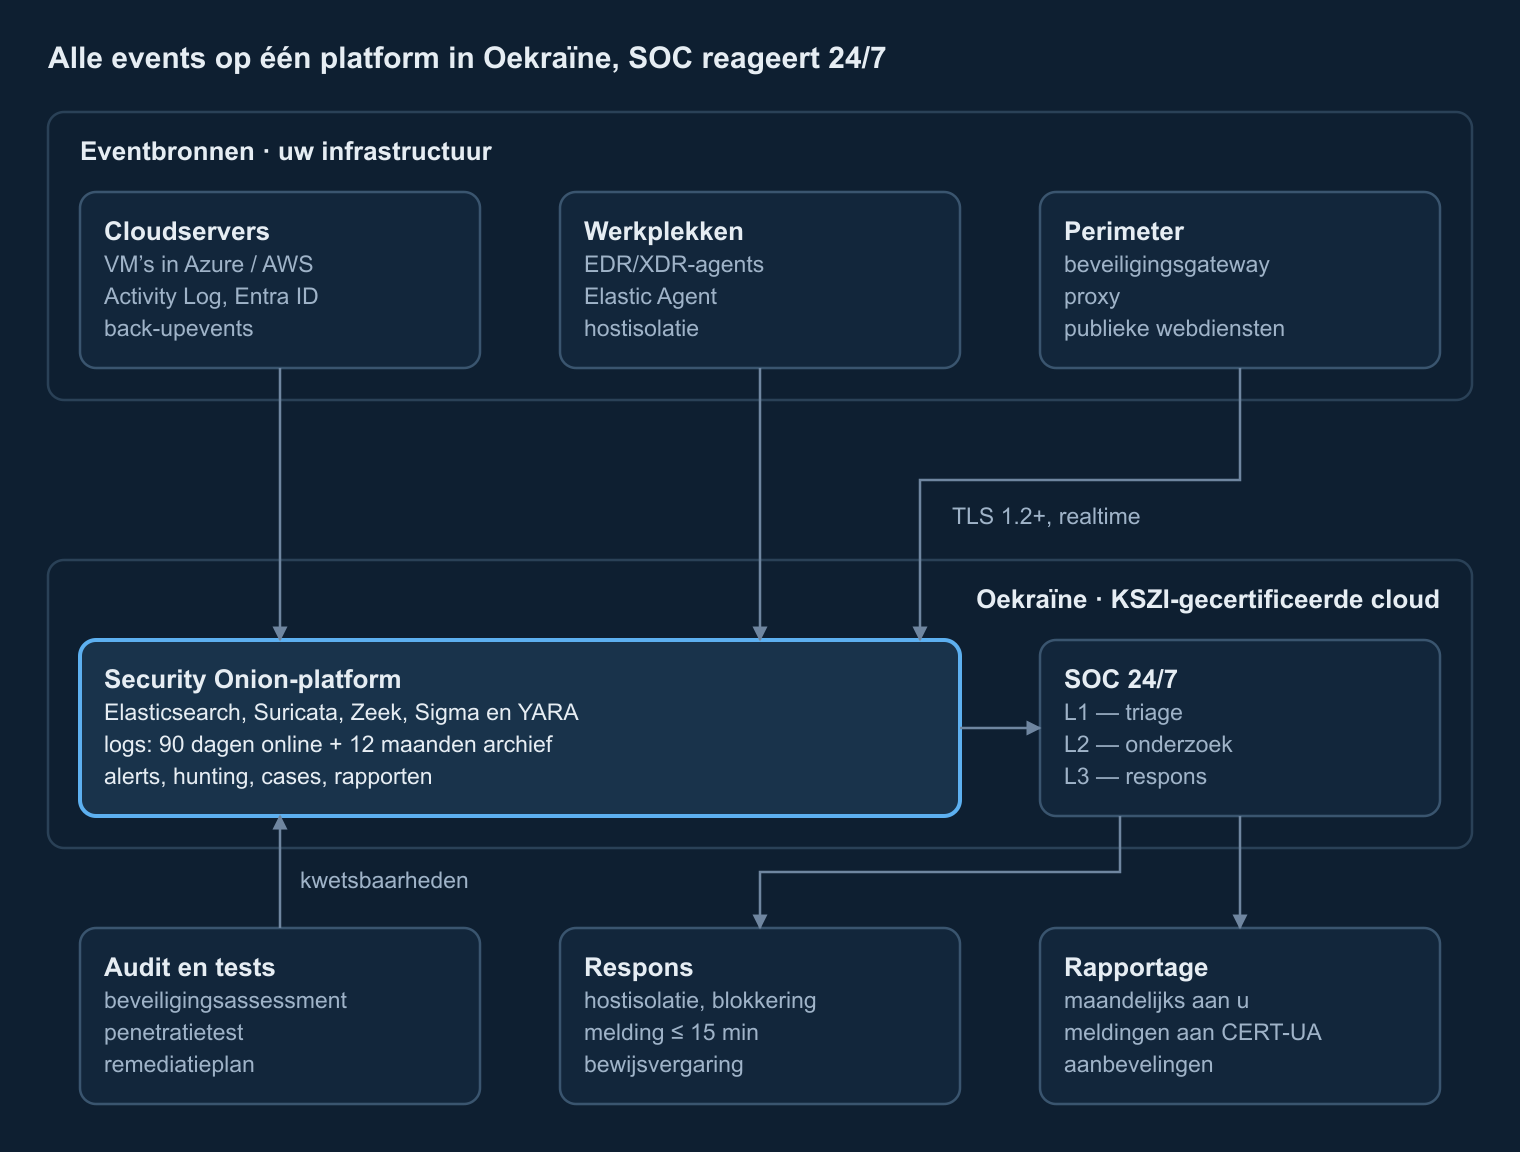
Eventbronnen zijn onder meer cloudservers — bijvoorbeeld Azure-VM’s met hun Activity Log, aanmeldingen bij Microsoft Entra ID en back-upevents — werkplekken met EDR/XDR-agents, en de netwerkperimeter: beveiligingsgateway, proxy en publieke webdiensten. De events gaan via TLS naar het Security Onion-platform in Oekraïne, waar ze worden genormaliseerd, gecorreleerd en opgeslagen: 90 dagen online en 12 maanden in het archief.
Analisten werken in de Security Onion-console: L1 doet de triage van alerts, L2 voert het onderzoek uit, L3 damt incidenten in en gaat actief op jacht naar dreigingen. Responsacties — een host isoleren via EDR of een adres blokkeren op de gateway — volgen een playbook dat vooraf met u is afgesproken.
Waarom Security Onion
Security Onion is een gratis en open platform, gebouwd door verdedigers voor verdedigers. Versie 2.4 combineert zicht op netwerk en hosts, logbeheer en casemanagement in één stack:
- Elasticsearch slaat alle events op en maakt ze doorzoekbaar.
- Elastic Agent verzamelt hostdata van servers en werkplekken, met live queries via osquery en centraal beheer in Elastic Fleet; apparaten zonder agent sturen Syslog.
- Suricata en Zeek leveren netwerkdetectie op basis van signatures, protocolmetadata en bestandsextractie; Strelka analyseert de geëxtraheerde bestanden.
- Sigma-, YARA- en Suricata-regels sturen de detecties aan en worden afgestemd in de module Detections.
- Security Onion Console brengt alerts, dashboards, hunting, cases en packet capture samen, met CyberChef voor de analyse van artefacten.
Omdat het platform open is, betaalt u geen SIEM-licentiekosten: het budget gaat naar analisten, detection engineering en infrastructuur in plaats van naar licenties per gigabyte.
Detection engineering op basis van MITRE ATT&CK
Standaardregels zijn een startpunt, geen detectiestrategie. Tijdens de onboarding brengen we 10–15 dagen lang de normale activiteit in kaart (baselining), stemmen we regels met veel ruis af en voegen we detecties toe voor de technieken die het vaakst tegen overheidsinstanties worden ingezet: diefstal van inloggegevens, misbruik van tools voor toegang op afstand, living-off-the-land-binaries, data staging en exfiltratie.
Elke regel is gekoppeld aan MITRE ATT&CK, zodat hiaten in de dekking zichtbaar worden. Een kwartaalreview laat zien welke tactieken zijn afgedekt, welke regels zijn afgegaan en wat er is bijgesteld.
Responsplaybooks en SLA
Reactietijden worden gemeten vanaf het moment dat een alert in het platform verschijnt:
| Prioriteit | Voorbeeld | Melding | Start respons |
|---|---|---|---|
| Kritiek | ransomware, gecompromitteerd beheerdersaccount, datalek | 15 min | 30 min |
| Hoog | verdachte serveractiviteit, password spraying | 1 uur | 2 uur |
| Gemiddeld | beleidsschendingen, nieuw ontdekte kwetsbaarheden | 4 uur | 1 werkdag |
| Laag | informatieve events | maandrapport | — |
Maandrapporten behandelen incidenten en genomen maatregelen, eventstatistieken, de status van de agents, kwetsbaarheden en aanbevelingen; eens per kwartaal bespreken we samen uw beveiligingsniveau. Incidentmeldingen aan CERT-UA worden in overleg met u opgesteld en verstuurd.
Logs blijven in Oekraïne: compliance en toegangsbeheer
- Hosting. Het platform draait in een KSZI-gecertificeerde cloud van een provider op de SSSCIP-lijst — bijvoorbeeld De Novo, GigaCloud, DataPark of UCloud.
- Versleuteling. TLS 1.2+ tijdens transport en AES-256 in opslag.
- Toegang. Geïsoleerde analistenaccounts met MFA en volledige auditlogging; SOC-identiteiten zijn niet gefedereerd met uw Microsoft Entra ID.
- Minimale rechten. Alleen-lezenrollen in de cloud (Reader, Security Reader); responsacties uitsluitend volgens het afgesproken playbook.
- Vertrouwelijkheid. Een geheimhoudingsovereenkomst, en geen overdracht van uw data aan derden.
Onboardingplan in 40 dagen
- Dag 0–10. Uitrol van het platform in de KSZI-gecertificeerde cloud, toegang en beveiligde eventkanalen.
- Dag 10–25. Agents op servers en werkplekken; connectoren voor cloudlogs, identiteit, gateway en proxy.
- Dag 25–40. Baselining, tuning en start van de 24/7-monitoring.
- Eerste kwartaal. Beveiligingsassessment en kwetsbaarheidsscan met een remediatieplan.
- Derde kwartaal. Externe penetratietest en hertest van de oplossingen.
Hoe de prijs van een managed SOC is opgebouwd
Een transparante SOC-prijs bestaat uit vier onderdelen, die u elk afzonderlijk kunt controleren:
- Monitoring per object per maand — een server of een cloud- of netwerkbron kost meer dan een werkplek, omdat die meer events genereert en meer aandacht van analisten vraagt.
- Platformcapaciteit — vCPU, RAM en logopslag in de KSZI-gecertificeerde cloud, gedimensioneerd op uw eventvolume.
- Eenmalige onboarding — uitrol, aansluiting van bronnen en tuning, plus het beveiligingsassessment en de penetratietest.
- EDR/XDR-licenties per endpoint, als u nog geen geschikte oplossing hebt.
Combineer het SOC met een onveranderbare back-upreserve in Oekraïne en u dekt zowel detectie als herstel af: het SOC bewaakt de back-upjobs en slaat alarm bij elke poging om ermee te knoeien.
Laat uw SOC-gereedheid beoordelen
Vertel ons wat u moet monitoren — wij doen een voorstel voor de architectuur, de dimensionering op basis van uw eventvolume en een onboardingplan van 40 dagen.
Deze gids is opgesteld door engineers van Corvus Intelligence die back-up, disaster recovery en beveiligingsmonitoring ontwerpen voor overheidsorganisaties en organisaties in de vitale infrastructuur. Over Corvus Intelligence →