Oui — un HackRF One peut détecter les drones. Il s'accorde de 1 MHz à 6 GHz, couvrant toutes les bandes sur lesquelles émettent les drones grand public et FPV ; ses 20 MHz de bande passante instantanée captent un lien descendant numérique complet du drone ; et son mode balayage embarqué parcourt toute la plage de 6 GHz en environ 0,75 s. Les limites sont tout aussi réelles : un convertisseur 8 bits, aucune présélection à l'étage d'entrée et un seul canal de réception semi-duplex sur USB 2.0. Cette combinaison en fait une excellente plateforme de prototypage et un mauvais capteur de terrain — ce guide couvre les deux moitiés de ce verdict, ainsi que la trajectoire de montée en gamme entre les deux.
Ce que le HackRF One apporte à la détection de drones
La documentation de Great Scott Gadgets résume la plateforme en une poignée de chiffres, et chacun a une conséquence directe pour le travail sur les drones :
- Accord de 1 MHz à 6 GHz, semi-duplex. Toutes les bandes drones utiles — radiocommande sur 433/868/915 MHz, vidéo analogique sur 1,2 GHz, commande et vidéo sur 2,4 et 5,8 GHz — sont dans la plage. Le semi-duplex ne pose aucun problème en réception seule ; il n'importe que si vous imaginez ce boîtier faire autre chose qu'écouter (ce que, pour des raisons juridiques vues plus loin, vous ne devez pas faire).
- 2 à 20 millions d'échantillons/s en quadrature, 8 bits I et 8 bits Q. Vingt mégahertz de bande, c'est exactement un canal descendant OFDM de classe OcuSync : vous voyez donc le signal entier d'un coup. Le convertisseur 8 bits derrière (un étage analogique MAX5864, 48,5 dB de SINAD à 22 Msps d'après la fiche technique du fabricant — moins de huit bits effectifs) est la contrainte déterminante : un lien de drone faible qui partage le spectre avec une salve Wi-Fi puissante disparaît simplement dans le bruit de quantification du convertisseur. Les récepteurs anti-drones de production utilisent des convertisseurs 12 à 16 bits précisément pour cette raison.
- Sans présélection, −5 dBm maximum en entrée. L'étage d'entrée large bande n'a aucun filtrage sous-bande devant lui : un téléphone ou un point d'accès proche désensibilise tout, et un émetteur vraiment puissant à proximité peut détruire le récepteur. Le filtrage d'entrée est une fonctionnalité de production.
- USB 2.0 Haute Vitesse. Un seul HackRF One à 20 Msps consomme pratiquement toute la bande passante d'un bus USB 2.0 — impossible d'en accrocher plusieurs sur un hub pour dimensionner ainsi. La règle : un appareil par bus.
- Quartz d'origine, port d'horloge externe. Le HackRF One est livré sans oscillateur compensé en température (le HackRF Pro plus récent intègre un TCXO). Pour un travail précis en fréquence, injectez un signal carré 10 MHz à 3,3 V dans le port CLKIN (SMA), ou chaînez le CLKOUT d'un appareil au CLKIN d'un autre.
- Mode balayage dans le firmware.
hackrf_sweepréaccorde la radio sans intervention de l'hôte et atteint une vitesse de balayage de 8 GHz par seconde — 0,75 s pour toute la plage d'accord de 6 GHz. Il entrelace deux tranches de sortie de 5 MHz par pas de 20 MHz pour éviter la raie DC centrale et l'atténuation aux bords de bande, au prix de la moitié de la cadence théorique ; un mode linéaire exploite les 20 MHz complets de chaque pas mais affiche une raie DC tous les 20 MHz.
Deux remarques d'exploitation de la documentation comptent en pratique. D'abord, les fréquences d'échantillonnage inférieures à 8 Msps ne sont pas recommandées — en dessous, le filtre de bande de base n'élimine pas proprement l'énergie du spectre adjacent. Ensuite, le gain de réception se répartit sur trois étages (amplificateur RF d'environ 11 dB, gain FI 0–40 dB par pas de 8 dB, gain bande de base 0–62 dB par pas de 2 dB), et trouver la bonne combinaison pour votre site est un exercice manuel qui détermine directement si les liens drones faibles passent au-dessus ou en dessous de votre plancher de bruit effectif. Pour une comparaison complète de la place du HackRF parmi les clés RTL-SDR, les USRP et les récepteurs militaires spécialisés, voir notre guide des plateformes SDR pour la défense.
Quelles émissions de drones un HackRF détecte réellement
Tous les signaux de drones ne sont pas également visibles, et une catégorie courante n'est tout simplement pas un problème de SDR. Le tableau ci-dessous est la version honnête de ce qu'un HackRF vous montre :
| Émission du drone | Bande | Ce que le HackRF montre | Verdict |
|---|---|---|---|
| Drones sur Wi-Fi (jouets, éducatifs, pilotés au téléphone) | 2,4 / 5 GHz 802.11 | Des salves Wi-Fi ordinaires — le drone n'est qu'une station ou un point d'accès de plus | Facile à voir, difficile à attribuer |
| Liens numériques de commande et vidéo (classe DJI OcuSync) | 2,4 + 5,8 GHz, canaux OFDM de 20 MHz | Une paire OFDM large bande continue ; le chiffrement AES de la charge utile ne masque pas l'énergie | Détectable sur toute la bande |
| Balise de suivi propriétaire (type DJI DroneID) | Sur le lien descendant OFDM, intervalle ~640 ms | Petites trames périodiques détachées du flux vidéo | Meilleure source d'identité si vous investissez dans le décodage |
| Vidéo FPV analogique | 5,645–5,945 GHz canalisée ; 1,2/1,3 GHz pour longue portée | Une porteuse vidéo analogique puissante et stable d'environ 8 MHz de large | Le signal le plus facile du ciel |
| Radiocommande longue portée (classe ExpressLRS, Crossfire) | 433/868/915 MHz et 2,4 GHz | Sauts de fréquence étroits à faible rapport cyclique ou chirps LoRa | Exige une veille large bande canalisée |
| Remote ID (ASTM F3411) | Transports Bluetooth et Wi-Fi | Trames BLE / Wi-Fi ordinaires, sans signature RF distinctive | Utilisez plutôt un récepteur Wi-Fi/BLE |
Trois de ces lignes méritent explication. Les liens OFDM de commande et vidéo des drones grand public sont le cas d'usage central : la détection n'exige pas de déchiffrement, seulement la présence d'un signal OFDM large de 20 MHz avec un rythme et un rapport cyclique de type drone. DJI annonce environ 15 km de portée en vue directe pour ces liens : le drone rayonne donc généralement bien plus de puissance qu'il n'en faut à votre récepteur pour le voir — la contrainte, c'est votre plancher de bruit, pas le drone.
La ligne de la balise de suivi est la plus intéressante. Des chercheurs de la Ruhr-Universität Bochum et du CISPA (NDSS 2023) ont rétro-ingénieré la diffusion propriétaire DroneID de DJI et montré, d'une part, qu'elle n'est pas chiffrée contrairement à une croyance répandue et, d'autre part, qu'elle transporte la position du drone, le point de départ et la localisation du télépilote, en se répétant environ toutes les 640 ms. Leur prototype — un ordinateur portable plus un petit SDR — la décodait de façon fiable à environ 10 m ; cette portée découle de leur priorité à la rétro-ingénierie plutôt qu'à la performance, pas d'une propriété du signal. Nous restons délibérément à ce niveau descriptif ; une chaîne de décodage industrielle est un programme d'ingénierie à elle seule.
Remote ID n'est pas un problème de SDR. La règle Part 89 de la FAA impose aux drones enregistrés de diffuser identification et position sur un spectre compatible avec les appareils radio personnels ordinaires, via les transports Bluetooth et Wi-Fi définis dans l'ASTM F3411. Un HackRF ne montrera ce trafic que comme de l'énergie ISM générique ; le bon outil est un récepteur Wi-Fi/Bluetooth — à la limite, un téléphone. Et la norme elle-même précise qu'elle ne couvre pas les aéronefs qui contournent délibérément Remote ID — c'est exactement pourquoi la détection RF des liens bruts reste nécessaire. L'architecture autour de toutes ces émissions est traitée dans notre guide compagnon sur la détection de drones par RF.
La chaîne de détection : balayer, demeurer, classer, alerter
Un prototype HackRF fonctionnel est une petite chaîne de traitement, et chaque étage a une forme standard :
- Établissez d'abord la référence du site. Avant d'alerter sur quoi que ce soit, enregistrez à quoi ressemble l'occupation normale du spectre — notre guide d'étude de spectre RF pour la détection de drones y consacre un traitement détaillé. Un détecteur sans référence hurle à chaque salve Wi-Fi ou reste sourd.
- Balayez large, puis demeurez. Lancez
hackrf_sweepsur toute la plage (ou les sous-bandes ISM 2,4 et 5,8 GHz) pour repérer l'énergie candidate, puis parquez-vous à 20 Msps sur la tranche active pour capturer le canal entier — séquences de sauts, cadence des salves comprises. - Détectez avec un seuil adaptatif. Convertissez les IQ en spectrogramme et lancez un détecteur de type CFAR qui estime le plancher de bruit par bin de fréquence et signale les dépassements rapportés à cette estimation, jamais à un niveau de puissance absolu fixe.
- Extrayez les attributs. Pour chaque détection : fréquence centrale, largeur de bande, durée de salve, période entre salves, rythme et motif des sauts. Un lien de commande à saut de fréquence se trahit par le motif de ses sauts, pas par une salve isolée.
- Classez. Commencez par des règles (une porteuse stable de 8 MHz à 5,8 GHz, c'est de la vidéo analogique ; deux blocs OFDM de 20 MHz appariés à cadence asymétrique, c'est un lien commande/vidéo grand public), puis passez aux modèles entraînés — les techniques sont couvertes dans nos articles sur la classification des signaux par apprentissage automatique et les chaînes de traitement SDR.
- Alertez avec une logique de pistes. Exigez plusieurs détections cohérentes dans une fenêtre de temps avant de lever une alerte, pour qu'un artefact de four à micro-ondes n'atteigne jamais un opérateur.
L'outillage est volontairement banal : hackrf_sweep émet des lignes CSV de la forme date, time, hz_low, hz_high, hz_bin_width, num_samples, dB, … avec des largeurs de bin de 5 MHz jusqu'à 2445 Hz, que n'importe quel langage de script consomme sans effort :
# sweep the 2.4 GHz ISM band at ~2.4 kHz resolution
hackrf_sweep -f 2400:2483 -w 2445
# date, time, hz_low, hz_high, hz_bin_width, num_samples, dB, dB, ...
Autour, GNU Radio et SDR++ gèrent les captures de veille à 20 Msps, SoapySDR garde le code de traitement portable vers d'autres récepteurs, et Python avec NumPy suffit pour le détecteur et l'étage d'attributs sur tout ordinateur portable moderne. Les exigences hôte sont modestes — la documentation ne spécifie aucun processeur minimum et se contente d'avertir que le SDR est gourmand en CPU et qu'un HackRF veut pour lui pratiquement tout le bus USB 2.0 aux fréquences d'échantillonnage élevées.
Fausses alertes : survivre à l'encombrement urbain des bandes 2,4 et 5,8 GHz
Les bandes ISM 2,4 et 5,8 GHz sont le spectre non licencié le plus encombré qui soit — et c'est exactement là que vivent les drones grand public. En déploiement urbain, votre détecteur rivalise avec des centaines de réseaux Wi-Fi, du trafic Bluetooth et des émetteurs vidéo, et le convertisseur 8 bits du HackRF aggrave le problème : chaque signal ISM fort consomme la dynamique du convertisseur dont un lien de drone faible a besoin. Trois pratiques gardent les fausses alertes soutenables. D'abord, des seuils relatifs par bin plutôt que des planchers de puissance absolus. Ensuite, une référence glissante tenue à jour, pour que le détecteur remarque les écarts par rapport à l'occupation normale de ce site plutôt que des absolus de tout le spectre. Enfin, une logique de confirmation qui exige un motif de type drone — rapport cyclique soutenu, structure de sauts, paire montée/descente — plutôt qu'une seule excursion d'énergie. L'étage de classification concentre l'essentiel du véritable travail d'ingénierie, et c'est le même problème que l'étage d'entrée soit un HackRF ou un récepteur de production.
Pourquoi un seul HackRF ne vous donnera pas de relèvement
Un HackRF One isolé rapporte fréquence, largeur de bande et puissance. Il ne peut pas vous dire où est l'émetteur, car la radiogoniométrie exige soit une antenne multicanale cohérente en phase sur un seul site, soit plusieurs capteurs synchronisés en temps pour des solutions TDOA ou FDOA. Le matériel offre des briques — une horloge 10 MHz partagée via CLKIN/CLKOUT, et un déclenchement matériel auquel la documentation prête une synchronisation temporelle à moins d'une période d'échantillonnage — mais la documentation s'arrête délibérément avant de promettre la cohérence de phase entre appareils, et un dispositif TDOA non cohérent bâti sur des oscillateurs indépendants vous donne des problèmes d'offset de fréquence avant de vous donner des solutions. Le commutateur d'antennes optionnel Opera Cake a un mode temporel explicitement destiné à l'expérimentation de la radiogoniométrie pseudo-Doppler — une expérience de relèvement légitime de niveau concours scientifique scolaire, pas une capacité de production. Les réseaux cohérents, comme les récepteurs goniomètres à cinq canaux, existent au bas du marché et fonctionnent bien — mais ils couvrent environ 100 MHz à 1 GHz, ce qui exclut 2,4 et 5,8 GHz. Pour une vraie géolocalisation, il faut des SDR multicanal cohérents ou une architecture réseau TDOA/FDOA ; la géométrie est couverte par l'article compagnon sur la géolocalisation FDOA et notre couverture existante des techniques passives TDOA/FDOA.
Du prototype HackRF au capteur de production
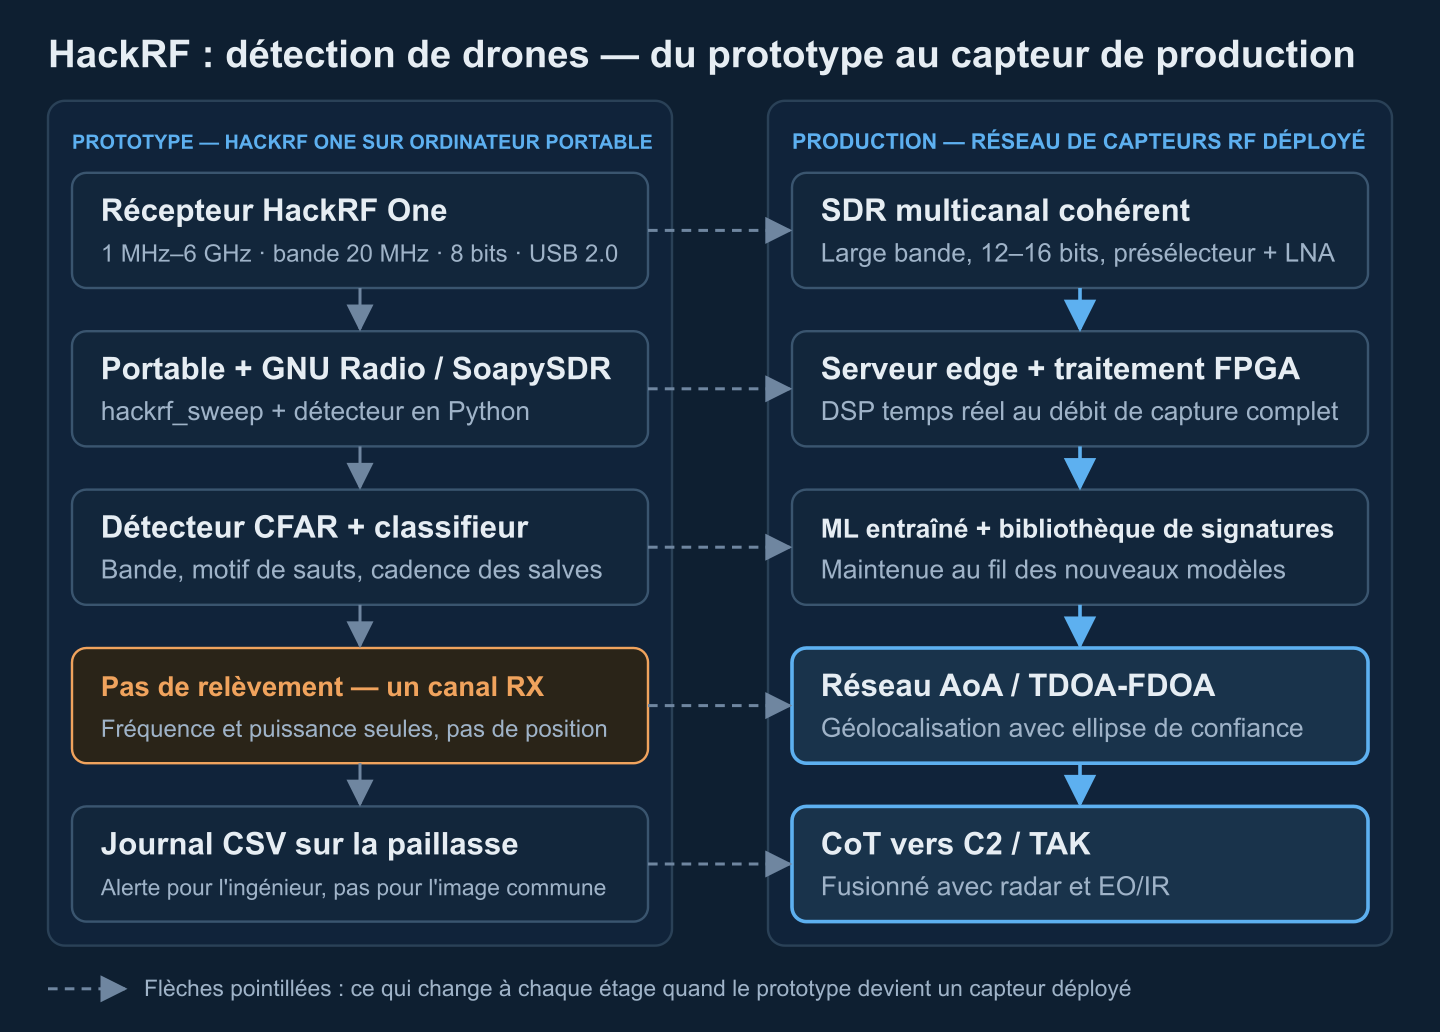
Le prototype prouve la chaîne de détection. Le système de production garde la chaîne et améliore chaque étage :
| Capacité | Prototype HackRF One | Capteur RF anti-drone de production |
|---|---|---|
| Plage d'accord | 1 MHz–6 GHz | ~70 MHz–6 GHz par canal, étages d'entrée spécialisés par bande |
| Bande passante instantanée | 20 MHz, un canal | 100–400 MHz sur deux canaux cohérents ou plus |
| Dynamique | Convertisseur 8 bits, 48,5 dB SINAD | Convertisseurs 12–16 bits — des dizaines de dB de dynamique utile en plus |
| Étage d'entrée | Large bande, sans présélection, −5 dBm max en entrée | Présélecteurs, LNA, sous-bandes filtrées, protection d'entrée |
| Référence | Quartz d'origine ; CLKIN 10 MHz optionnel | Oscillateurs disciplinés par GPS, chaînes de réception calibrées |
| Géolocalisation | Aucune — un seul canal (pseudo-Doppler seulement comme expérience) | Réseaux AoA cohérents et/ou réseaux de capteurs TDOA-FDOA |
| Débit | USB 2.0, un flux de 20 Msps par bus | 10 GbE ou traitement FPGA au débit de capture complet |
| Logique de détection | hackrf_sweep + outils ouverts + règles écrites à la main | Bibliothèques de signatures maintenues, classifieurs ML entraînés, gestion de pistes |
| Environnement | Boîtier de paillasse | Durci, blindé CEM, qualifié en température |
| Sortie | Lignes CSV dans un terminal | CoT vers C2/TAK, fusionné avec radar et EO/IR |
Deux lignes méritent l'accent. La bibliothèque de signatures est un actif vivant : un classifieur entraîné sur les drones grand public d'aujourd'hui ne reconnaîtra pas le modèle de la saison prochaine, donc un programme opérationnel budgétise une collecte, un étiquetage et un réentraînement continus — le travail de données est un coût permanent, pas un paramétrage ponctuel. Et l'essai et l'évaluation sur cibles volées (des drones amis selon des profils scriptés) est ce qui transforme les affirmations des fournisseurs en probabilités de détection mesurées sur votre site ; l'avis consultatif de la FAA lui-même note que des écarts significatifs entre affirmations des fournisseurs et performances réelles ont été observés.
C'est le point où un prototype de paillasse devient un programme d'ingénierie : étages d'entrée cohérents, géolocalisation, maintenance des signatures et intégration C2. Nous construisons des chaînes de détection et classification RF, des réseaux de capteurs DF/TDOA et l'intégration TAK pour des programmes anti-drones — dites-nous ce que votre expérimentation HackRF a trouvé et nous cadrerons le capteur dont elle est l'embryon.
Publier les détections : CoT, TAK et fusion de capteurs
Une détection qui vit dans un fichier CSV ne protège personne. Le schéma standard consiste à publier chaque détection confirmée comme événement Cursor-on-Target vers un TAK Server (TCP/TLS, généralement le port 8089), qui la diffuse aussitôt aux clients ATAK, WinTAK et CloudTAK sur l'image opérationnelle commune. L'événement emploie un code de type cible aérienne hostile ou inconnue, une attribution générée par la machine et une heure de péremption (stale) de 20 à 30 s dans le futur pour que la piste survive aux brèves lacunes de détection :
<event version="2.0" uid="RF-SNSR-1-DET-42" type="a-h-A-M-H-Q" how="m-g"
       time="2026-10-07T10:00:00.000Z" stale="2026-10-07T10:00:30.000Z">
  <point lat="48.3794" lon="31.1656" hae="150.0" ce="9999999.0" le="9999999.0"/>
  <detail><contact callsign="RF-DETECTION"/>
    <remarks>5.8 GHz analog FPV video, sensor-relative, no fix yet</remarks></detail>
</event>
Les valeurs sentinelle ce/le disent honnêtement « position inconnue » — avant géolocalisation, une détection nue ne peut rapporter que la position du capteur lui-même et les paramètres de l'émetteur. La détection RF a aussi un angle mort que les autres modalités couvrent : un drone passé en vol autonome sur points de tournant avec son lien de commande coupé ne rayonne plus les signaux sur lesquels un capteur RF se fonde. C'est pourquoi les architectures de production fusionnent la RF avec le radar (qui suit la cellule indépendamment des émissions) et l'EO/IR (qui confirme visuellement), l'association de pistes décidant quand trois contacts capteurs deviennent une entité UAV — l'architecture est détaillée dans nos guides sur le logiciel C2 anti-drones, le logiciel de guerre électronique anti-UAV et l'intégration de la télémétrie de drones avec TAK.
Limites juridiques et sécurité
Tout dans cet article est en réception seule. C'est une ligne délibérée. Aux États-Unis, un avis juridique interagences de 2020 de la FAA, du DOJ, de la FCC et du DHS note que les systèmes RF qui surveillent les communications entre un UAS et sa station sol peuvent engager le Pen/Trap Statute et le Wiretap Act selon ce qui est capté ou décodé — la détection passive d'énergie et le décodage de protocoles ne sont pas traités pareil. Émettre est un autre monde : 47 U.S.C. §333 interdit le brouillage volontaire des radiocommunications licenciées et §302a proscrit carrément les brouilleurs ; brouiller, usurper ou prendre le contrôle d'un drone est illégal pour les civils, et nous ne donnons aucune consigne pour cela. Les autres juridictions diffèrent dans le détail mais tracent la même ligne entre détecter et agir. Impliquez vos juristes avant le déploiement, pas après.
Faites passer votre prototype SDR au rang de capteur déployé
Corvus Intelligence construit des chaînes de détection et de classification RF, des réseaux de capteurs DF/TDOA cohérents et l'intégration C2/TAK pour des programmes anti-drones — des bancs de faisabilité de classe HackRF aux capteurs multicanal de production.
Préparé par l'équipe d'ingénierie SIGINT/RF de Corvus Intelligence, qui construit des chaînes de détection de drones, des réseaux de géolocalisation et des intégrations C2 pour des clients de la défense ; chaque chiffre matériel de ce guide a été vérifié contre la documentation de Great Scott Gadgets, les fiches techniques des fabricants et la recherche évaluée par les pairs. À propos de Corvus Intelligence →