Vuonna 2022 monet Ukrainan viranomaiset, valtionyhtiöt ja säänneltyjen alojen yritykset siirsivät tietojärjestelmänsä Microsoft Azureen, AWS:ään ja muihin ulkomaisiin julkisiin pilviin pitääkseen ne toiminnassa sotatilan aikana. Ratkaisu toimi – mutta useimmat näistä järjestelmistä varmuuskopioidaan yhä saman pilven sisällä, saman palveluntarjoajan ympäristöön ja usein samalle alueelle. Jos tili suljetaan, pilvialue kaatuu tai hyökkääjä saa pääkäyttäjäoikeudet, tuotanto ja kaikki palautuspisteet katoavat yhdellä kertaa.
Riippumaton varakopio paikkaa tämän aukon: muuttumaton, salattu kopio jokaisesta kriittisestä järjestelmästä sertifioidussa konesalissa Ukrainassa – päivitettynä joka päivä ja testattuna sovitun aikataulun mukaan. Tässä artikkelissa käymme läpi käyttämämme viitearkkitehtuurin, sen mitoituksen ja kustannukset sekä sen, miten ratkaisu otetaan käyttöön noin 40 päivässä.
Miksi pilven oma varmuuskopiointi ei ole riippumaton varakopio
Pilvialustojen omat varmuuskopiopalvelut sopivat erinomaisesti arjen palautuksiin, mutta niiden kohtalo on sidottu alustaan, jota ne suojaavat. Azure Backup säilyttää palautuspisteet Recovery Services vaultissa, joka kuuluu samaan tilaukseen ja vuokraajaan (tenant); kun käytössä on paikallisesti redundantti tallennus (LRS), kaikki kopiot sijaitsevat yhdellä alueella. AWS Backupin varmuuskopiosäilöt noudattavat samaa mallia.
- Sama palveluntarjoaja, sama vikaantumisalue. Tilin jäädytys, laskutuskiista, pakotepäätös tai alueellinen käyttökatko vie tuotannon ja varmuuskopiot pois käytöstä samalla hetkellä.
- Samat identiteetit. Kaapatulla yleisen järjestelmänvalvojan tilillä voi muuttaa varmuuskopiokäytäntöjä, lyhentää säilytysaikaa tai tyhjentää pehmeästi poistetut kohteet, ellei jokaista suojausta ole määritetty täydellisesti.
- Ei vientimahdollisuutta. Azure Backupin palautuspisteitä ei voi viedä ulos tiedostoina. Ainoa tapa saada tiedot ulos on palauttaa yhden palautuspisteen levyt ja ladata ne kokonaisuudessaan – joka kerta.
Viimeinen kohta määrää koko projektin suunnan: et voi vain ”siirtää olemassa olevia varmuuskopioita” toiseen konesaliin. Riippumaton varakopio tarvitsee oman varmuuskopioketjun – ensin yksi täysi kopio, sitten päivittäiset inkrementaaliset kopiot – ja se kirjoitetaan tallennustilaan, jota pilvipalveluntarjoaja ei hallitse.
Mitä Ukrainan sääntely edellyttää kriittisiltä järjestelmiltä
Ukrainan säännökset osoittavat samaan suuntaan. Ministerikabinetin päätöksellä nro 205 (21.2.2025) vahvistetut tietojärjestelmien pakolliset vaatimukset edellyttävät, että I- ja II-luokan järjestelmien omistajilla on ensisijaisesta käyttöympäristöstä riippumaton varakopio.
Ministerikabinetin päätös nro 263 (12.3.2022) sallii valtion tietovarantojen sijoittamisen ulkomaisiin pilviin sotatilan aikana ja velvoittaa julkiset toimijat lopettamaan tämän kuuden kuukauden kuluessa sotatilan päättymisestä. Ajantasainen kopio Ukrainassa on käytännön edellytys tietojen kotiuttamiselle.
Myös varakopion sijaintia säännellään. Ukrainan lain ”pilvipalveluista” ja ministerikabinetin päätöksen nro 154 (11.2.2025) mukaan julkiset toimijat käyttävät pilvi- ja konesalipalveluja palveluntarjoajilta, jotka on merkitty viralliseen luetteloon. Luetteloa ylläpitää Ukrainan erityisviestinnän ja tietosuojan valtionpalvelu (SSSCIP). Vuoden 2026 puolivälissä luettelossa olivat De Novo, GigaCloud, DataPark ja UCloud, joiden kaikkien pilvi-infrastruktuurilla on KSZI (Ukrainan kattava tietoturvajärjestelmä) -todistus.
Tiivistettynä: riippumaton kopio KSZI-sertifioidussa pilvessä Ukrainassa paikkaa häiriönsietokyvyn aukon, täyttää I–II-luokan järjestelmien varakopiovaatimuksen ja pohjustaa paluun ulkomaisista pilvistä.
Viitearkkitehtuuri: kaksi muuttumatonta kopiota Ukrainassa
Ratkaisu jättää pilven oman varmuuskopioinnin ennalleen ja lisää sen rinnalle erillisen, riippumattoman ketjun, joka päättyy Ukrainaan.
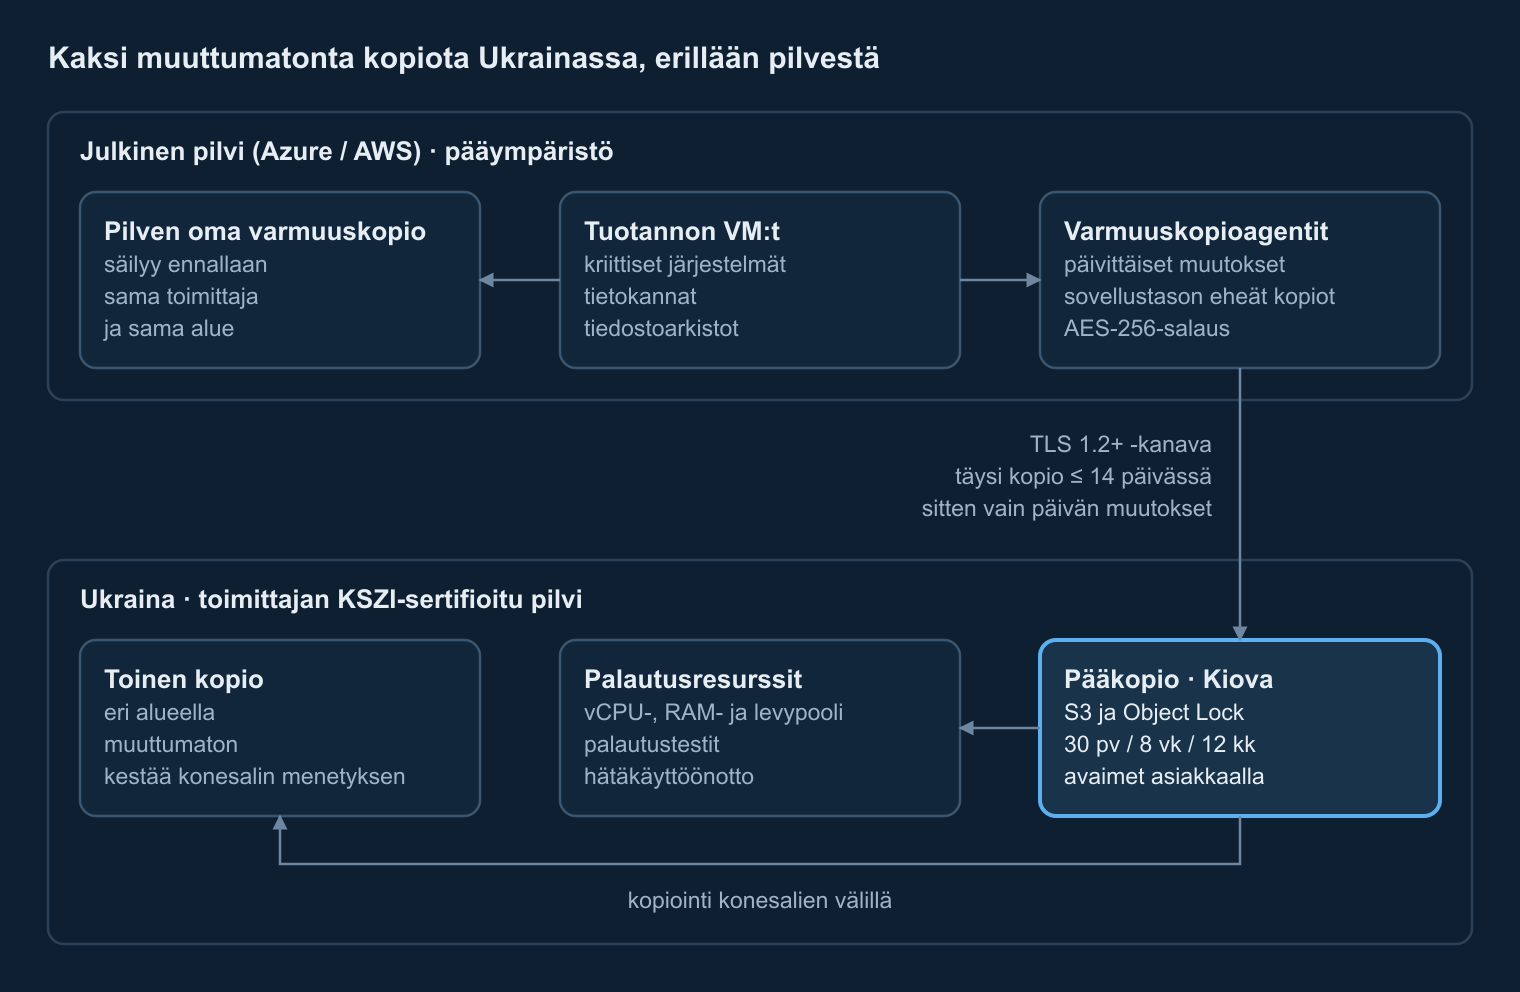
- Varmuuskopioagentit pilvessä. Veeam-agentit (tai Veeam Backup for Microsoft Azure) toimivat jokaisen suojattavan virtuaalikoneen rinnalla ja tekevät sovellustasolla eheät kopiot Oracle-, Microsoft SQL Server- ja PostgreSQL-tietokannoista. Tiedot pakataan ja salataan AES-256-algoritmilla ennen kuin ne lähtevät virtuaalikoneelta.
- Salattu siirto. Kopiot kulkevat TLS 1.2+ -yhteyttä pitkin S3-yhteensopivaan päätepisteeseen Ukrainassa. Ensimmäinen täysi kopio siirretään kahden viikon kuluessa, minkä jälkeen lähetetään vain päivittäiset muutokset.
- Muuttumaton pääkopio. S3-säilö, jossa Object Lock on compliance-tilassa (WORM), pitää jokaisen palautuspisteen muuttumattomana koko säilytysajan – edes pääkäyttäjät eivät voi poistaa sitä.
- Toinen kopio eri alueella. Palautuspisteet replikoidaan konesaliin toisella Ukrainan alueella, joten yhden konesalin menetys ei vie varakopiota mukanaan.
- Palautusresurssit. Tallennuksen rinnalla oleva vCPU-, RAM- ja levypooli palvelee ajoitettuja palautustestejä ja tarvittaessa järjestelmien käynnistämistä Ukrainassa ilman pilveä.
Identiteetit on eriytetty tarkoituksella: varmuuskopiotileillä on oma monivaiheinen tunnistautuminen, eikä niitä ole federoitu asiakkaan Microsoft Entra ID:n kanssa, joten kaapattu pilviympäristö ei avaa reittiä kopioihin. Salausavaimet pysyvät asiakkaalla.
Säilytyskäytäntö ja tallennustilan mitoitus
Kapasiteetin määräävät yhden täyden kopion koko, päivittäinen muutosmäärä ja säilytyskäytäntö. Isoisä-isä-poika-malli (GFS), jossa säilytetään 30 päivittäistä, 8 viikoittaista ja 12 kuukausittaista palautuspistettä, on yleinen tavoite I-luokan järjestelmille; kevyempi 14 päivän / 4 viikon käytäntö sopii vähemmän kriittisille työkuormille.
| Lähtötieto | Esimerkkiarvo | Mihin se vaikuttaa |
|---|---|---|
| Käytetty data (ei varattu levytila) | 20 TB | Määrää täyden kopion koon |
| Datan tiivistys | 1,5× | Täysi kopio ≈ 13,3 TB tallennustilassa |
| Päivittäinen muutos tiivistyksen jälkeen | 200 GB | Kunkin päivittäisen palautuspisteen koko |
| Säilytys | 30 pv / 8 vk / 12 kk | Säilytettävien palautuspisteiden määrä |
| Tulos sis. lisätilan ja 15 %:n kasvuvaran | ≈ 42 TB | vrt. ≈ 22 TB säilytyksellä 14 pv / 4 vk |
Yleisin virhe on mitoittaa varakopio ”yhdeksi kopioksi levyistä”. Kun säilytys on 12 kuukautta, historia voi viedä yhtä paljon tilaa kuin itse täysi kopio. Vaiheittainen mitoitusoppaamme esittelee kaavat ja laskuesimerkin.
Mistä kustannukset muodostuvat
Ukrainassa sijaitsevan varakopion kustannukset koostuvat neljästä erästä. Kun ne tunnetaan etukäteen, budjettiesitys pysyy realistisena.
- Tallennustila per TB kuukaudessa palveluntarjoajan KSZI-sertifioidussa pilvessä sekä pääkopiolle että toiselle kopiolle. Laskutus perustuu yleensä todelliseen keskimääräiseen kuukausivolyymiin.
- Kertaluonteiset palvelut: varmuuskopioketjun suunnittelu ja käyttöönotto, täyden kopion alkusiirto ja ensimmäinen palautustestikierros.
- Palautusresurssit käyttökuukausittain – testeihin ja hätäpalautukseen.
- Pilvestä lähtevä tiedonsiirto (egress), jonka laskuttaa pilvipalveluntarjoaja. Azuren Euroopan listahinnoilla kuukauden ensimmäiset 10 TB maksavat 0,087 $/GB ja seuraavat 40 TB 0,083 $/GB, joten 25 TB:n alkusiirto maksaa noin 2 100 $ ja 6–15 TB:n kuukausittaiset muutokset 500–1 300 $.
Pakkaus, deduplikointi ja reitityksen asetukseen (routing preference) perustuva hinnoittelu voivat pienentää egress-kuluja kolmanneksella tai enemmänkin. Jos pilvitilaus kuuluu sponsorointiohjelman piiriin, lähtevä tiedonsiirto saattaa olla jo maksettu.
Palautustestaus ja palautusresurssit
Kopio, jota ei ole koskaan palautettu, on toiveajattelua – ei varautumista. Palautamme jokaisen suojatun järjestelmän alkusiirron jälkeen ja toistamme täydet testit vähintään kerran vuodessa dokumentoiden mitatun palautumisajan (RTO) ja palautuspisteen (RPO).
Suurimpien järjestelmien – tyypillisesti kahden palvelimen asiakirjahallintajärjestelmän tai ERP-tietokannan – palautuspoolissa on oltava levytilaa koko aineistolle ja kapasiteettia kahdelle samanaikaisesti käynnissä olevalle virtuaalikoneelle. Useimmille keskikokoisille organisaatioille riittää pooli, jossa on 32 vCPU:ta, 128 GB RAM-muistia ja 20 TB levytilaa, ja se toimii samalla varaympäristönä hätätilanteessa, jos pilvi ei ole käytettävissä.
40 päivän käyttöönottosuunnitelma
- Päivät 0–5. Käyttöoikeudet, Object Lock -säilöt, varmuuskopiopalvelin, salaus, MFA ja auditointilokitus.
- Päivät 5–19. Jokaisen suojattavan virtuaalikoneen ensimmäinen täysi kopio; päivittäiset inkrementaaliset kopiot alkavat heti, kun kunkin virtuaalikoneen ensimmäinen kopio on valmis.
- Päivät 19–26. Replikointi toiselle alueelle ja kopioketjun tarkistus.
- Päivät 26–40. Kaikkien järjestelmien palautustestit, testipöytäkirjat, varmuuskopiointipolitiikka ja toipumissuunnitelma.
- Sen jälkeen kuukausittain. Valvonta, eheystarkistukset ja raportti töiden onnistumisesta, datamääristä ja häiriöistä.
Mitä saat Corvus Intelligenceltä
- Dokumentoitu arkkitehtuuri ja varmuuskopiointipolitiikka, jotka vastaavat I–II-luokan järjestelmien varakopiovaatimusta.
- Sekä pääkopio että toissijainen kopio muuttumattomina SSSCIP:n luettelossa olevien palveluntarjoajien KSZI-sertifioiduissa pilvissä.
- Palautustestit pöytäkirjoineen sekä toipumissuunnitelma, jonka tiimisi pystyy toteuttamaan.
- Varmuuskopiointitöiden valvonta 24/7 ja SLA, jossa kriittisiin häiriöihin reagoidaan tunnin kuluessa.
- Läpinäkyvä yksikköhinnoittelu – per TB, per palautusresurssien käyttökuukausi ja per kertaluonteinen palvelu – valmiina budjettiesitykseen.
Varakopio sopii luontevasti yhteen jatkuvan tietoturvavalvonnan kanssa: Security Onioniin perustuva hallinnoitu SOC-palvelumme valvoo varmuuskopiotapahtumia muun infrastruktuurin rinnalla ja hälyttää kaikista yrityksistä peukaloida niitä.
Pyydä varakopiollesi mitoitus- ja kustannusarvio
Lähetä meille luettelo järjestelmistä ja tietomääristä – saat meiltä arkkitehtuurin, tallennus- ja egress-kustannusarvion sekä käyttöönottosuunnitelman.
Oppaan ovat laatineet Corvus Intelligencen insinöörit, jotka suunnittelevat varmuuskopiointi-, toipumis- ja tietoturvavalvontaratkaisuja julkishallinnolle ja kriittisen infrastruktuurin organisaatioille. Tietoa Corvus Intelligencestä →