Ukrainan julkisiin instituutioihin kohdistuvat hyökkäykset eivät katso virka-aikoja. Useimmat organisaatiot eivät kuitenkaan pysty miehittämään tietoturvavalvomoa ympäri vuorokauden: se vaatii analyytikot kolmeen vuoroon, havainnointialustan, uhkatiedustelua ja poikkeamien käsittelyn toimintamallit – ja kaiken on toimittava ensi kuussa, ei kahden vuoden päästä.
Hallinnoitu SOC tarjoaa tämän kyvykkyyden palveluna. Alla esittelemme viitearkkitehtuurin, jonka toteutamme Security Onionilla – avoimella alustalla uhkien havainnointiin ja metsästykseen – niin, että kaikki tapahtumat ja lokit säilytetään KSZI (Ukrainan kattava tietoturvajärjestelmä) -sertifioidussa pilvessä Ukrainassa.
Miksi julkinen sektori hankkii SOC:n palveluna
- Valvonta 24/7 ilman yhdeksän hengen rekrytointia. L1-, L2- ja L3-analyytikoiden kolme vuoroa jaetaan asiakkaiden kesken, joten maksat vain omasta osuudestasi.
- Nopeasti hyötyä. Valvonta käynnistyy noin 40 päivässä monivuotisen SIEM-hankkeen sijaan.
- Sääntelyvaatimukset täyttyvät. Lokit pysyvät Ukrainassa, pääsy on hallittua ja poikkeamat raportoidaan CERT-UA:lle sovituissa määräajoissa.
- Ennustettava budjetti. Hinta valvottua palvelinta ja työasemaa kohden sekä alustaresurssit – ei yllättäviä lisenssien uusimisia.
Viitearkkitehtuuri
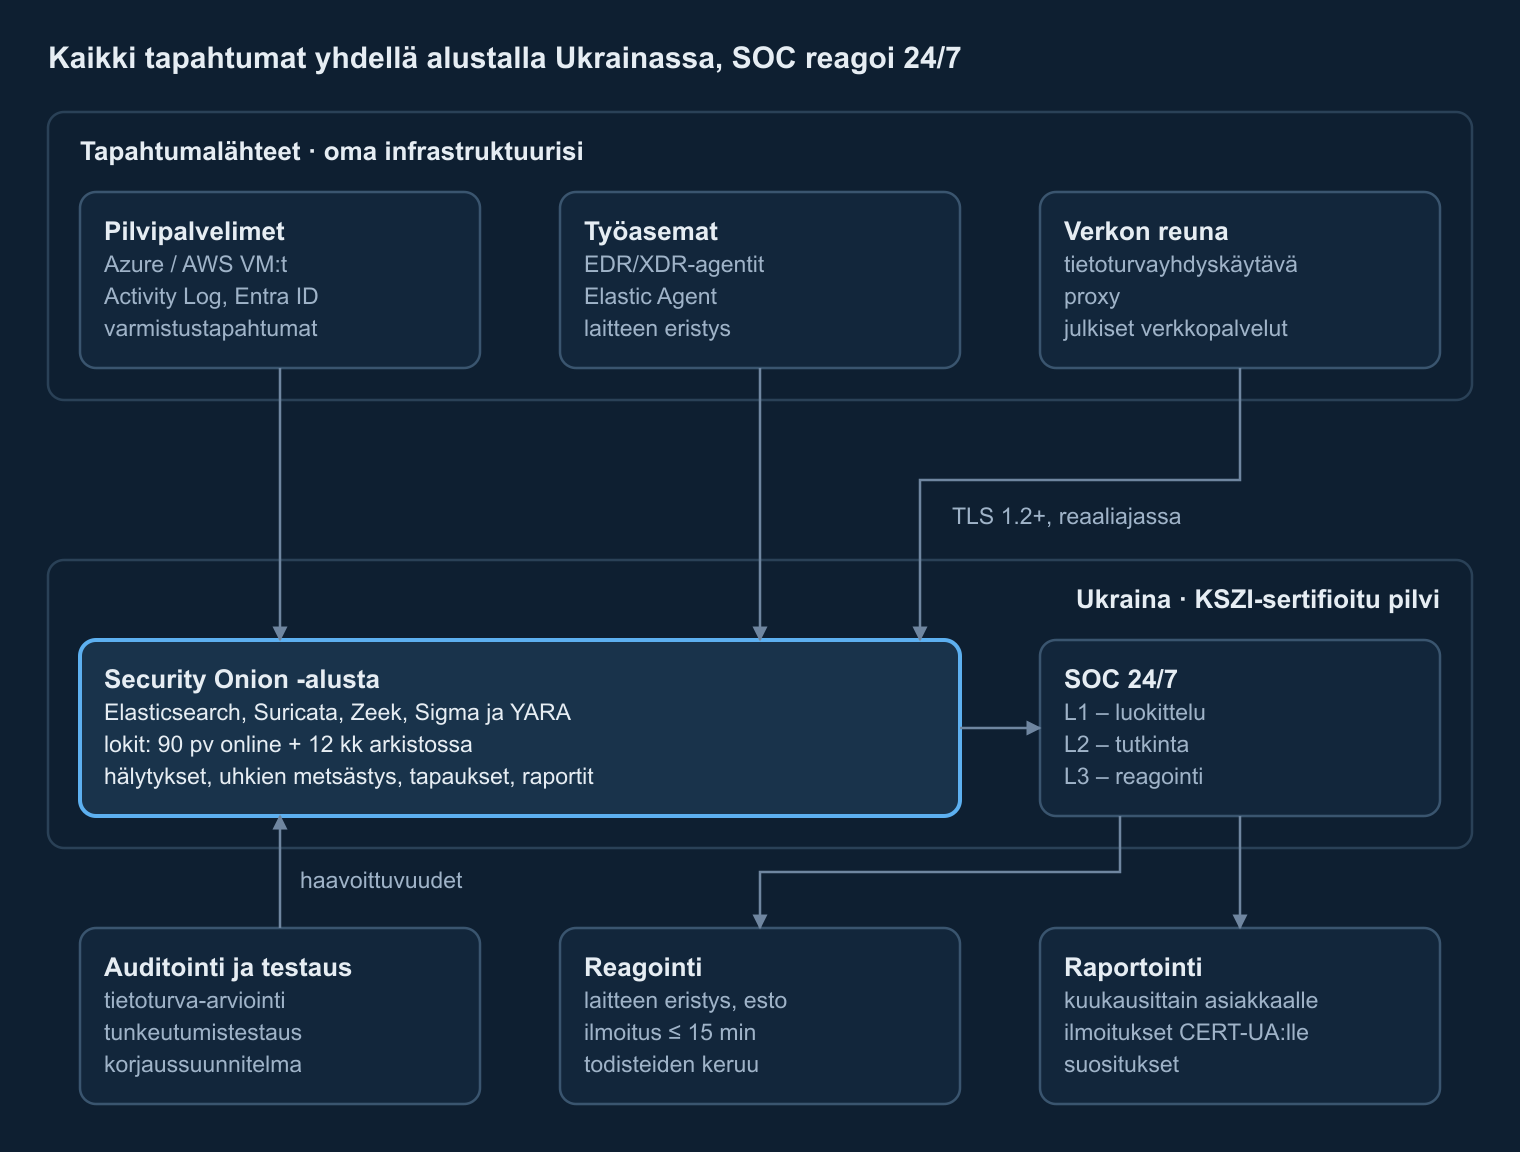
Tapahtumalähteitä ovat pilvipalvelimet – esimerkiksi Azuren virtuaalikoneet ja niiden Activity Log, Microsoft Entra ID -kirjautumiset ja varmuuskopiotapahtumat – sekä EDR/XDR-agentein varustetut työasemat ja verkon reuna: tietoturvayhdyskäytävä, välityspalvelin ja julkiset verkkopalvelut. Tapahtumat kulkevat TLS-salattuina Ukrainassa sijaitsevalle Security Onion -alustalle, jossa ne normalisoidaan, korreloidaan ja tallennetaan: 90 päivää online-tallennuksessa ja 12 kuukautta arkistossa.
Analyytikot työskentelevät Security Onion -konsolissa: L1 seuloo hälytykset, L2 tutkii, L3 rajaa poikkeamat ja metsästää uhkia. Reagointitoimet – laitteen eristäminen EDR:n kautta tai osoitteen estäminen yhdyskäytävässä – noudattavat kanssasi etukäteen sovittua toimintamallia.
Miksi Security Onion
Security Onion on maksuton ja avoin alusta, jonka puolustajat ovat rakentaneet puolustajille. Versio 2.4 yhdistää verkko- ja laitetason näkyvyyden, lokienhallinnan ja tapaustenhallinnan yhdeksi kokonaisuudeksi:
- Elasticsearch tallentaa kaikki tapahtumat ja tekee niistä haettavia.
- Elastic Agent kerää laitetiedot palvelimilta ja työasemilta; reaaliaikaiset kyselyt tehdään osqueryllä ja keskitetty hallinta Elastic Fleetissä. Laitteet, joissa ei ole agenttia, lähettävät Syslogia.
- Suricata ja Zeek tuottavat tunnistepohjaisen verkkohavainnoinnin, protokollametatiedot ja tiedostojen poiminnan; Strelka analysoi poimitut tiedostot.
- Sigma-, YARA- ja Suricata-säännöt ohjaavat havaintoja, ja niitä hienosäädetään Detections-moduulissa.
- Security Onion Console kokoaa yhteen hälytykset, koontinäkymät, uhkien metsästyksen, tapaukset ja pakettikaappauksen, ja artefaktien analysointiin on käytettävissä CyberChef.
Koska alusta on avoin, SIEM-lisenssimaksuja ei ole: budjetti menee analyytikoihin, havaintosääntöjen kehitykseen ja infrastruktuuriin gigatavuhinnoiteltujen lisenssien sijaan.
Havaintosääntöjen kehitys ja MITRE ATT&CK -kartoitus
Valmiit säännöt ovat lähtökohta, eivät havainnointistrategia. Käyttöönoton aikana määritämme normaalin toiminnan perustason 10–15 päivän ajalta, hienosäädämme turhia hälytyksiä tuottavat säännöt ja lisäämme havainnot tekniikoille, joita käytetään useimmin julkisia toimijoita vastaan: tunnistetietojen varastaminen, etäkäyttötyökalujen väärinkäyttö, järjestelmän omien binäärien hyödyntäminen (living off the land), tietojen kokoaminen ja ulosvienti.
Jokainen sääntö on kartoitettu MITRE ATT&CK -kehykseen, joten kattavuuden aukot näkyvät. Neljännesvuosittainen katsaus näyttää, mitkä taktiikat on katettu, mitkä säännöt laukesivat ja mitä hienosäädettiin.
Reagoinnin toimintamallit ja SLA
Vasteajat lasketaan hetkestä, jolloin hälytys ilmestyy alustalle:
| Prioriteetti | Esimerkki | Ilmoitus | Reagointi alkaa |
|---|---|---|---|
| Kriittinen | kiristyshaittaohjelma, kaapattu pääkäyttäjätili, tietovuoto | 15 min | 30 min |
| Korkea | epäilyttävä toiminta palvelimella, salasanaruiskutus | 1 h | 2 h |
| Keskitaso | käytäntöjen rikkomukset, äskettäin löydetyt haavoittuvuudet | 4 h | 1 arkipäivä |
| Matala | informatiiviset tapahtumat | kuukausiraportti | — |
Kuukausiraportit kattavat poikkeamat ja tehdyt toimenpiteet, tapahtumatilastot, agenttien tilan, haavoittuvuudet ja suositukset; kerran neljännesvuodessa käymme tietoturvan tilan läpi yhdessä. Poikkeamailmoitukset CERT-UA:lle laaditaan ja lähetetään yhteisymmärryksessä kanssasi.
Lokit pysyvät Ukrainassa: vaatimustenmukaisuus ja pääsynhallinta
- Isännöinti. Alusta toimii sellaisen palveluntarjoajan KSZI-sertifioidussa pilvessä, joka on Ukrainan erityisviestinnän ja tietosuojan valtionpalvelun (SSSCIP) luettelossa – esimerkiksi De Novo, GigaCloud, DataPark tai UCloud.
- Salaus. TLS 1.2+ tiedonsiirrossa ja AES-256 tallennetulle datalle.
- Pääsy. Eristetyt analyytikkotilit, MFA ja kattava auditointilokitus; SOC-identiteettejä ei ole federoitu Microsoft Entra ID -ympäristösi kanssa.
- Vähimpien oikeuksien periaate. Pilvessä vain lukuoikeusroolit (Reader, Security Reader); reagointitoimet ainoastaan sovitun toimintamallin mukaisesti.
- Luottamuksellisuus. Salassapitosopimus, eikä tietojasi luovuteta kolmansille osapuolille.
40 päivän käyttöönottosuunnitelma
- Päivät 0–10. Alustan käyttöönotto KSZI-sertifioidussa pilvessä, käyttöoikeudet ja suojatut tapahtumakanavat.
- Päivät 10–25. Agentit palvelimille ja työasemille; liittimet pilvilokeille, identiteettipalvelulle, yhdyskäytävälle ja välityspalvelimelle.
- Päivät 25–40. Perustason määritys, hienosäätö ja 24/7-valvonnan käynnistys.
- Ensimmäinen neljännes. Tietoturva-arviointi ja haavoittuvuusskannaus korjaussuunnitelmineen.
- Kolmas neljännes. Ulkoinen tunkeutumistestaus ja korjausten uudelleentestaus.
Miten hallinnoidun SOC:n hinta muodostuu
Läpinäkyvä SOC-hinta koostuu neljästä osasta, joista jokaisen voit tarkistaa:
- Valvonta kohdetta kohden kuukaudessa – palvelin tai pilvi- tai verkkolähde maksaa enemmän kuin työasema, koska se tuottaa enemmän tapahtumia ja vaatii enemmän analyytikon huomiota.
- Alustaresurssit – vCPU, RAM ja lokitallennus KSZI-sertifioidussa pilvessä tapahtumamääräsi mukaan mitoitettuina.
- Kertaluonteinen käyttöönotto – alustan käyttöönotto, lähteiden liittäminen ja hienosäätö sekä tietoturva-arviointi ja tunkeutumistestaus.
- EDR/XDR-lisenssit päätelaitetta kohden, jos sinulla ei vielä ole sopivaa ratkaisua.
Yhdistä SOC muuttumattomaan varakopioon Ukrainassa, niin katat sekä havainnoinnin että palautumisen: SOC valvoo varmuuskopiointitöitä ja hälyttää kaikista yrityksistä peukaloida niitä.
Pyydä SOC-valmiusarvio
Kerro, mitä pitää valvoa – ehdotamme arkkitehtuurin, tapahtumamäärään perustuvan mitoituksen ja 40 päivän käyttöönottosuunnitelman.
Oppaan ovat laatineet Corvus Intelligencen insinöörit, jotka suunnittelevat varmuuskopiointi-, toipumis- ja tietoturvavalvontaratkaisuja julkishallinnolle ja kriittisen infrastruktuurin organisaatioille. Tietoa Corvus Intelligencestä →