Ja — ein HackRF One kann Drohnen erkennen. Er stimmt von 1 MHz bis 6 GHz ab und deckt damit jedes Band, auf dem Consumer- und FPV-Drohnen senden; seine 20 MHz Momentanbandbreite nehmen einen vollständigen digitalen Downlink einer Drohne auf; und der Sweep-Modus in der Firmware durchläuft den gesamten 6-GHz-Bereich in rund 0,75 s. Ebenso real sind die Grenzen: ein 8-Bit-ADC, keine Vorselektion im Empfangsteil und ein einziger halbduplexer Empfangskanal über USB 2.0. Diese Kombination macht ihn zu einer starken Prototyping-Plattform und zu einem schwachen Sensor für den Feldeinsatz — dieser Leitfaden behandelt beide Hälften dieses Urteils und den Modernisierungspfad dazwischen.
Was der HackRF One zur Drohnenerkennung beiträgt
Die Dokumentation von Great Scott Gadgets fasst die Plattform in einer Handvoll Zahlen zusammen, und jede davon hat eine unmittelbare Konsequenz für die Drohnenarbeit:
- Abstimmung 1 MHz bis 6 GHz, Halbduplex. Jedes relevante Drohnenband — Steuerung auf 433/868/915 MHz, analoges Video auf 1,2 GHz, Steuerung und Video auf 2,4 und 5,8 GHz — liegt im Bereich. Halbduplex bedeutet, dass reiner Empfangsbetrieb problemlos ist; es spielt nur eine Rolle, wenn Sie sich dieses Gerät außer Lauschen noch etwas anderes vorstellen (was aus den später behandelten rechtlichen Gründen unterlassen werden sollte).
- 2 bis 20 Msps in Quadratur, 8 Bit I und 8 Bit Q. Zwanzig MHz Bandbreite sind genau ein OFDM-Downlink-Kanal der OcuSync-Klasse, Sie sehen also das gesamte Signal auf einmal. Der begrenzende Faktor dahinter ist der 8-Bit-Wandler (ein Analog-Front-End MAX5864, laut Datenblatt des Herstellers 48,5 dB SINAD bei 22 Msps — unter acht effektiven Bits): Eine schwache Drohnenverbindung, die sich das Spektrum mit einem starken Wi-Fi-Burst teilt, verschwindet schlicht im Quantisierungsrauschen des Wandlers. Produktions-Receiver gegen Drohnen setzen deshalb 12–16-Bit-Wandler ein.
- Keine Vorselektion, maximal −5 dBm Eingangspegel. Vor dem breitbandigen Empfangsteil gibt es keine Teilbandfilter, daher macht ein Telefon oder Access Point in der Nähe alles unempfindlich, und ein wirklich starker Nahtsender kann den Empfänger beschädigen. Front-End-Filterung ist ein Merkmal von Produktionsgeräten.
- Hi-Speed USB 2.0. Ein einzelner HackRF One bei 20 Msps belegt praktisch die gesamte Bandbreite eines USB-2.0-Busses — mehrere Geräte über einen Hub zu betreiben und so zu skalieren, funktioniert nicht. Die Regel lautet: ein Gerät pro Bus.
- Werksquarz, Port für externen Takt. Der HackRF One wird ohne temperaturkompensierten Oszillator ausgeliefert (der neuere HackRF Pro hat ein eingebautes TCXO). Für frequenzgenaue Arbeit speisen Sie ein 10-MHz-Rechtecksignal mit 3,3 V in den CLKIN-SMA-Port ein oder kaskadieren den CLKOUT eines Geräts in den CLKIN eines anderen.
- Sweep-Modus in der Firmware.
hackrf_sweepverstimmt das Radio ohne Beteiligung des Hosts und erreicht eine Sweeprate von 8 GHz pro Sekunde — 0,75 s für den gesamten Abstimmbereich von 6 GHz. Es verzahnt zwei 5-MHz-Ausgabescheiben pro 20-MHz-Schritt, um die DC-Spitze in der Mitte und den Abfall an den Bandkanten zu umgehen — auf Kosten der halben theoretischen Rate; ein Linearmodus nutzt die vollen 20 MHz jedes Schritts, druckt aber alle 20 MHz eine DC-Spitze.
Zwei Betriebshinweise aus der Dokumentation sind in der Praxis wichtig. Erstens werden Abtastraten unter 8 Msps nicht empfohlen — darunter unterdrückt der Basisbandfilter die Energie des Nachbarspektrums nicht sauber. Zweitens verteilt sich die Empfangsverstärkung auf drei Stufen (eine RF-Verstärkerstufe mit ca. 11 dB, IF-Verstärkung 0–40 dB in 8-dB-Schritten, Basisbandverstärkung 0–62 dB in 2-dB-Schritten), und die richtige Kombination für Ihren Standort von Hand zu finden ist eine Übung, die unmittelbar darüber entscheidet, ob schwache Drohnenverbindungen über oder unter Ihrer effektiven Rauschflur liegen. Ein vollständiger Vergleich, wo der HackRF unter RTL-SDR-Sticks, USRP-Geräten und Zweck-Empfängern für militärische Anwendungen steht, findet sich in unserem Leitfaden zu SDR-Plattformen für die Verteidigung.
Welche Drohnenemissionen ein HackRF realistisch erkennt
Nicht jedes Drohnensignal ist gleich gut sichtbar, und eine verbreitete Kategorie ist überhaupt kein SDR-Problem. Die Tabelle ist die ehrliche Version dessen, was ein HackRF Ihnen zeigt:
| Drohnenemission | Band | Was der HackRF zeigt | Urteil |
|---|---|---|---|
| Wi-Fi-basierte Drohnen (Spielzeug, Bildung, telefongesteuert) | 2,4 / 5 GHz 802.11 | Gewöhnliche Wi-Fi-Bursts — die Drohne ist einfach eine weitere Station oder ein Access Point | Leicht zu sehen, schwer zuzuordnen |
| Digitale Steuer- und Videolinks (DJI-OcuSync-Klasse) | 2,4 + 5,8 GHz, 20-MHz-OFDM-Kanäle | Ein durchgehendes breitbandiges OFDM-Paar; die AES-Verschlüsselung der Nutzdaten verbirgt die Energie nicht | Im gesamten Band erkennbar |
| Herstellereigener Tracking-Beacon (vom Typ DJI DroneID) | Reitet auf dem OFDM-Downlink, Intervall ~640 ms | Kleine periodische Frames, abgetrennt vom Videostrom | Beste Identitätsquelle, wenn Sie in Dekodierung investieren |
| Analoges FPV-Video | Kanalisiert 5,645–5,945 GHz; 1,2/1,3 GHz für große Reichweiten | Ein starker, stabiler analoger Videoträger, rund 8 MHz breit | Das leichteste Signal am Himmel |
| Fernsteuerung großer Reichweite (ExpressLRS-Klasse, Crossfire) | 433/868/915 MHz und 2,4 GHz | Schmale Frequenzsprünge mit niedrigem Tastverhältnis oder LoRa-Chirps | Erfordert breitbandige, kanalisierte Beobachtung |
| Remote ID (ASTM F3411) | Bluetooth- und Wi-Fi-Transporte | Gewöhnliche BLE-/Wi-Fi-Frames, keine markante RF-Signatur | Nehmen Sie einen Wi-Fi/BLE-Empfänger |
Drei dieser Zeilen verdienen eine Erklärung. Die OFDM-Steuer- und Videolinks der Mainstream-Consumer-Drohnen sind der Kernanwendungsfall: Erkennung erfordert keine Entschlüsselung, nur das Vorhandensein eines 20 MHz breiten OFDM-Signals mit drohnentypischem Timing und Tastverhältnis. DJI bewirbt für diese Links rund 15 km Sichtverbindung, die Drohne strahlt also meist weit mehr Leistung ab, als Ihr Empfänger zum Sehen braucht — die Grenze ist Ihre Rauschflur, nicht die Drohne.
Die Zeile zum Tracking-Beacon ist die interessante. Forschende der Ruhr-Universität Bochum und des CISPA (NDSS 2023) haben die proprietäre DroneID-Aussendung von DJI reverse-engineered und gezeigt: erstens, dass sie entgegen verbreiteter Annahme nicht verschlüsselt ist, und zweitens, dass sie die Position der Drohne, den Home-Punkt und den Standort des Fernpiloten trägt und sich etwa alle 640 ms wiederholt. Ihr Prototyp — ein Laptop plus ein kleines SDR — dekodierte sie zuverlässig innerhalb von rund 10 m; diese Reichweite war eine Folge des Fokus auf Reverse Engineering statt auf Leistung, nicht eine Eigenschaft des Signals. Wir bleiben bewusst auf dieser beschreibenden Ebene; eine Dekodierkette für den Produktionseinsatz ist ein eigenes Ingenieurprogramm.
Remote ID ist kein SDR-Problem. Die Part-89-Regel der FAA verlangt von registrierten Drohnen, Identifikation und Position in einem Spektrum zu senden, das mit gewöhnlichen persönlichen Funkgeräten kompatibel ist — über die in ASTM F3411 definierten Bluetooth- und Wi-Fi-Transporte. Ein HackRF zeigt diesen Verkehr nur als generische ISM-Energie; der richtige Rahmen ist ein wi-fi-/bluetoothfähiger Empfänger — im Grenzfall ein Telefon. Und der Standard selbst merkt an, dass er Luftfahrzeuge, die Remote ID bewusst umgehen, nicht abdeckt — genau deshalb bleibt die RF-Erkennung der Rohlinks notwendig. Die Architektur um all diese Emissionen behandelt unser Begleitleitfaden zur Drohnenerkennung mit RF.
Die Erkennungspipeline: scannen, verweilen, klassifizieren, alarmieren
Ein funktionierender HackRF-Prototyp ist eine kleine Pipeline, und jede Stufe hat eine Standardform:
- Nehmen Sie zuerst die Basislinie des Standorts auf. Bevor Sie irgendetwas alarmieren, zeichnen Sie auf, wie normale Spektrumsbelegung aussieht — unser Leitfaden zur RF-Spektrumerhebung für Drohnen behandelt das vertieft. Ein Detektor ohne Basislinie schreit bei jedem Wi-Fi-Burst an oder bleibt taub.
- Weit scannen, dann verweilen. Lassen Sie
hackrf_sweepüber den Gesamtbereich (oder die ISM-Teilbänder 2,4 und 5,8 GHz) laufen, um Kandidatenenergie zu finden, und parken Sie dann mit 20 Msps auf dem aktiven Schnitt, um den ganzen Kanal zu erfassen — Sprungfolgen, Burst-Timing und alles. - Mit adaptiver Schwelle detektieren. Wandeln Sie IQ in ein Spektrogramm und lassen Sie einen CFAR-artigen Detektor laufen, der die Rauschflur je Frequenz-Bin schätzt und Überschreitungen relativ zu dieser Schätzung markiert — niemals gegen einen festen absoluten Pegel.
- Merkmale extrahieren. Für jede Detektion: Mittenfrequenz, Bandbreite, Burst-Dauer, Periode zwischen Bursts, Sprungrate und Sprungmuster. Ein frequenzspringender Steuerlink verrät sich durch das Muster seiner Sprünge, nicht durch einen einzelnen Burst.
- Klassifizieren. Beginnen Sie mit Regeln (ein stabiler 8-MHz-Träger bei 5,8 GHz ist analoges Video; gepaarte 20-MHz-OFDM-Blöcke mit asymmetrischem Burst-Timing ist ein Consumer-Steuer-/Videolink), dann gehen Sie zu trainierten Modellen über — die Verfahren behandeln unsere Artikel zur Signalklassifikation mit Maschinellem Lernen und zu SDR-Signalverarbeitungspipelines.
- Mit Tracklogik alarmieren. Verlangen Sie mehrere konsistente Detektionen innerhalb eines Zeitfensters, bevor ein Alarm ausgelöst wird, damit ein einzelnes Mikrowellenherd-Artefakt nie einen Operator erreicht.
Die Werkzeuge sind bewusst unspektakulär: hackrf_sweep gibt CSV-Zeilen der Form date, time, hz_low, hz_high, hz_bin_width, num_samples, dB, … mit Bin-Breiten von 5 MHz bis 2445 Hz aus, die jede Skriptsprache problemlos einliest:
# sweep the 2.4 GHz ISM band at ~2.4 kHz resolution
hackrf_sweep -f 2400:2483 -w 2445
# date, time, hz_low, hz_high, hz_bin_width, num_samples, dB, dB, ...
Drumherum wickeln GNU Radio und SDR++ die 20-Msps-Verweil-Aufnahmen ab, SoapySDR hält den Verarbeitungscode auf andere Empfänger portabel, und Python mit NumPy genügt für Detektor und Merkmalsstufe auf jedem modernen Laptop. Die Anforderungen an den Host sind bescheiden — die Dokumentation nennt keine Mindest-CPU und warnt lediglich, dass SDR rechenintensiv ist und dass ein HackRF bei hohen Abtastraten praktisch den ganzen USB-2.0-Bus für sich will.
Fehlalarme: überleben im urbanen Gedränge von 2,4 und 5,8 GHz
Die ISM-Bänder 2,4 und 5,8 GHz sind das meistbeanspruchte lizenzfreie Spektrum überhaupt — und genau dort leben Consumer-Drohnen. Im urbanen Einsatz konkurriert Ihr Detektor mit Hunderten Wi-Fi-Netzen, Bluetooth-Verkehr und Videosendern, und der 8-Bit-ADC des HackRF verschärft das Problem: Jedes starke ISM-Signal frisst Wandler-Dynamikbereich, den eine schwache Drohnenverbindung braucht. Drei Praktiken halten Fehlalarme beherrschbar. Erstens relative Schwellen je Bin statt absoluter Pegelgrenzen. Zweitens eine gepflegte rollierende Basislinie, damit der Detektor Abweichungen von der normalen Belegung dieses Standorts bemerkt statt spektrumsweiter Absolutwerte. Drittens Bestätigungslogik, die ein drohnenähnliches Muster verlangt — anhaltendes Tastverhältnis, Sprungstruktur, gepaarten Uplink/Downlink — statt eines einzelnen Energieausschlags. Die Klassifikationsstufe ist der Ort, an dem die meiste echte Ingenieursarbeit steckt, und es ist dasselbe Problem, ob das Front-End nun ein HackRF ist oder ein Produktionsreceiver.
Warum Ihnen ein einzelner HackRF keine Peilung gibt
Ein einzelner HackRF One meldet Frequenz, Bandbreite und Leistung. Er kann Ihnen nicht sagen, wo sich der Sender befindet, denn Richtungsortung braucht entweder eine phasenkohärente Mehrkanal-Antenne an einem Standort oder mehrere zeitsynchrone Sensoren für TDOA- oder FDOA-Ortungen. Die Hardware bietet Bausteine — einen geteilten 10-MHz-Takt über CLKIN/CLKOUT und eine Hardware-Triggerung, der die Dokumentation eine Zeitsynchronisation auf weniger als eine Abtastperiode zuschreibt —, aber die Dokumentation verspricht bewusst keine Phasenkohärenz zwischen Geräten, und ein nichtkohärenter TDOA-Aufbau aus unabhängigen Oszillatoren liefert Frequenzoffset-Probleme, bevor er Ortungen liefert. Die optionale Antennenweiche Opera Cake hat einen Zeitmodus, der ausdrücklich für Experimente zur Pseudo-Doppler-Richtungsortung gedacht ist — ein legitimer Peilversuch auf Niveau eines Schülerwettbewerbs — keine Richtungsortung für den Produktionseinsatz. Kohärente Arrays wie fünfkanalige Peilempfänger existieren am unteren Ende des Markts und funktionieren gut — sie decken aber rund 100 MHz bis 1 GHz ab, was 2,4 und 5,8 GHz ausschließen. Für echte Geolokalisierung brauchen Sie kohärente Mehrkanal-SDRs oder eine vernetzte TDOA/FDOA-Architektur; die Geometrie behandeln der Begleitartikel zur FDOA-Geolokalisierung und unsere bestehende Berichterstattung über passive TDOA/FDOA-Verfahren.
Vom HackRF-Prototyp zum Produktionssensor
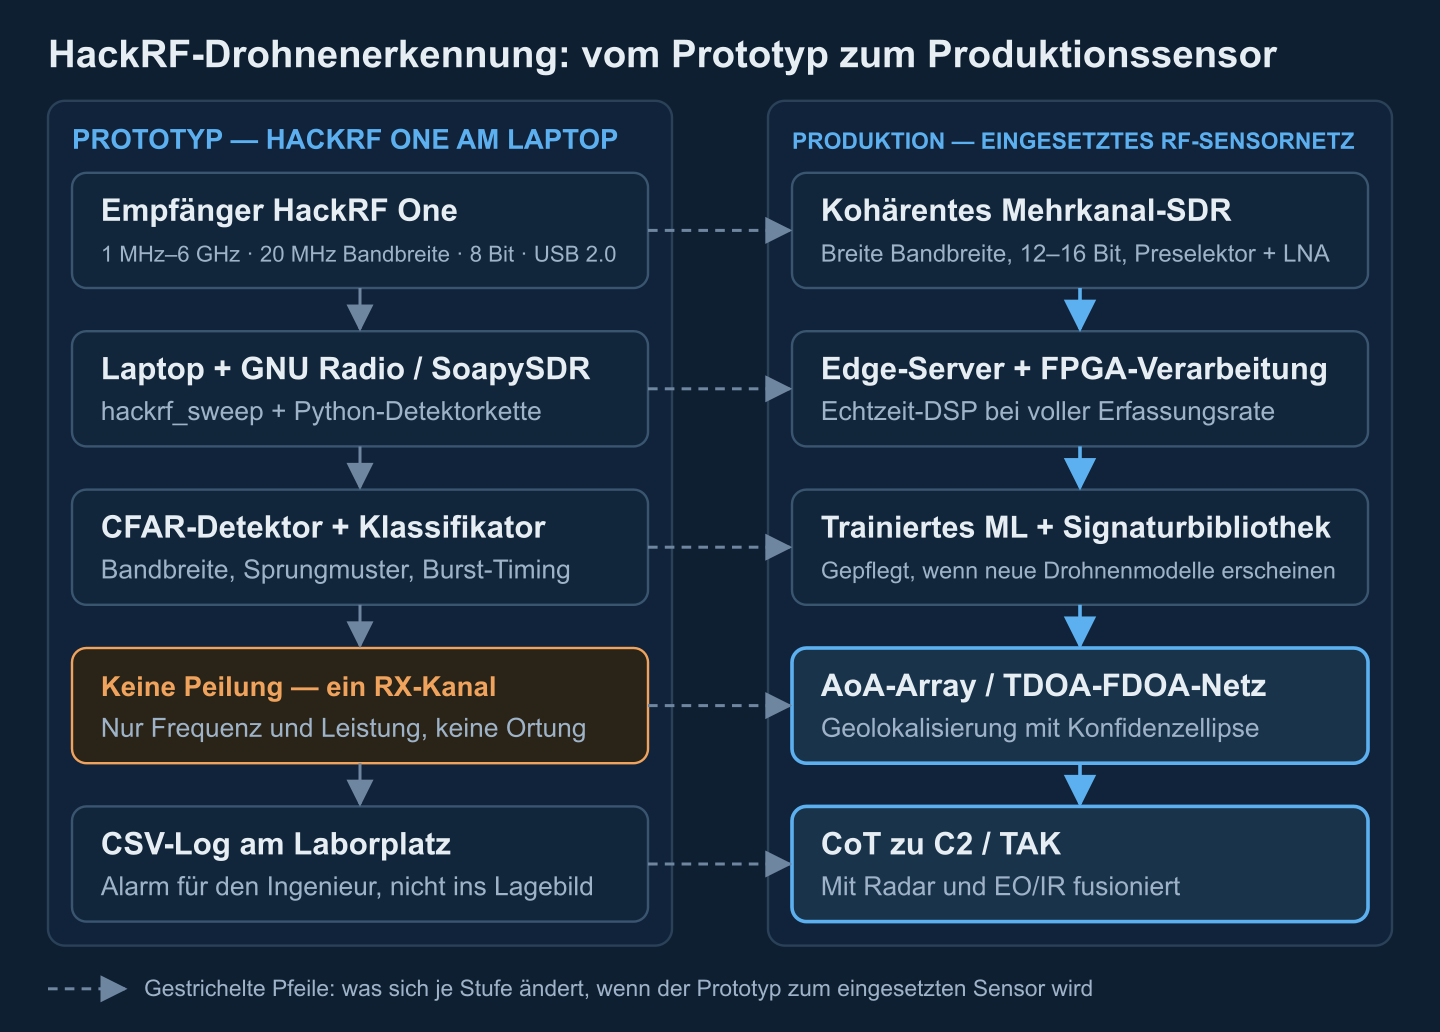
Der Prototyp beweist die Erkennungskette. Das Produktionssystem behält die Kette und rüstet jede Stufe auf:
| Fähigkeit | HackRF-One-Prototyp | RF-Sensor für Counter-UAS in Produktion |
|---|---|---|
| Abstimmbereich | 1 MHz–6 GHz | ~70 MHz–6 GHz pro Kanal, bandfokussierte Empfangsteile |
| Momentanbandbreite | 20 MHz, ein Kanal | 100–400 MHz über zwei oder mehr kohärente Kanäle |
| Dynamikbereich | 8-Bit-ADC, 48,5 dB SINAD | 12–16-Bit-ADCs — um Zehner-dB-Beträge mehr nutzbaren Bereich |
| Empfangsteil | Breitband, keine Vorselektion, max. −5 dBm Eingang | Preselektoren, LNAs, gefilterte Teilbänder, Eingangsschutz |
| Referenz | Werksquarz; optional 10 MHz CLKIN | GPS-disziplinierte Oszillatoren, kalibrierte Empfangsketten |
| Geolokalisierung | Keine — ein Kanal (Pseudo-Doppler nur als Experiment) | Kohärente AoA-Arrays und/oder TDOA-FDOA-Sensornetze |
| Durchsatz | USB 2.0, ein 20-Msps-Strom pro Bus | 10 GbE oder FPGA-Verarbeitung bei voller Erfassungsrate |
| Erkennungslogik | hackrf_sweep + offene Werkzeuge + handgeschriebene Regeln | Gepflegte Signaturbibliotheken, trainierte ML-Klassifikatoren, Trackführung |
| Umgebung | Laborgehäuse | Ruggedized, EMV-geschirmt, temperaturspezifiziert |
| Ausgabe | CSV-Zeilen im Terminal | CoT zu C2/TAK, mit Radar und EO/IR fusioniert |
Zwei Zeilen verdienen Nachdruck. Die Signaturbibliothek ist ein lebender Vermögenswert: Ein Klassifikator, der auf den heutigen Consumer-Drohnen trainiert ist, erkennt das Modell der nächsten Saison nicht, daher plant ein operatives Programm laufende Sammlung, Labeling und Nachtraining ein — die Datensatzarbeit ist ein Dauerkostenposten, kein einmaliges Setup. Und Test und Bewertung an geflogenen Zielen (befreundete Drohnen nach Skriptprofilen) ist es, das Anbieterangaben in gemessene Entdeckungswahrscheinlichkeiten an Ihrem Standort verwandelt; die eigene Advisory-Notiz der FAA stellt fest, dass erhebliche Abweichungen zwischen Anbieterangaben und realer Leistung beobachtet wurden.
Dies ist der Punkt, an dem ein Laborprototyp zum Ingenieurprogramm wird: kohärente Empfangsteile, Geolokalisierung, Signaturpflege und C2-Integration. Wir bauen RF-Erkennungs- und Klassifikationspipelines, DF/TDOA-Sensornetze und TAK-Integration für Counter-UAS-Programme — erzählen Sie uns, was Ihr HackRF-Experiment gefunden hat, und wir skizzieren den Sensor, zu dem er heranwächst.
Detektionen veröffentlichen: CoT, TAK und Sensorfusion
Eine Detektion, die in einer CSV-Datei lebt, schützt niemanden. Das Standardmuster ist, jede bestätigte Detektion als Cursor-on-Target-Ereignis an einen TAK Server (TCP/TLS, typischerweise Port 8089) zu veröffentlichen, der es sofort an ATAK-, WinTAK- und CloudTAK-Clients im gemeinsamen Lagebild verteilt. Das Ereignis nutzt einen Typcode für feindliche oder unbekannte Luftziele, maschinengenerierte Attribution und eine Stale-Zeit 20–30 s voraus, damit der Track kurze Detektionslücken überlebt:
<event version="2.0" uid="RF-SNSR-1-DET-42" type="a-h-A-M-H-Q" how="m-g"
       time="2026-10-07T10:00:00.000Z" stale="2026-10-07T10:00:30.000Z">
  <point lat="48.3794" lon="31.1656" hae="150.0" ce="9999999.0" le="9999999.0"/>
  <detail><contact callsign="RF-DETECTION"/>
    <remarks>5.8 GHz analog FPV video, sensor-relative, no fix yet</remarks></detail>
</event>
Die Sentinel-Werte ce/le sagen ehrlich „Position unbekannt“ — vor der Geolokalisierung kann eine bloße Detektion nur die eigene Sensorposition und die Parameter des Senders melden. RF-Erkennung hat zudem einen blinden Fleck, den die anderen Sensormodalitäten abdecken: Eine Drohne, die auf autonomen Wegpunktflug mit deaktivierter Steuerverbindung umgeschaltet hat, sendet die Signale nicht mehr, auf die ein RF-Sensor setzt. Deshalb fusionieren Produktionsarchitekturen RF mit Radar (das den Flugkörper unabhängig von Emissionen verfolgt) und EO/IR (das visuell bestätigt), und die Trackassoziation entscheidet, wann drei Sensorkontakte zu einer UAV-Entität werden — die Architektur behandeln unsere Leitfäden zur Counter-UAS-C2-Software, zu Counter-UAV-EW-Software und zur Integration von Drohnentelemetrie mit TAK.
Rechtliche Grenzen und Sicherheit
Alles in diesem Artikel ist rein empfangend. Das ist eine bewusste Linie. In den USA stellt eine interagency-Rechtsnotiz von 2020 der FAA, des DOJ, der FCC und des DHS fest, dass RF-Systeme, die die Kommunikation zwischen einer UAS und ihrer Bodenstation abhören, je nach erfasstem oder dekodiertem Inhalt das Pen/Trap-Statut und den Wiretap Act berühren können — passive Energieerkennung und Protokolldekodierung werden nicht gleich behandelt. Senden ist eine ganz andere Welt: 47 U.S.C. §333 verbietet die vorsätzliche Störung lizenzierter Funkkommunikation, und §302a verbietet Störsender kategorisch; Stören, Spoofing oder das Übernehmen einer Drohne sind für Zivilisten illegal, und dafür geben wir keine Anleitung. Andere Rechtsordnungen unterscheiden sich im Detail, ziehen aber dieselbe Linie zwischen Erkennen und Eingreifen. Ziehen Sie Rechtsbeistand vor der Auslieferung bei, nicht danach.
Machen Sie aus Ihrem SDR-Prototyp einen eingesetzten Sensor
Corvus Intelligence baut RF-Erkennungs- und Klassifikationspipelines, kohärente DF/TDOA-Sensornetze und C2/TAK-Integration für Counter-UAS-Programme — von Machbarkeitsaufbauten der HackRF-Klasse bis zu Mehrkanal-Produktionssensoren.
Erstellt vom SIGINT/RF-Ingenieurteam von Corvus Intelligence, das Drohnenerkennungspipelines, Geolokalisierungsnetze und C2-Integrationen für Verteidigungskunden baut; jede Hardwarezahl in diesem Leitfaden wurde gegen die Dokumentation von Great Scott Gadgets, Herstellerdatenblätter und begutachtete Forschung geprüft. Über Corvus Intelligence →