Les attaques contre les institutions publiques ukrainiennes ne connaissent pas les horaires de bureau. Or la plupart des organisations n’ont pas les moyens de faire tourner un centre des opérations de sécurité 24 h/24 : il faut des analystes en trois-huit, une plateforme de détection, du renseignement sur les menaces et des playbooks de réponse aux incidents — et tout cela doit fonctionner le mois prochain, pas dans deux ans.
Un SOC managé fournit cette capacité sous forme de service. Voici l’architecture de référence que nous déployons sur Security Onion, plateforme ouverte de détection et de chasse aux menaces (threat hunting), avec l’ensemble des événements et des journaux conservés dans un cloud certifié KSZI (système ukrainien de protection intégrée de l’information) en Ukraine.
Pourquoi les équipes du secteur public choisissent le SOC as a Service
- Une couverture 24/7 sans recruter neuf personnes. Les analystes N1, N2 et N3, répartis en trois équipes, sont mutualisés entre plusieurs clients : vous ne payez que votre quote-part.
- Des résultats rapides. La surveillance démarre en 40 jours environ, au lieu d’un programme SIEM étalé sur plusieurs années.
- Conformité réglementaire. Les journaux restent en Ukraine, les accès sont contrôlés et les incidents sont signalés au CERT-UA dans les délais convenus.
- Un budget prévisible. Un prix par serveur et par poste de travail surveillés, plus les ressources de la plateforme — sans renouvellement de licence surprise.
Architecture de référence
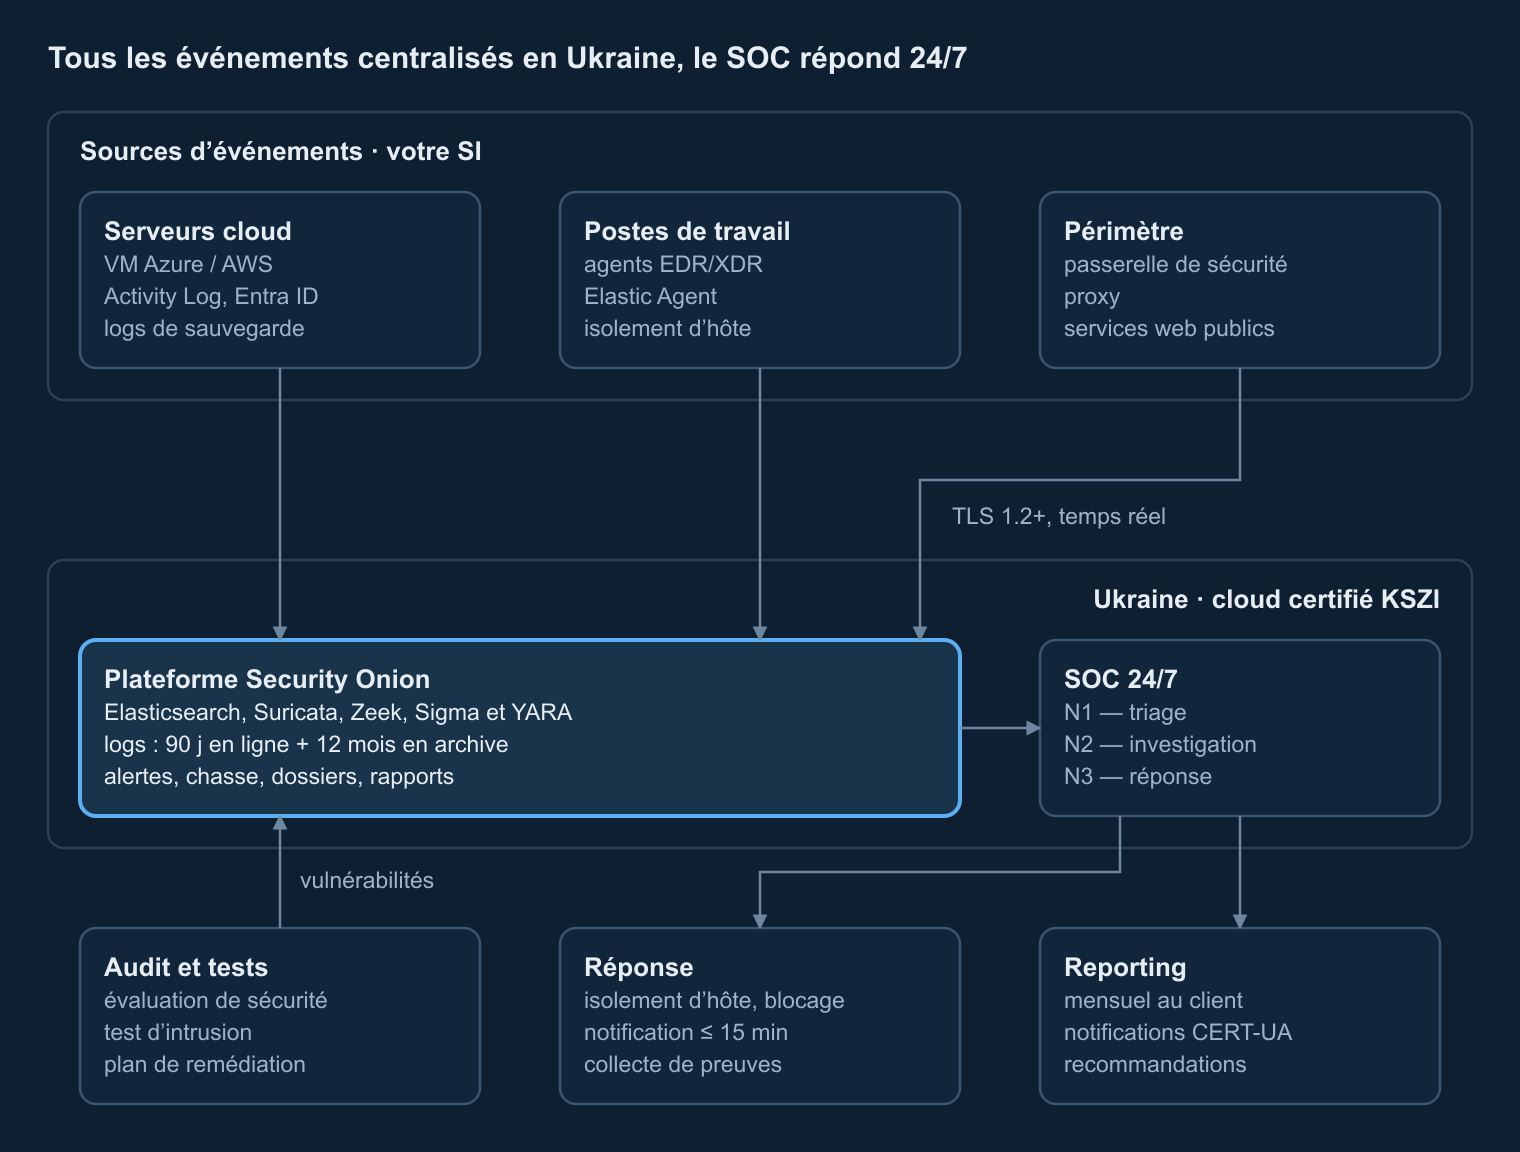
Les sources d’événements comprennent les serveurs cloud — par exemple des VM Azure avec leur journal d’activité (Activity Log), les connexions Microsoft Entra ID et les événements de sauvegarde —, les postes de travail équipés d’agents EDR/XDR, et le périmètre réseau : passerelle de sécurité, proxy et services web publics. Les événements transitent en TLS jusqu’à la plateforme Security Onion en Ukraine, où ils sont normalisés, corrélés et conservés : 90 jours en ligne et 12 mois en archive.
Les analystes travaillent dans la console Security Onion : le N1 qualifie les alertes, le N2 mène les investigations, le N3 confine les incidents et traque les menaces. Les actions de réponse — isoler un hôte via l’EDR ou bloquer une adresse sur la passerelle — suivent un playbook convenu avec vous au préalable.
Pourquoi Security Onion
Security Onion est une plateforme libre et gratuite, conçue par des défenseurs pour des défenseurs. La version 2.4 réunit dans une seule pile la visibilité sur le réseau et les hôtes, la gestion des journaux et la gestion des dossiers d’incident :
- Elasticsearch stocke l’ensemble des événements et permet d’y effectuer des recherches.
- Elastic Agent collecte les données des serveurs et des postes de travail, avec des requêtes en direct via osquery et une gestion centralisée dans Elastic Fleet ; les équipements dépourvus d’agent remontent leurs journaux en Syslog.
- Suricata et Zeek assurent la détection réseau par signatures, la collecte de métadonnées protocolaires et l’extraction de fichiers ; Strelka analyse les fichiers extraits.
- Les règles Sigma, YARA et Suricata pilotent les détections et s’ajustent dans le module Detections.
- Security Onion Console rassemble alertes, tableaux de bord, chasse aux menaces, dossiers et capture de paquets, avec CyberChef pour l’analyse des artefacts.
La plateforme étant ouverte, aucune licence SIEM n’est à payer : le budget va aux analystes, à l’ingénierie de détection et à l’infrastructure plutôt qu’à des licences facturées au gigaoctet.
Une ingénierie de détection alignée sur MITRE ATT&CK
Les règles fournies par défaut sont un point de départ, pas une stratégie de détection. Pendant la mise en service, nous établissons sur 10 à 15 jours une référence de l’activité normale, ajustons les règles trop bruyantes et ajoutons des détections pour les techniques les plus utilisées contre les organismes publics : vol d’identifiants, détournement d’outils d’accès à distance, binaires « living off the land », préparation et exfiltration de données.
Chaque règle est rattachée à MITRE ATT&CK, ce qui rend les lacunes de couverture visibles. Une revue trimestrielle montre quelles tactiques sont couvertes, quelles règles se sont déclenchées et ce qui a été ajusté.
Playbooks de réponse et SLA
Les délais de réponse sont mesurés à partir de l’apparition de l’alerte dans la plateforme :
| Priorité | Exemple | Notification | Début de la réponse |
|---|---|---|---|
| Critique | rançongiciel, compte administrateur compromis, fuite de données | 15 min | 30 min |
| Élevée | activité suspecte sur un serveur, password spraying | 1 h | 2 h |
| Moyenne | violations de politique, vulnérabilités nouvellement découvertes | 4 h | 1 jour ouvré |
| Faible | événements informatifs | rapport mensuel | — |
Les rapports mensuels couvrent les incidents et les actions menées, les statistiques d’événements, l’état des agents, les vulnérabilités et les recommandations ; chaque trimestre, nous faisons ensemble le point sur la posture de sécurité. Les notifications d’incident au CERT-UA sont préparées et transmises en accord avec vous.
Des journaux qui restent en Ukraine : conformité et contrôle d’accès
- Hébergement. La plateforme tourne dans le cloud certifié KSZI d’un fournisseur inscrit sur la liste du Service d’État des communications spéciales et de la protection de l’information d’Ukraine (SSSCIP) — par exemple De Novo, GigaCloud, DataPark ou UCloud.
- Chiffrement. TLS 1.2+ en transit et AES-256 au repos.
- Accès. Comptes d’analystes isolés, protégés par MFA et intégralement journalisés ; les identités du SOC ne sont pas fédérées avec votre Microsoft Entra ID.
- Moindre privilège. Rôles en lecture seule dans le cloud (Reader, Security Reader) ; actions de réponse uniquement dans le cadre du playbook convenu.
- Confidentialité. Un accord de confidentialité, et aucun transfert de vos données à des tiers.
Plan de mise en service en 40 jours
- Jours 0 à 10. Déploiement de la plateforme dans le cloud certifié KSZI, mise en place des accès et des canaux sécurisés de remontée des événements.
- Jours 10 à 25. Agents sur les serveurs et les postes de travail ; connecteurs pour les journaux du cloud, des identités, de la passerelle et du proxy.
- Jours 25 à 40. Établissement de la référence, réglage fin et lancement de la surveillance 24/7.
- Premier trimestre. Évaluation de sécurité et scan de vulnérabilités, avec plan de remédiation.
- Troisième trimestre. Test d’intrusion externe et contre-test des correctifs.
Comment se construit le prix d’un SOC managé
Un prix de SOC transparent comporte quatre composantes, toutes vérifiables :
- La surveillance, par objet et par mois — un serveur, une source cloud ou une source réseau coûte plus cher qu’un poste de travail, car ces objets produisent davantage d’événements et exigent plus d’attention de la part des analystes.
- Les ressources de la plateforme — vCPU, RAM et stockage des journaux dans le cloud certifié KSZI, dimensionnés selon votre volume d’événements.
- La mise en service, facturée une seule fois — déploiement, raccordement et réglage des sources, plus l’évaluation de sécurité et le test d’intrusion.
- Les licences EDR/XDR, par poste, si vous ne disposez pas déjà d’une solution adaptée.
Associez le SOC à une réserve de sauvegarde immuable en Ukraine et vous couvrez à la fois la détection et la reprise : le SOC surveille les tâches de sauvegarde et alerte à la moindre tentative de manipulation.
Demandez un diagnostic de préparation SOC
Dites-nous ce que vous devez surveiller : nous vous proposerons l’architecture, un dimensionnement fondé sur le volume d’événements et un plan de mise en service en 40 jours.
Ce guide a été préparé par les ingénieurs de Corvus Intelligence qui conçoivent des solutions de sauvegarde, de reprise après sinistre et de surveillance de sécurité pour des organisations gouvernementales et des opérateurs d’infrastructures critiques. À propos de Corvus Intelligence →